
Resumen
- La subopción 9 de RFC 3594 sólo gobierna billetes almacenados en memoria no volátil del dispositivo. No equivale a revocación en el servidor, eliminación de una asociación activa ni obtención de credenciales nuevas.
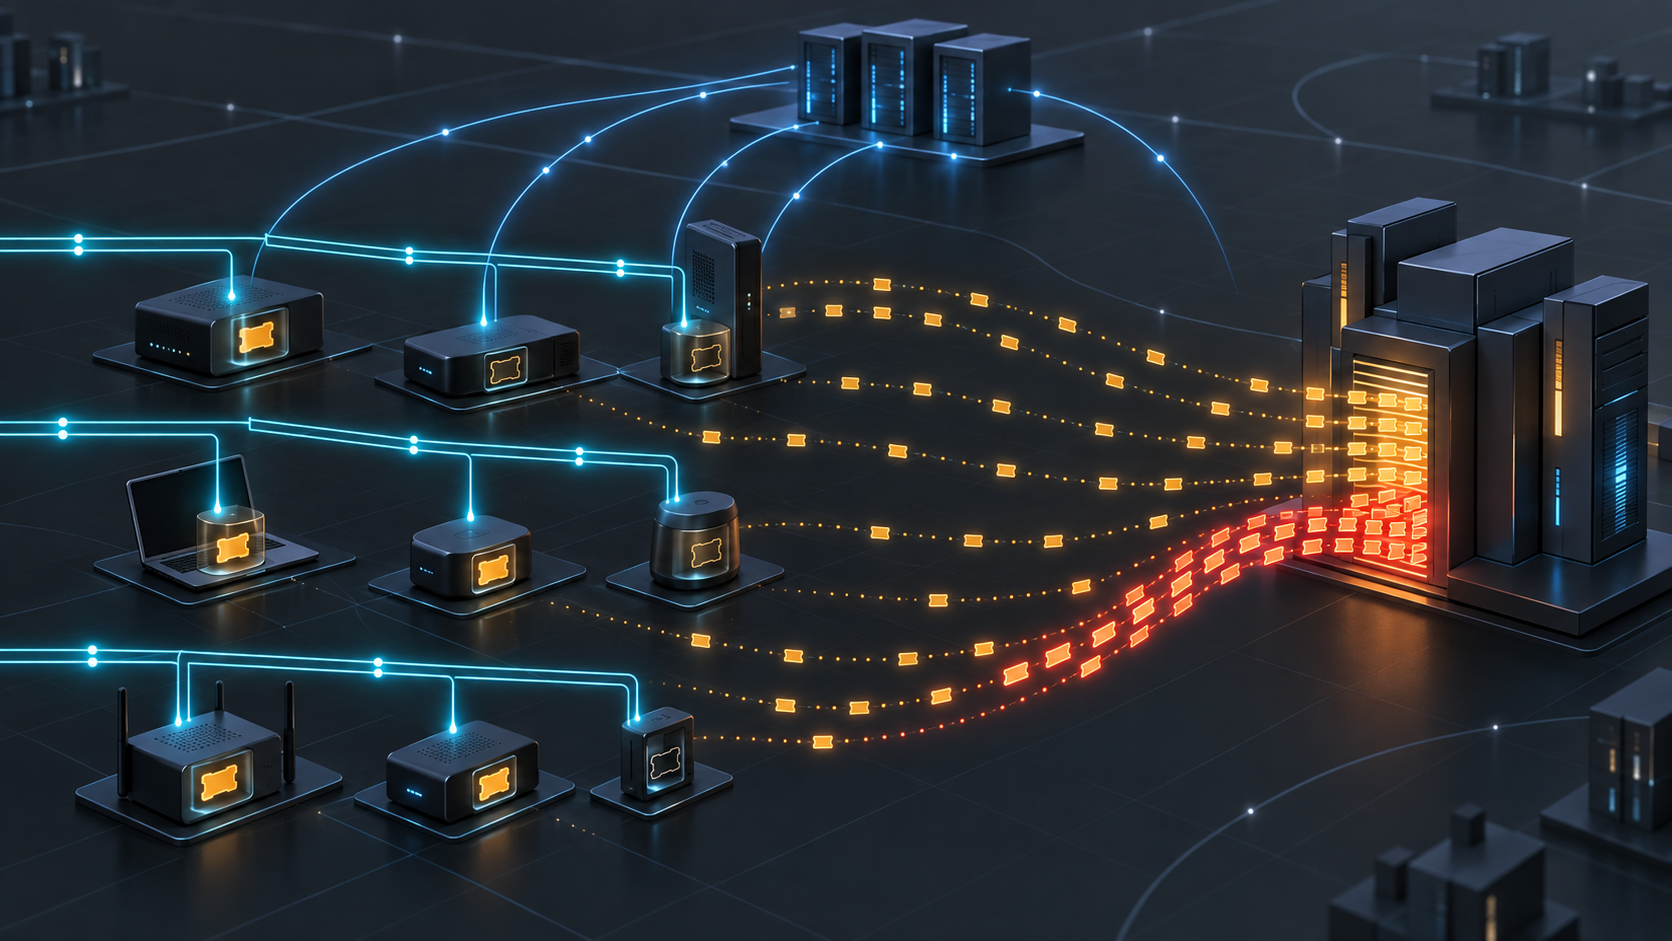
- Al retirar de golpe la reutilización que evitaba trabajo criptográfico, un operador puede sincronizar solicitudes legítimas contra infraestructura compartida. La seguridad de la intención no garantiza la seguridad del ritmo.
Un cambio puede caber en cuatro octetos y aun así necesitar un plan de capacidad. Código 9, longitud 2 y una máscara de dieciséis bits parecen un detalle de aprovisionamiento. Pero cada uno que cruza de cero a uno decide qué trabajo ahorrado tendrá que repetirse en el siguiente arranque.
RFC 3594 se publicó en septiembre de 2003 como Standards Track. Su mecanismo pertenece a la opción DHCP CableLabs Client Configuration definida alrededor de RFC 3495. No es una API genérica de revocación. Es una instrucción selectiva para el estado persistente de un equipo.
La topología está dentro de la máscara
El bit 0 apunta al billete del servidor de aprovisionamiento usado por el dispositivo. El bit 1 abarca todos los billetes de Call Management Servers que usa ese dispositivo. Los demás bits estaban reservados y debían enviarse en cero. Un uno exige invalidación inmediata; un cero conserva las reglas ordinarias.
La diferencia entre ambos bits es una diferencia de radio de impacto. El primero puede activar una ruta de recuperación. El segundo puede obligar a reconstruir relaciones con un grupo de servidores. Registrar sólo «máscara aplicada» pierde el dato que permite calcular el número de solicitudes posteriores.
El protocolo también define resultados legítimos sin mutación. Un cliente que no guarda billetes localmente debe ignorar la subopción. Un bit desconocido debe ignorarse. Por eso una captura DHCP no basta. Hace falta el resultado del parser y una comprobación durable del almacén, vinculados al dispositivo y a su época de arranque.
Persistir billetes tenía una razón económica. Permitía reutilizarlos después de un reinicio y evitar una adquisición costosa, incluso operaciones de clave pública en PKINIT. La especificación CableLabs posterior exige al MTA conservar el billete de aprovisionamiento y suficientes billetes CMS. El ahorro vive en cada extremo; la retirada simultánea del ahorro aparece como una ola central.
Vaciar una copia no coordina todos los estados
La orden se refiere al billete local persistente. No lleva confirmación del KDC, número de Security Association, respuesta AP, estado del servidor de aplicación ni resultado de llamada. No demuestra que una copia en memoria desapareció ni que una asociación ya instalada se desmontó.
La documentación primaria posterior separa aún más las fases. Una adquisición nueva puede terminar sin afectar a parámetros de seguridad existentes. El billete participa después en intercambios que crean o renuevan asociaciones. Que una fase use la salida de otra no convierte sus recibos en equivalentes.
Conviene modelar la operación como una cadena: entrega DHCP, interpretación, invalidación persistente, solicitud AS/TGS, respuesta del KDC, intercambio AP, instalación de asociación, transacción de aprovisionamiento o señalización y resultado del usuario. Cada transición puede fallar aunque la anterior haya tenido éxito.
Un campo único llamado reset_complete mezcla autoridades incompatibles. También borra el tiempo. La invalidación puede ocurrir a las 02:00; la nueva credencial, a las 02:05; la asociación, a las 02:06; la recuperación del último percentil, mucho después. Sin marcas independientes, la organización no sabe dónde se acumuló la espera.
La correlación puede ser el incidente
La sección de seguridad de RFC 3594 imagina muchos MTA reiniciados o encendidos, un servidor DHCP malicioso que ordena invalidar todos los billetes y una llegada simultánea a la infraestructura de autenticación. El posible DoS surge de la concurrencia, no de que cada solicitud sea inválida.
Un cambio autorizado puede producir el mismo patrón si elimina cohortes y jitter. Los terminales que antes renovaban en horarios dispersos aparecen de pronto con la misma causa y un reloj parecido. Los reintentos pueden amplificar el pico si los temporizadores también están alineados.
La especificación CableLabs posterior conserva claves de servicio antiguas y aún válidas durante una rotación rutinaria para evitar que muchos MTA inunden de repente un KDC con peticiones PKINIT. Esa decisión enseña una lección más amplia: la compatibilidad temporal puede ser un control de capacidad y la limpieza inmediata, una fuente de congestión.
El plan necesita un presupuesto de llegadas por segundo, límites de CPU criptográfica, profundidad de cola, distribución de backoff, número de CMS por dispositivo, margen para conmutación y un umbral automático de pausa. El progreso se mide por cohortes que atraviesan toda la cadena, no por órdenes emitidas.
El filtro de red no reemplaza el recibo del dispositivo
RFC 3594 considera poco probable el servidor malicioso en la arquitectura descrita porque un CMTS bien configurado reenvía DHCP hacia servidores autorizados y filtra el tráfico descendente por dirección de origen. También declara el hueco: ese filtro no impide un servidor falsificado detrás del CMTS, dentro de una red que se supone controlada.
La palabra «supone» importa. El diseño nombra una frontera de confianza. La operación debe demostrar la configuración efectiva del CMTS, la identidad del servidor, el relay, la transacción y la aceptación del cliente. RFC 3118 ofrece un mecanismo separado de autenticación DHCP; su existencia no demuestra adopción en esa ruta.
IANA registra la subopción 9. El registro demuestra que la sintaxis tiene un número coordinado. No dice que el código en ejecución la reconozca, que el almacenamiento cambie o que el KDC soporte la ola posterior.
Límite de evidencia
Este Artículo no identifica operador, modelo MTA, CMTS, servidor DHCP, KDC, CMS, usuario, llamada, incidente ni cuota de despliegue. Standards Track no significa implantación.
RFC 3495 describe la opción CableLabs; RFC 2131 aporta DHCP; RFC 3118, la autenticación separada. RFC 1510 es el Kerberos citado y RFC 4120 su sucesor. RFC 3634 añade otra subopción CableLabs. RFC 2434 y RFC 8126 documentan las reglas de registro. La especificación CableLabs de 2005 es contexto primario posterior, no una ampliación normativa retroactiva de RFC 3594.
Los ensayos de Heng Lu sobre código en ejecución y especificación mínima son lentes editoriales declaradas. Orientan a exigir observaciones del sistema real y a no convertir una regla común pequeña en política universal. No prueban intención ni despliegue.
La conclusión no necesita grandilocuencia: se invalidó una copia local. Autenticación, asociación, capacidad y servicio siguen abiertos hasta que llegue su evidencia.
Sources
- https://www.rfc-editor.org/rfc/rfc3594.html
- https://www.rfc-editor.org/info/rfc3594
- https://datatracker.ietf.org/doc/rfc3594/
- https://www.rfc-editor.org/rfc/rfc3495.html
- https://www.rfc-editor.org/info/rfc3495
- https://www.rfc-editor.org/rfc/rfc2131.html
- https://www.rfc-editor.org/rfc/rfc3118.html
- https://www.rfc-editor.org/rfc/rfc1510.html
- https://www.rfc-editor.org/rfc/rfc4120.html
- https://www.rfc-editor.org/rfc/rfc3634.html
- https://www.rfc-editor.org/rfc/rfc2434.html
- https://www.rfc-editor.org/rfc/rfc8126.html
- https://www.rfc-editor.org/rfc/rfc2119.html
- https://www.iana.org/assignments/bootp-dhcp-parameters/bootp-dhcp-parameters.xhtml
- https://account.cablelabs.com/server/alfresco/ce1c735c-26b2-431f-802e-a68a7095b572
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance