
Resumen
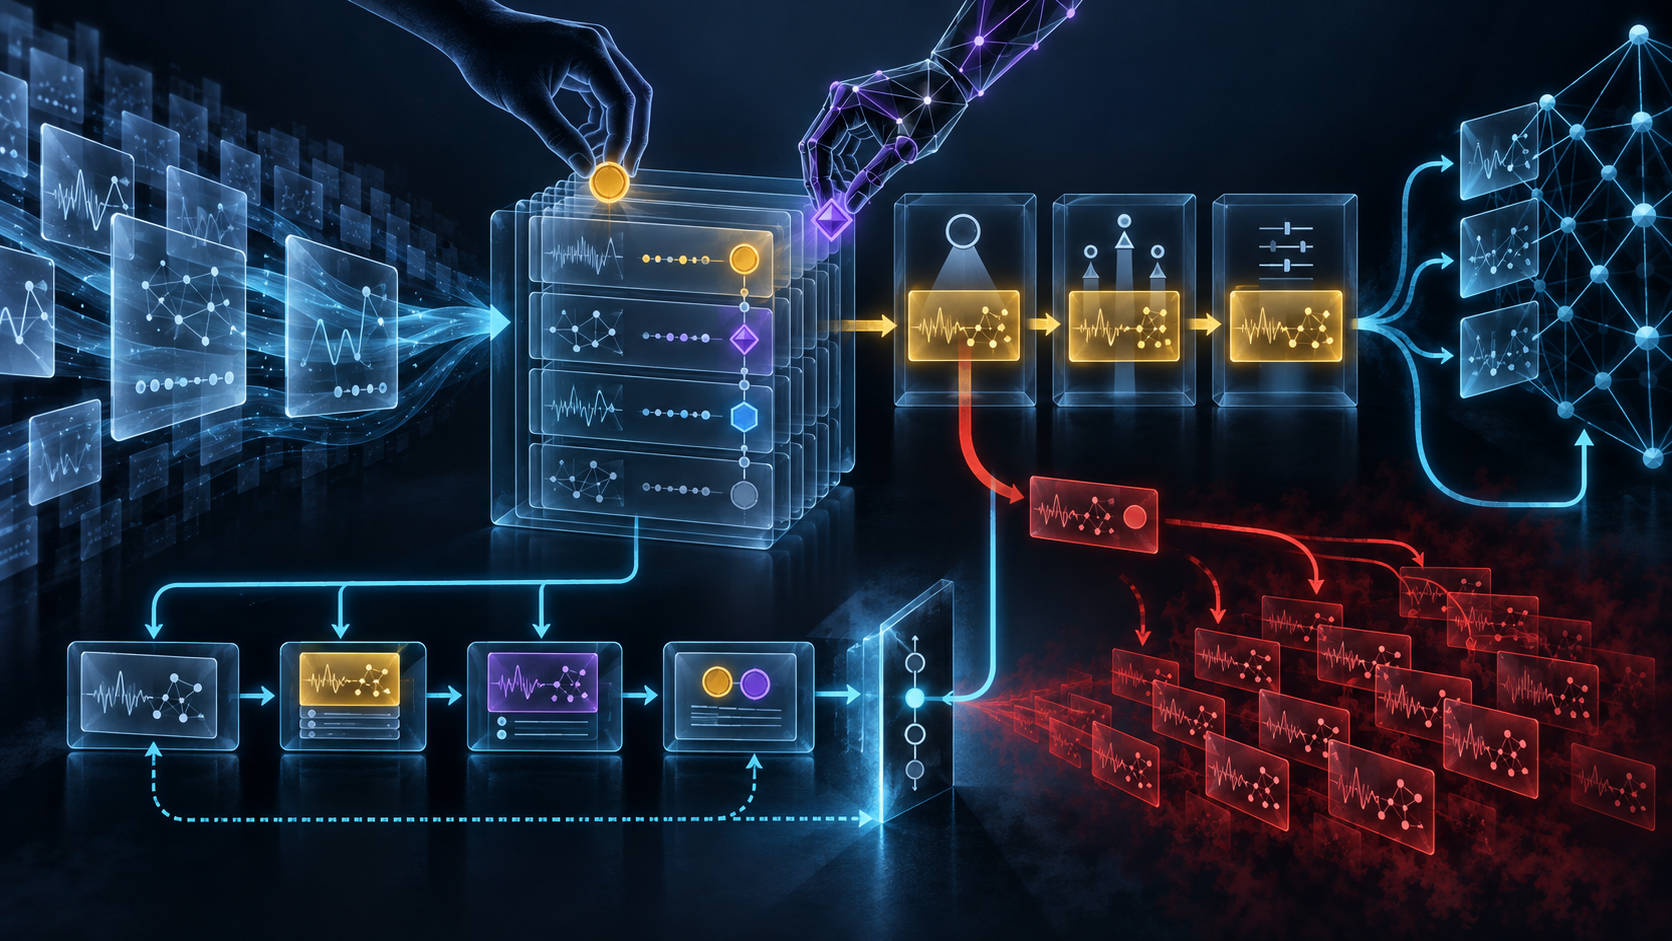
- El ciclo NMOP conserva detección, validación y refinamiento, pero el estado de una etiqueta no expresa por sí solo quién estaba autorizado a decidir ni para qué uso.
- Transporte seguro y NACM protegen operaciones y contenido; no certifican la corrección semántica, el alcance del servicio ni la independencia de la revisión.
- La retroalimentación requiere evidencia inmutable, linaje de revisiones, base de autoridad, consumidores derivados, evaluación separada y capacidad de reversión.
El protocolo hizo exactamente su trabajo
Una cuenta autenticada abre una sesión protegida, presenta una operación permitida y cambia un problema potencial a confirmado. El servidor acepta la escritura. El registro de acceso coincide con la política. Desde la perspectiva del protocolo, todo funciona.
Después aparece una ventana de mantenimiento que el validador no conocía. El cambio observado era real; la atribución como problema no lo era. La operación autorizada conserva su autenticidad y pierde su valor como conclusión. Si el sistema confunde ambas propiedades, la etiqueta puede pasar a un conjunto de referencia y entrenar el siguiente detector.
La revisión 07 de An Experiment: Network Anomaly Detection Lifecycle pertenece al grupo NMOP del IETF. Está fechada el 6 de septiembre de 2026, caduca el 10 de marzo de 2027 y declara estado previsto Experimental. Es un Internet-Draft activo, no un RFC. Propone una máquina de estados y modelos YANG para intercambiar etiquetas entre personas y algoritmos.
La propuesta separa detección, validación y refinamiento. Esa separación permite preguntar qué comprobó cada etapa. No autoriza a convertir la mera llegada a una etapa en una garantía más amplia.
Estado y mandato son dimensiones diferentes
El ciclo distingue problemas previstos, potenciales, confirmados, descartados y analizados, además de una detección ajustada. Es un vocabulario de proceso. No es una matriz de delegación.
Un operador de guardia puede confirmar un incidente para movilizar recursos y no tener facultad para modificar un modelo corporativo. Un científico de datos puede ajustar pesos en un experimento sin poder suprimir alarmas de producción. Un refinador automático puede ejecutar una prueba aprobada sin autoridad para desplegar su resultado.
El modelo identifica al anotador con nombre obligatorio y permite ID, versión y tipo. La procedencia ayuda, pero falta todavía organización, rol, ámbito, propósito, política de aprobación, separación de funciones y fecha de expiración del mandato. El último escritor no se vuelve más legítimo sólo por ser el último.
Cien de confianza no significa conjunto completo
La confianza describe cuánto cree el detector que un comportamiento es atípico. La preocupación expresa cuánto debería investigarse o corregirse un estado. Ambos números son útiles para ordenar trabajo. Ninguno responde si faltaba una fuente, si el servicio sufrió impacto o si la causa fue demostrada.
Un cambio planificado puede estar muy lejos del rango normal y producir máxima confianza. Un corte real puede confirmarse con alta preocupación mientras su causa sigue abierta. La prioridad de intervención no es permiso de automatización, y certeza de impacto no es certeza causal.
Cada número necesita método, versión, variables, calibración, intervalo, entradas ausentes y afirmación exacta. Sin esa envoltura, la escala conserva decimales y pierde significado.
El nombre del flujo no conserva los bytes
El modelo puede referenciar datos operativos mediante tema y sujeto de un intermediario de mensajes. Así se sabe de dónde surgió una observación, pero no necesariamente qué contenido exacto leyó el validador.
La retención caduca, la compactación reemplaza eventos y los productores cambian esquemas o unidades. Un permiso posterior puede mostrar menos datos que el permiso original. El mismo sujeto puede apuntar al presente y no al intervalo histórico.
Las transiciones de consecuencias duraderas deberían conservar hashes, consulta, filtros, período, productor, esquema, unidades, punto de captura y evaluación de integridad. Cuando no sea posible retener datos por privacidad o coste, esa carencia debe limitar explícitamente el juicio.
Una nueva revisión no borra la anterior
El Label Store guarda las etiquetas, permite revisarlas y persiste nuevas versiones; también puede marcar una anotación como irrelevante. La revisión es auditable sólo si mantiene vínculo con su predecesora.
Cada cambio necesita actor, hora, revisión previa, diferencia de evidencia, motivo, objeciones y lista de consumidores. Si una etiqueta confirmada ya activó un informe o una regla, descartarla en la interfaz no revierte esos efectos. La corrección debe propagarse.
Irrelevante también exige contexto. Una etiqueta puede ser irrelevante para un SLO y valiosa para capacidad; irrelevante para el incidente y peligrosa como ejemplo de entrenamiento. La eliminación de una vista no equivale a revocación global.
Control de acceso no es control de realidad
Las consideraciones de seguridad piden transporte seguro, autenticación mutua y NACM. Estas defensas limitan quién puede leer o escribir y qué operación puede ejecutar. Protegen confidencialidad, integridad del canal y autorización técnica.
No prueban competencia, independencia ni evidencia suficiente. Una credencial válida puede pertenecer a una persona equivocada para ese servicio. Una persona adecuada puede equivocarse. Una cuenta comprometida puede seguir pasando autenticación.
Por eso el recibo técnico debe acompañarse de uno de juicio: propósito, evidencia, política de autoridad, revisión, objeciones y límites de reutilización. El sistema no debería permitir que “escribió con permiso” se convierta en “tenía razón”.
El detector puede aprender a repetir su juez
El refinamiento puede cambiar síntomas, métricas, pesos, reglas y automatismos, y luego reproducir la anomalía para medir una mejora. Si la etiqueta usada como objetivo era errónea, el nuevo detector puede aprender a imitarla con mayor consistencia.
La repetición del mismo incidente mostrará mejor concordancia. Ese resultado prueba ajuste a la etiqueta, no correspondencia con la realidad del servicio. La retroalimentación puede fabricar la apariencia de confirmación.
Se necesitan conjuntos de evaluación separados, casos negativos, desacuerdos conservados y escenarios donde cambió la red. Deben medirse calibración, falsos silencios, utilidad operativa y daño, no sólo coincidencia con una clasificación. Cada modelo o regla debe declarar de qué revisiones depende y cómo se revoca cuando una etiqueta cambia.
Antagonist, citado como implementación abierta, ofrece validación visual y generación de verdad de referencia. Su existencia demuestra que el modelo puede ejercerse. No demuestra la verdad de una anotación, la corrección de las delegaciones ni un beneficio medido en producción.
Experimental no significa efímero
El borrador formula un experimento y propone validarlo mediante una implementación abierta aplicada a redes reales. Las fuentes muestran diseño y trabajo de implementación, no adopción, precisión, seguridad ni resultado para clientes.
Sin embargo, una etiqueta experimental puede durar más que el documento. Un ajuste puede sobrevivir a la retención de la prueba. Una migración puede mapear estados antiguos a significados nuevos sin avisar.
Cada registro necesita versión del esquema y del texto rector. Final debe significar cierre dentro de una versión y un propósito, no desaparición de la incertidumbre histórica.
Fuentes
- https://datatracker.ietf.org/doc/draft-ietf-nmop-network-anomaly-lifecycle/
- https://datatracker.ietf.org/doc/draft-ietf-nmop-network-anomaly-lifecycle/history/
- https://datatracker.ietf.org/doc/draft-ietf-nmop-network-anomaly-lifecycle/references/
- https://datatracker.ietf.org/doc/draft-ietf-nmop-network-anomaly-lifecycle/referencedby/
- https://www.ietf.org/archive/id/draft-ietf-nmop-network-anomaly-lifecycle-07.html
- https://www.ietf.org/archive/id/draft-ietf-nmop-network-anomaly-lifecycle-07.txt
- https://www.ietf.org/archive/id/draft-ietf-nmop-network-anomaly-lifecycle-07.xml
- https://datatracker.ietf.org/doc/draft-ietf-nmop-network-anomaly-architecture/
- https://datatracker.ietf.org/doc/draft-ietf-nmop-network-anomaly-semantics/
- https://datatracker.ietf.org/doc/draft-ietf-nmop-terminology/
- https://datatracker.ietf.org/doc/draft-ietf-nmop-yang-message-broker-integration/
- https://www.rfc-editor.org/rfc/rfc9232.html
- https://www.rfc-editor.org/rfc/rfc9417.html
- https://www.rfc-editor.org/rfc/rfc8341.html
- https://www.rfc-editor.org/rfc/rfc8040.html
- https://www.rfc-editor.org/rfc/rfc6241.html
- https://github.com/vriccobene/antagonist
- https://github.com/ietf-wg-nmop/draft-ietf-nmop-network-anomaly-lifecycle
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance