Resumen
- RFC 1503 planteó un «context resolver» para que una aplicación de gestión aceptara un identificador textual, una dirección o un nombre de host sin pedir al usuario que escogiera las partes SNMPv2.
- Si no había una coincidencia configurada, el gestor podía crear partes noAuth/noPriv, contexto y ACL volátiles para get, get-next y get-bulk. Al ejecutar, las exigencias de seguridad de la aplicación seguían mandando.
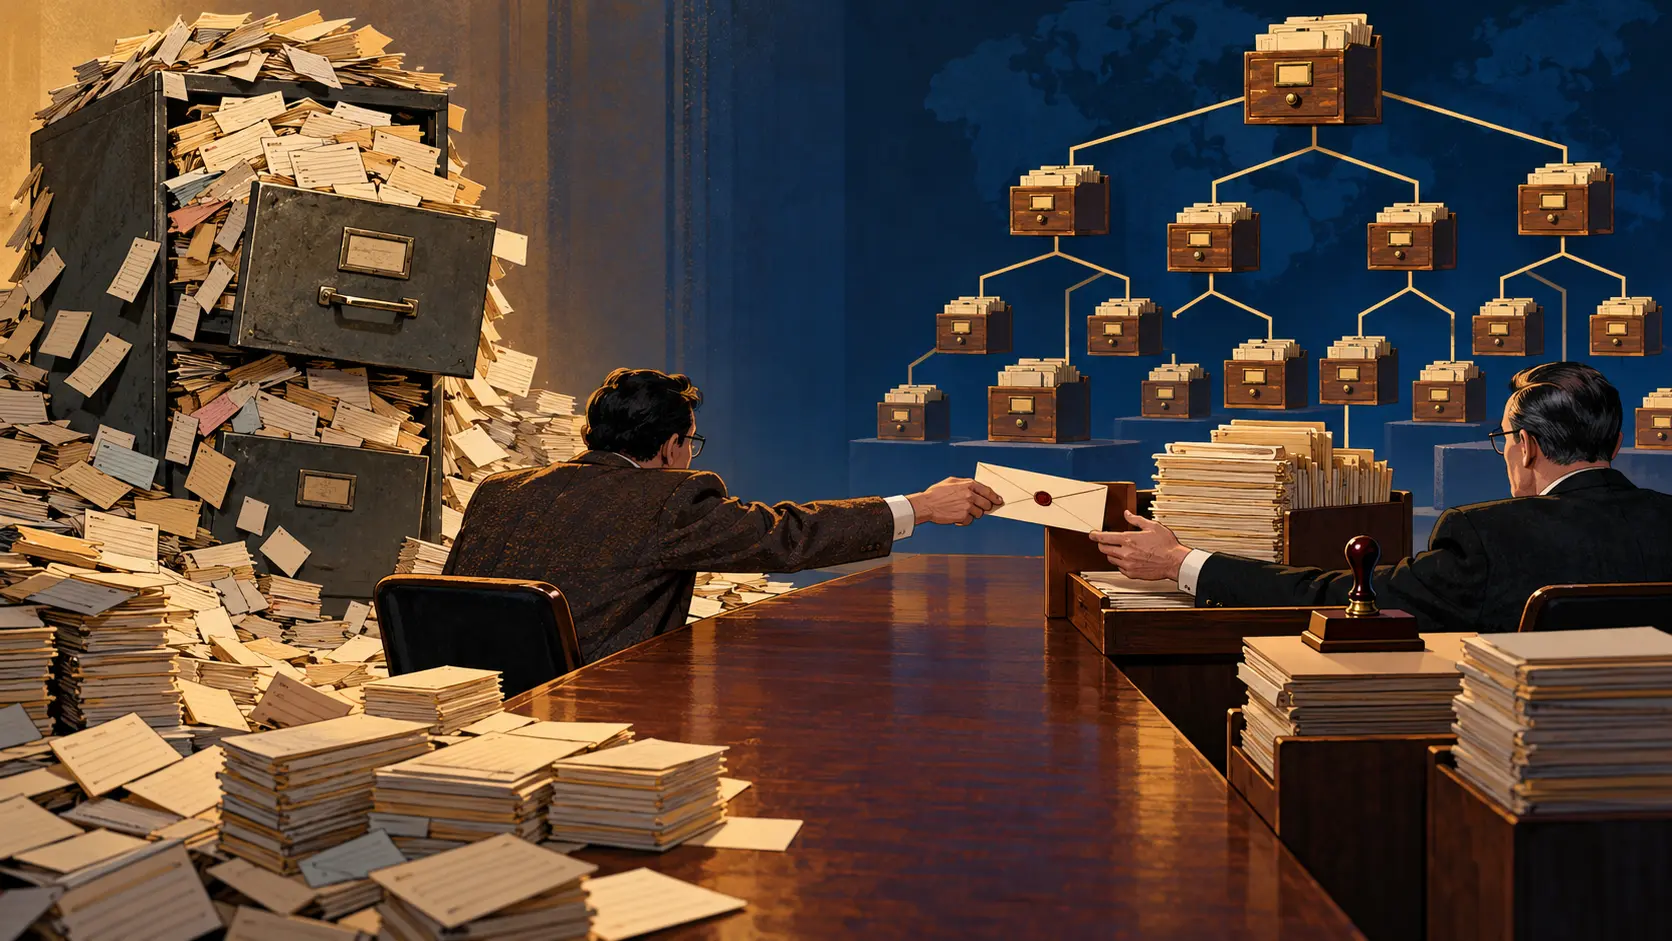
El usuario quería consultar un equipo, no estudiar la contabilidad interna de SNMPv2. Keith McCloghrie y Marshall Rose ofrecieron una solución: interponer un resolvedor entre la aplicación y la base local de partes del gestor. El RFC, publicado en agosto de 1993, describe una propuesta de algoritmo. La primera decisión del resolvedor es buscar entre los contextos que el administrador ya registró.
Una coincidencia exacta gana. router.xyz.com-public devuelve el contexto público del ejemplo. La cadena router.xyz.com también puede ser prefijo de router.xyz.com-all; en ese caso devuelve ambos. No son dos nombres decorativos: el ejemplo concede al primero operaciones de lectura y al segundo un acceso autenticado que incluye set. Una cadena abre varios caminos, pero la operación solicitada y el nivel de seguridad necesario deciden cuál sirve.
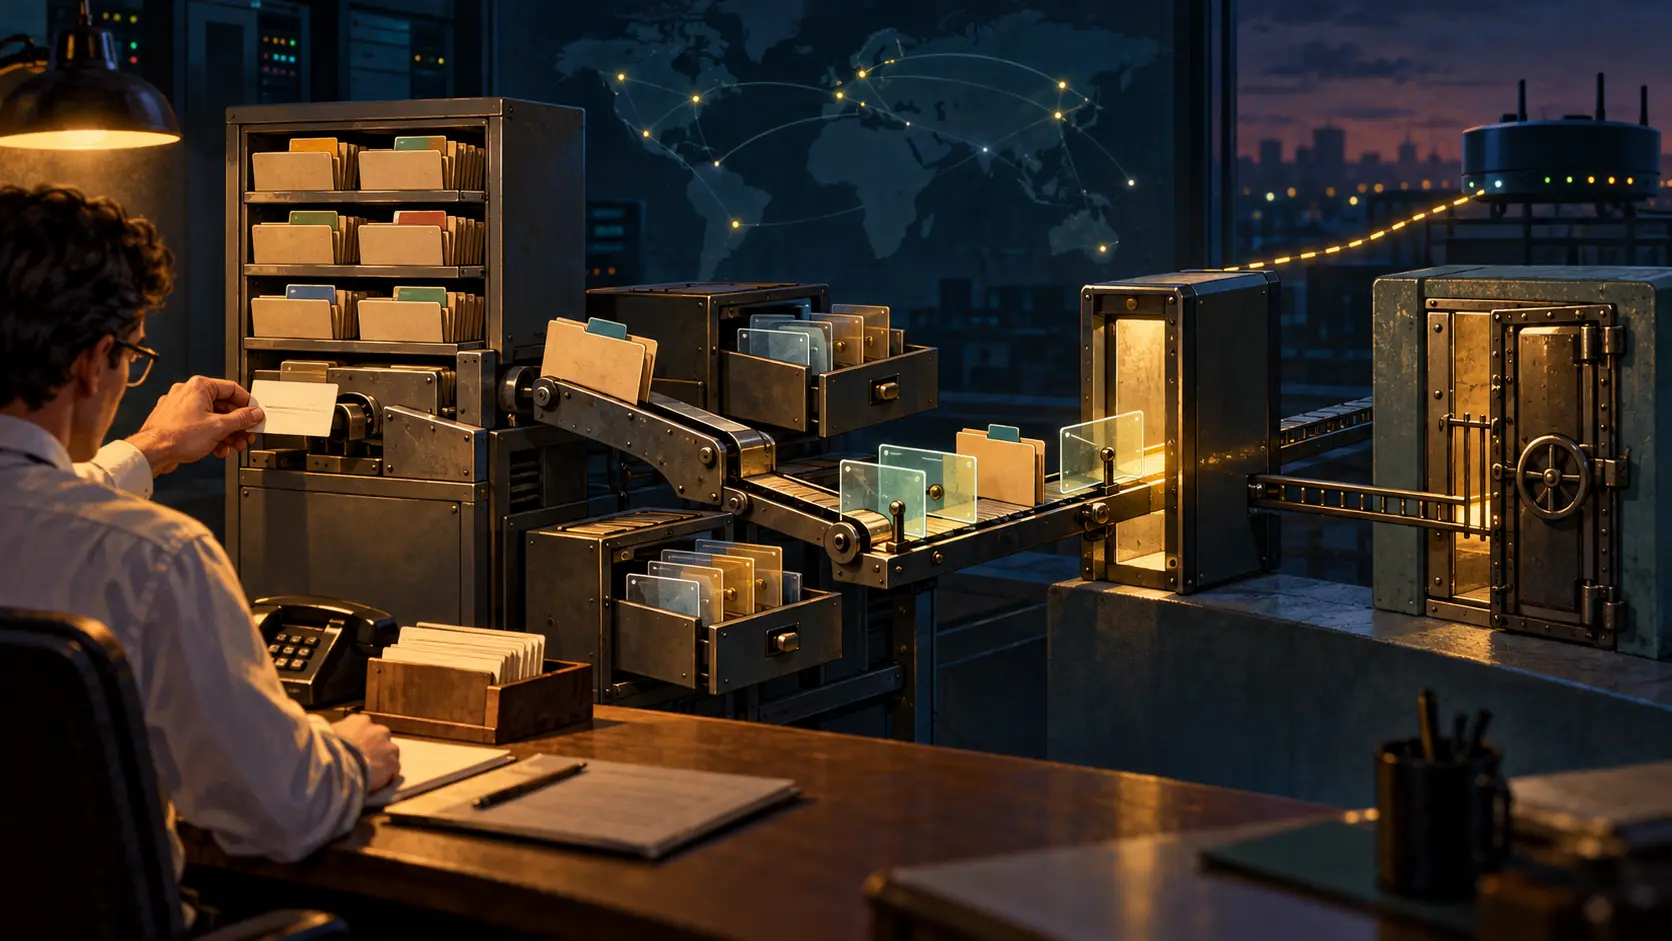
Cuando el nombre no coincide con un contexto local, el resolvedor puede tratarlo como dirección IP o resolverlo por DNS. Para una dirección fabrica una pareja de partes noAuth/noPriv, un contexto y una ACL volátiles con permisos de get, get-next y get-bulk. Si el nombre devuelve varias direcciones, repite el montaje. El Party MIB proporciona las convenciones initialPartyId y initialContextId usadas para nombrar esas piezas. Son registros del gestor. Su creación no demuestra una respuesta del agente remoto.
Hay otro atajo en el mismo campo: un nombre o una dirección seguido de una barra y una cadena. El sufijo funciona como comunidad SNMPv1, y el gestor prepara otro contexto temporal de consulta. La interfaz ahorra preguntas porque el programa interpreta más cosas de lo que el usuario escribió.
Después llega la prueba decisiva. La aplicación entrega el manejador del contexto y sus requisitos mínimos de seguridad. El gestor busca una ACL que permita la operación y cumpla esos requisitos, da preferencia a SNMPv2 cuando procede y detiene la operación si se exige autenticación y no hay una entrada adecuada. El nombre del host no es una credencial: fue la llave de un índice local.
El registro del RFC Editor lo clasifica como Informational. El texto no aporta un producto que lo desplegara ni una consulta completada; su apartado de seguridad dice que no aborda esas cuestiones. Sí deja al descubierto una elección de diseño: cada dato que el operador deja de introducir debe decidirlo la máquina, y esa decisión merece un rastro visible.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance