Zusammenfassung
- Der RFC 1503 ließ eine Verwaltungsanwendung einen Text an einen „context resolver“ übergeben, statt vom Nutzer Party und Context einzeln abzufragen.
- Für einen unbekannten Host konnte der Resolver flüchtige noAuth/noPriv-Parties, einen Context und eine ACL für get, get-next und get-bulk anlegen. Ob eine Operation lief, hing weiter von ihren Sicherheitsanforderungen ab.
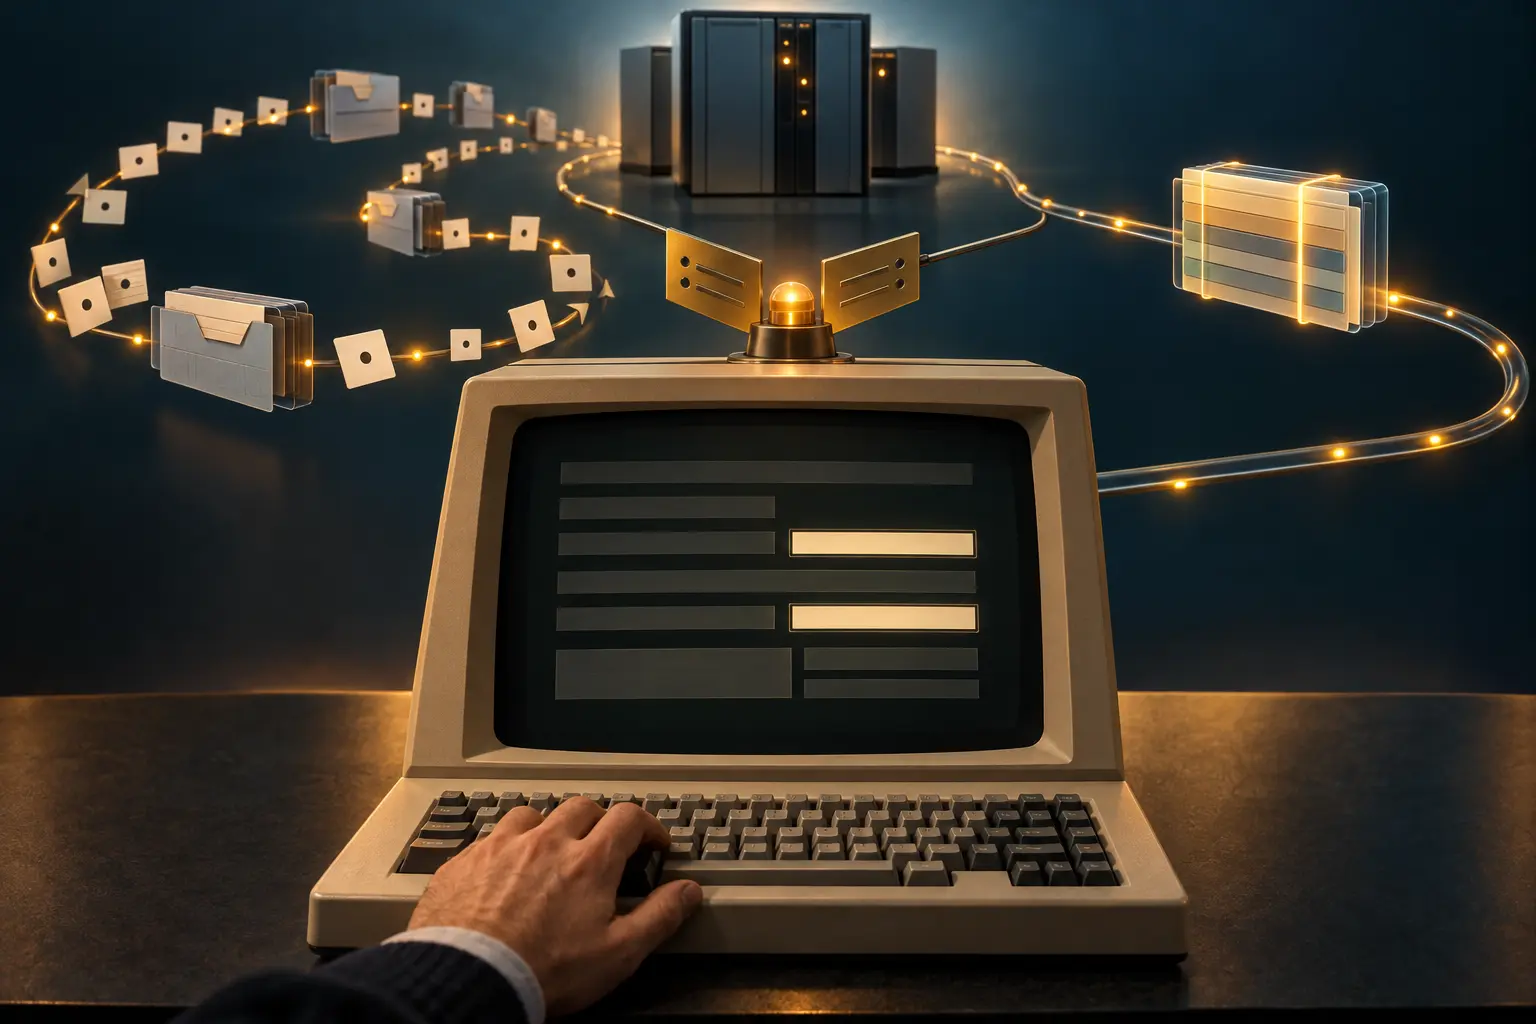
Keith McCloghrie und Marshall Rose wollten dem Bediener Verwaltungsarbeit ersparen. Ihr Memo vom August 1993 schob deshalb einen Resolver zwischen Anwendung und lokale Party-Datenbank. Der Mensch gibt eine Zeichenfolge ein; der Manager ordnet sie einer Konfiguration zu. Was wie eine Suchfunktion aussieht, kann dadurch zur Konfigurationsfunktion werden.
Zunächst gelten die Einträge des Administrators. router.xyz.com-public trifft im Beispiel einen Context genau. Bei router.xyz.com können dagegen die längeren Handles -public und -all gemeinsam zurückkommen. Der öffentliche Context erlaubt Abfragen; der andere steht im Beispiel für authentifizierten Zugriff einschließlich set. Die kürzere Eingabe liefert mehr Möglichkeiten, nicht mehr Gewissheit. Operation und geforderte Sicherheit entscheiden später, welche ACL benutzt werden darf.
Fehlt ein passender Handle, interpretiert der Resolver den Text als IP-Adresse oder auflösbaren DNS-Namen. Pro Adresse entstehen ein flüchtiges noAuth/noPriv-Party-Paar, ein Context und eine ACL für get, get-next und get-bulk. Ein Name mit mehreren Adressen erzeugt mehrere solcher Sätze. Die Kennungen folgen den Konventionen initialPartyId und initialContextId aus dem Party MIB. Diese Datensätze liegen beim Manager; ein entfernter Agent hat damit noch keine Anfrage bestätigt.
Eine weitere Abkürzung steckt hinter dem Schrägstrich. Folgt auf Host oder Adresse ein Suffix, verwendet der Resolver es als SNMPv1-Community und legt wieder einen flüchtigen Abfrage-Context an. Ein einziges Feld kann also Ziel und Zugangszeichenfolge transportieren.
Vor dem Senden nennt die Anwendung Context-Handle und Mindestanforderungen. Der Manager sucht eine ACL, die die Operation zulässt und diese Anforderungen erfüllt; ein geeigneter SNMPv2-Eintrag hat Vorrang. Wird Authentifizierung verlangt und kein passender Eintrag gefunden, findet die Operation nicht statt. Die Namensauflösung wählt Kandidaten aus, nicht die endgültige Berechtigung.
Laut RFC-Editor-Eintrag ist der Text Informational. Das Implementierungsmodell ist erklärend, kein Bericht über ein benanntes Produkt. Der Sicherheitsabschnitt hält lediglich fest, dass Sicherheitsfragen nicht erörtert werden. Sichtbar wird dennoch ein alter Tausch: Wer dem Nutzer Einstellungen abnimmt, muss sie selbst treffen. Der lokale Datensatz zeigt, welche Wahl das Programm traf.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten