Resumen
- El nuevo texto distingue el tipo de programa que muestran las mediciones de la instancia concreta que se presenta en TLS.
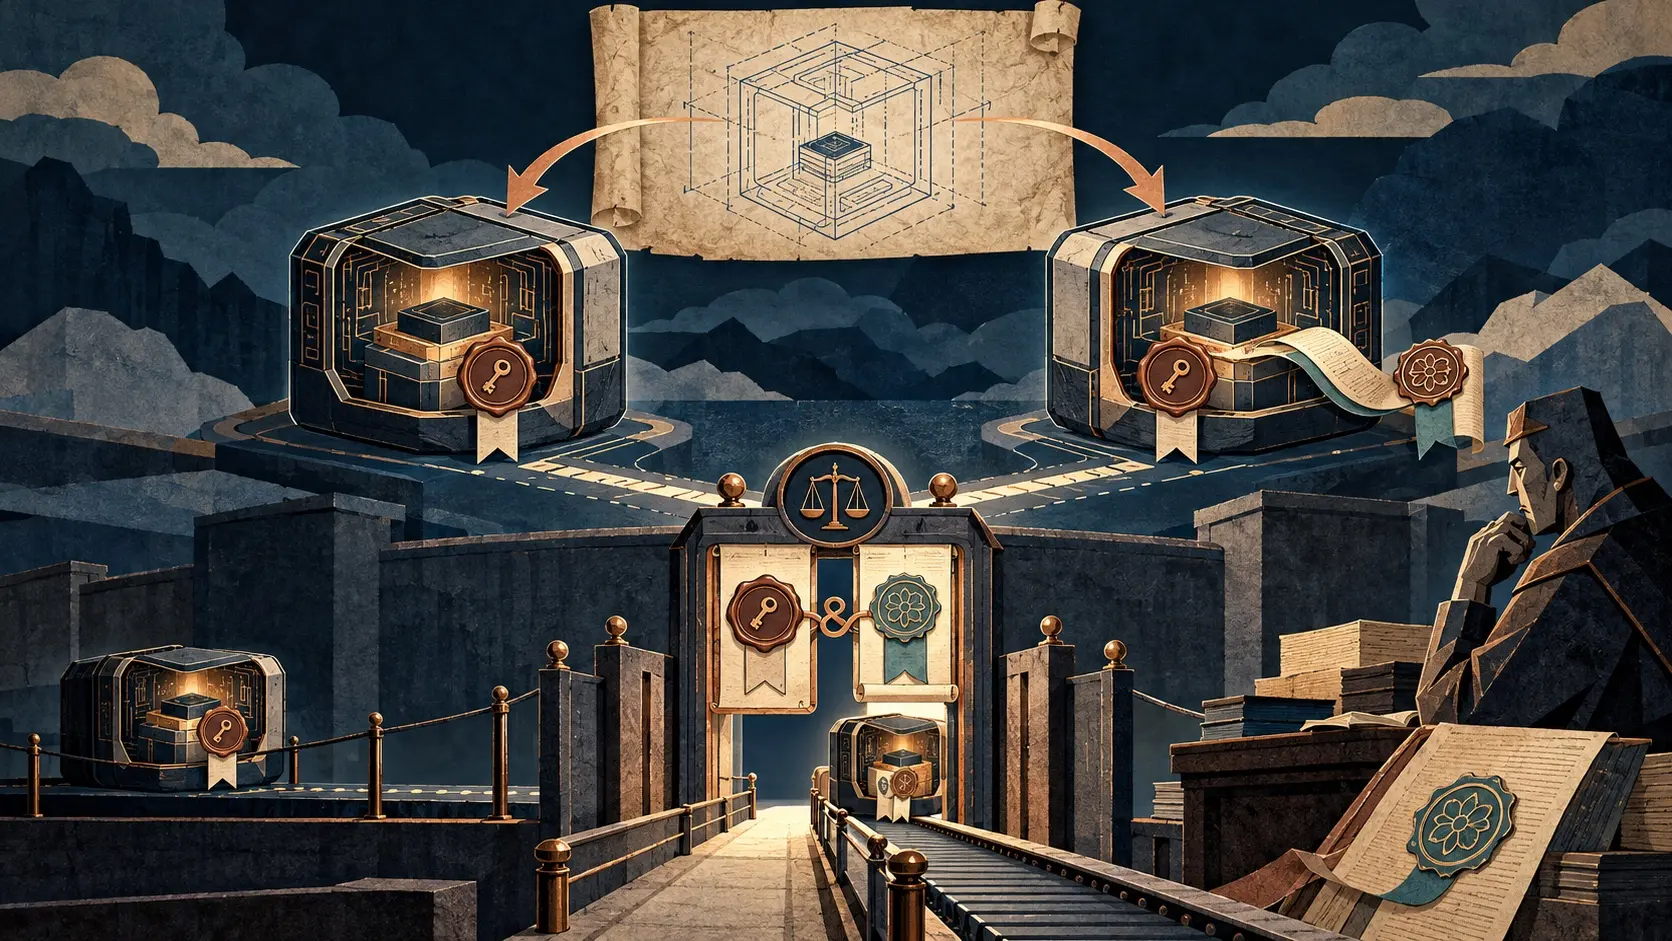
- Ofrece una clave respaldada por la atestación, sin nombre persistente, y otra ruta que une esa clave a un certificado de identidad de carga de trabajo.
La copia correcta de un programa no es necesariamente la copia buscada. Una medición puede acreditar que dos procesos ejecutan la misma imagen. Si ambos piden acceso a un secreto reservado para una instancia concreta, la igualdad técnica se vuelve una pregunta de autoridad.
El borrador de Tirumaleswar Reddy y sus coautores pertenece a la discusión individual en torno a SEAT. Aún no hay una opción adoptada por el grupo. El texto pone el problema en términos prácticos: las mediciones describen un tipo; para distinguir instancias hace falta una clave creada dentro del entorno atestiguado y asociada a la conexión.
En la primera ruta, la clave pública aparece en la prueba de atestación y vuelve a aparecer durante el saludo TLS, como clave pública sin certificado de autoridad o dentro de un certificado autofirmado. La firma de la atestación sostiene esa asociación. No hay una autoridad de certificación que asigne un nombre perdurable. El verificador puede reconocer la clave presentada, pero la rotación de esa clave corta la continuidad del identificador.
La segunda ruta incorpora una credencial de WIMSE. El certificado enlaza una identidad de carga con la clave; la atestación enlaza esa misma clave con el entorno. Así puede mantenerse un nombre a través de varias claves. WIMSE permite que el identificador designe una instancia o un servicio lógico compartido por varias: la entidad emisora decide esa granularidad. La arquitectura gana memoria y una nueva dependencia institucional.
La prueba decisiva llega después de validar ambas piezas. Una identidad certificada y una imagen auténtica pueden ser incompatibles entre sí. El borrador exige que quien acepta la conexión evalúe conjuntamente el nombre y las mediciones cuando la política exige que esa identidad se ejecute sólo en entornos autorizados. Su sección sobre procedencia de claves añade un detalle incómodo: demostrar que alguien posee la clave privada no demuestra dónde se generó ni que no pueda salir de la zona protegida.
RFC 9334 separa la producción de pruebas, su evaluación y la decisión posterior. Este borrador coloca el coste de la decisión donde corresponde: en el vínculo verificable entre una instancia concreta, el nombre que reclama y el código que realmente ejecuta.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance