Resumo
- O rascunho de 28 de outubro mostra por que duas execuções da mesma imagem podem ter medições iguais e ainda exigir tratamento diferente.
- Uma alternativa identifica a chave que a atestação avaliza; outra acrescenta um certificado WIMSE com nome de carga que pode sobreviver à rotação da chave.
O administrador libera uma chave de acesso para uma carga protegida. Horas depois, há duas cópias daquele mesmo programa rodando. Ambas apresentam as medições esperadas. A pergunta já não é se o código é conhecido. É para qual cópia o administrador pretendia dar continuidade.
No texto de Tirumaleswar Reddy e coautores, essa pergunta abre uma escolha de arquitetura para a discussão do SEAT. Trata-se de um Internet-Draft individual; nenhuma das alternativas virou decisão do grupo. As medições identificam o tipo da carga. Para diferenciar instâncias, a carga gera uma chave dentro do ambiente atestado e coloca a chave pública na Evidência que o par receberá.
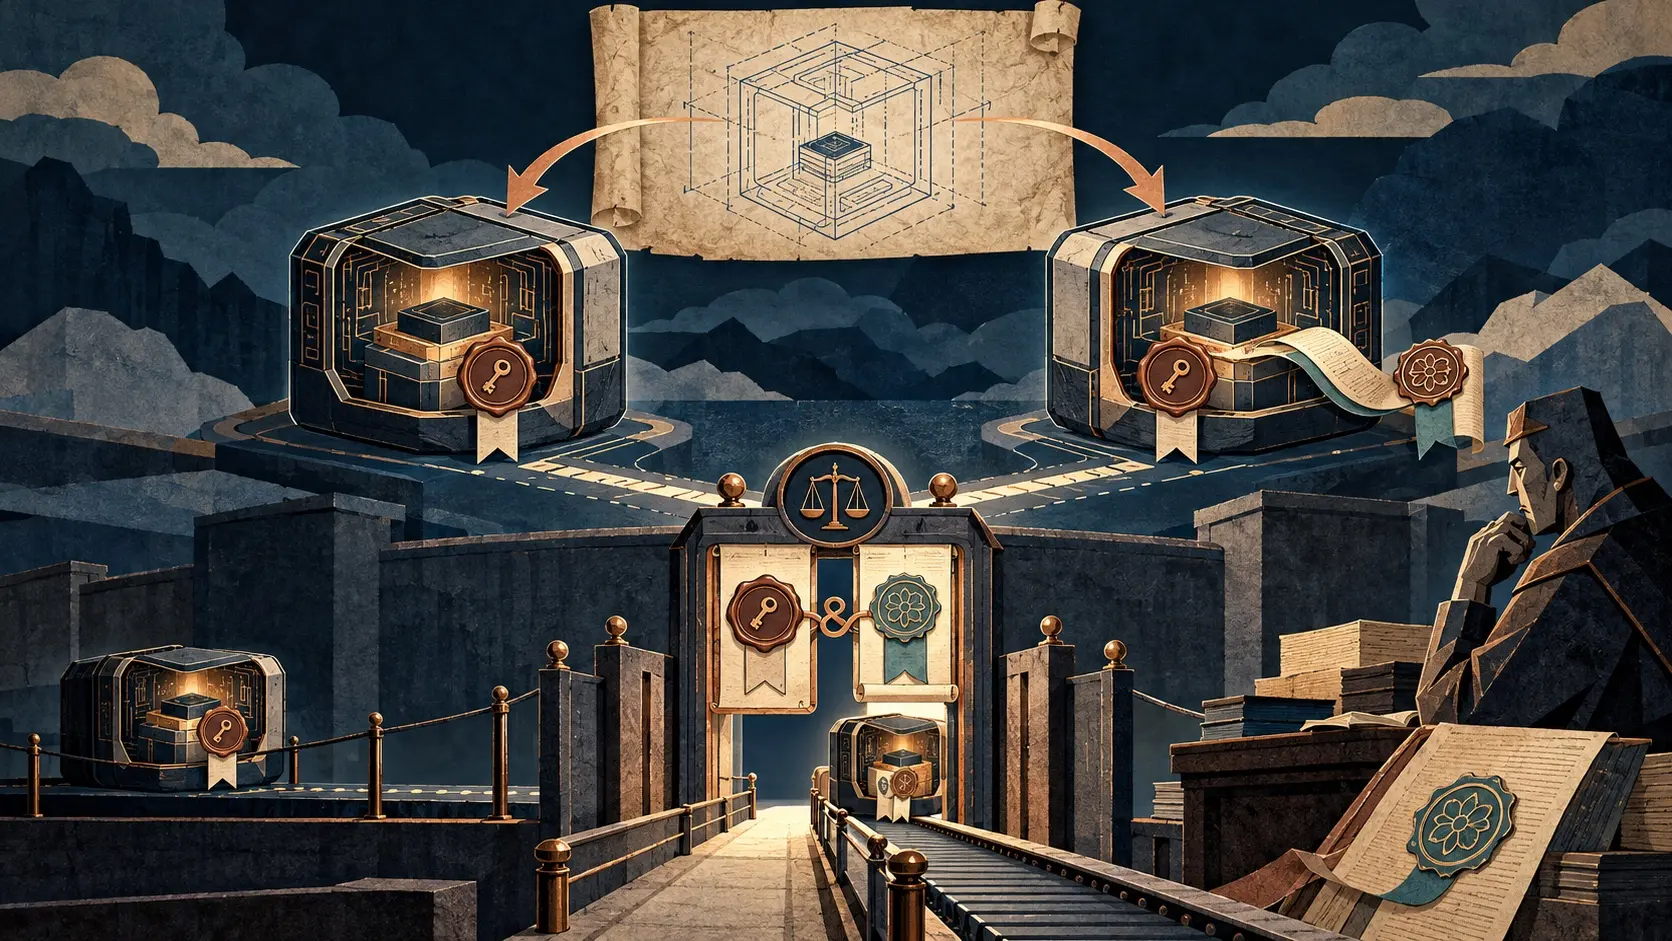
Na primeira alternativa, a mesma chave aparece na negociação TLS como chave pública bruta ou certificado autoassinado. A assinatura da atestação sustenta a associação com o ambiente. Não há autoridade certificadora dando um nome independente à carga. O par reconhece aquela chave enquanto ela é a referência; uma nova chave exige outra forma de demonstrar continuidade.
Na segunda, uma credencial WIMSE liga o par de chaves a um identificador de carga. A Evidência liga a chave ao ambiente, e o certificado pode conservar o nome depois de uma rotação. O identificador pode representar uma instância ou uma carga lógica compartilhada por várias; o domínio emissor escolhe a escala do nome. O ganho vem com outro participante no comando: a entidade que emite, renova e revoga esse vínculo.
O atalho perigoso seria validar certificado e medição em caixas separadas e somar dois resultados verdes. Uma identidade legítima pode aparecer numa imagem autêntica que jamais foi aprovada para ela. O próprio rascunho atribui ao destinatário da conexão a avaliação conjunta de identidade e medições quando essa autorização importa. Também exige atenção à origem da chave privada: demonstrar posse e igualdade entre chaves públicas não demonstra que a chave privada foi gerada e mantida dentro do ambiente protegido.
A arquitetura RATS já distingue quem produz Evidência, quem a avalia e quem decide o que fazer. Agora a conta fica mais concreta. Um nome persistente pode ajudar a encontrar o mesmo serviço lógico; alguém terá de responder pela emissão desse nome e pela regra que o autoriza a ocupar aquela máquina medida.
Briefing para membros
Contexto aprofundado do perfil
Faça login com o nível de assinatura correto para desbloquear o briefing completo e as notas das fontes.
Exclusivo para o Círculo Estratégico
Strategic Circle
Aberto a todos os leitores. Desbloqueie Briefings de perfil após se inscrever e fazer login.
Junte-se ao Strategic CircleSomente para Leadership Alliance
Leadership Alliance
Para proprietários e gestores qualificados de ativos de PI; faça login para desbloquear os briefings da Leadership Alliance.
Junte-se ao Leadership Alliance