Кратко
- Проект от 28 октября различает тип рабочей нагрузки, описанный измерениями, и конкретный работающий экземпляр.
- Авторы предлагают два пути: опираться на ключ внутри аттестованной среды либо дополнить его сертификатом WIMSE с именем, переживающим замену ключа.
Две копии одной программы предъявляют одинаковые измерения. Оператору достаточно любой исправной копии — и различать их незачем. Но если секрет предназначен определённому экземпляру, результат измерения больше похож на описание формы охранника, чем на пропуск посетителя.
Текст Тирумалесвара Редди и соавторов вынесен на обсуждение SEAT как индивидуальный Internet-Draft. Группа пока не выбрала один из предложенных вариантов. Документ связывает экземпляр с ключом, созданным внутри защищённой среды: открытая часть ключа включается в аттестационные данные и затем предъявляется при установлении TLS-соединения.
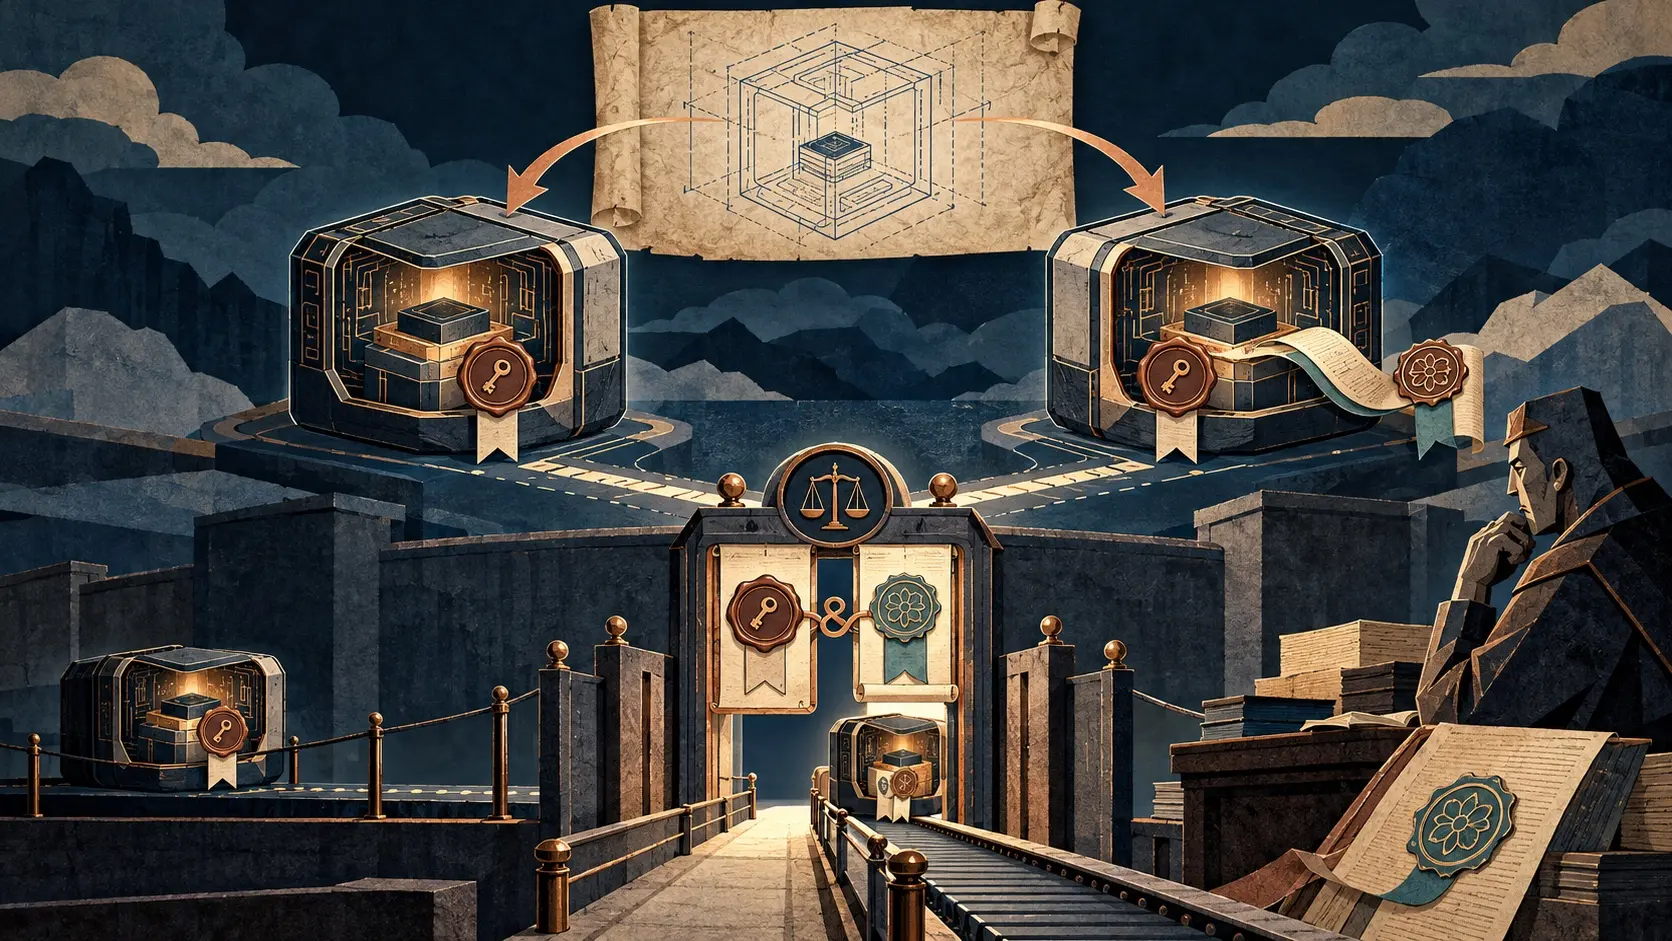
Первый вариант обходится без удостоверяющего центра. Открытый ключ можно передать как Raw Public Key или в самоподписанном сертификате; доверие к его связи со средой опирается на подпись аттестации. Такой ключ позволяет отличить один экземпляр от другого в данный момент. Отдельного устойчивого имени он не даёт, а при ротации ключа непрерывность личности придётся подтверждать дополнительно.
Второй вариант добавляет сертификат WIMSE. Он связывает идентификатор рабочей нагрузки с ключом, а аттестация связывает тот же ключ с наблюдаемой средой. Имя может пережить ротацию. Идентификатор WIMSE может принадлежать одному экземпляру или нескольким копиям одной логической службы; масштаб имени выбирает выпускающий домен доверия. Вместе с удобством появляется издатель, от решений которого зависят выдача имени, продление и отзыв полномочий.
Самая дорогая ошибка — поставить две галочки и считать дело закрытым. Сертификат может быть действительным, среда — подлинной, но конкретному имени не разрешено работать в этой среде. Проект требует от принимающей стороны сопоставлять имя с измерениями в одной политике, когда такое разрешение необходимо. Он отдельно указывает на происхождение закрытого ключа: владение ключом не доказывает, что его создали внутри защищённой области и что он её не покидал.
RFC 9334 различает того, кто предоставляет свидетельства, того, кто их оценивает, и того, кто действует на их основе. Новый проект заставляет назвать решение вслух: этой программе разрешено носить это имя именно в такой измеренной среде. Кто принимает такое решение, тот и управляет доступом.
Обзор для участников
Подробный контекст профиля
Войдите с подходящим уровнем подписки, чтобы открыть полный обзор и примечания к источникам.
Только для Стратегического сообщества
Стратегическое сообщество
Открыто всем читателям. Вступите и войдите, чтобы открыть обзоры профилей.
Вступить в Стратегическое сообществоТолько для Альянса лидеров
Альянс лидеров
Для проверенных владельцев IP-активов и руководителей. Войдите, чтобы открыть обзоры Альянса.
Вступить в Альянс лидеров