Zusammenfassung
- Der Entwurf vom 28. Oktober sagt ausdrücklich: Gleiche Messwerte kennzeichnen einen Workload-Typ, aber keine einzelne laufende Kopie.
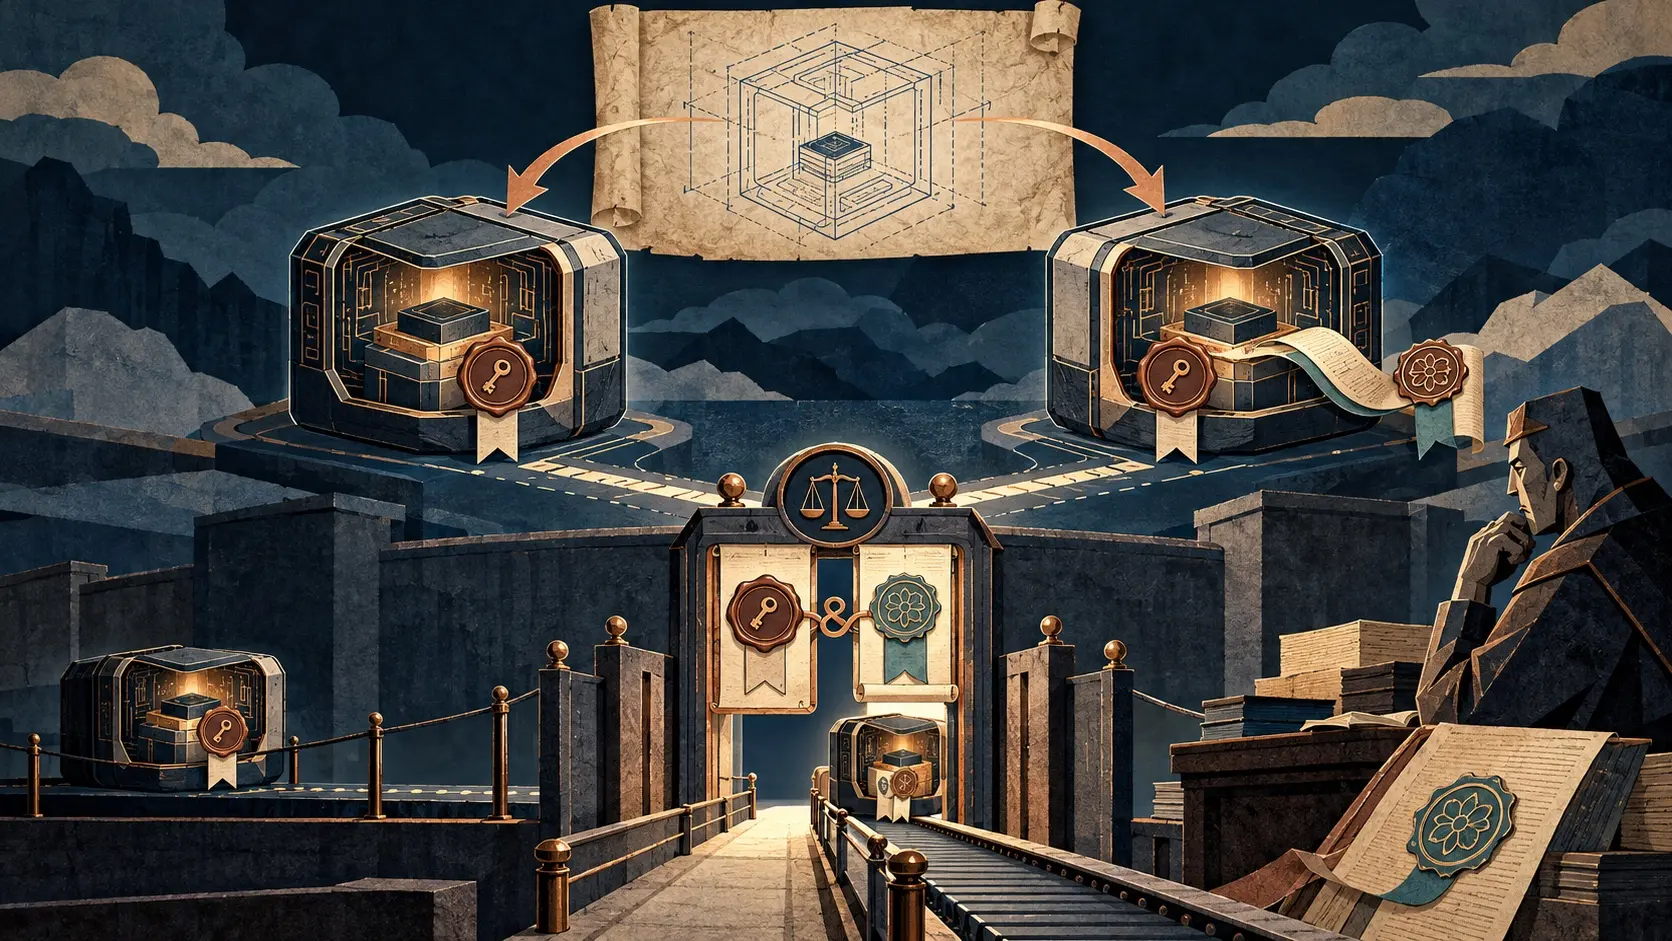
- Modell A stützt sich auf einen in der attestierten Umgebung erzeugten Schlüssel. Modell B bindet denselben Schlüssel zusätzlich an einen per PKI zertifizierten Workload-Namen.
Eine Firma startet ihren vertraulichen Dienst zweimal. Beide Kopien bestehen dieselbe Messprüfung. Eine erhält einen bestimmten Auftrag, die andere nicht. Wer später nur auf das Messergebnis schaut, sieht zwei tadellose Bewerber für einen einzigen Auftrag.
Tirumaleswar Reddy und seine Mitautoren machen aus diesem Problem eine Entwurfsfrage für SEAT. Ihr Text ist ein individueller Internet-Draft; eine Entscheidung der Arbeitsgruppe für eines der Modelle liegt darin nicht vor. Zuerst muss der Empfänger entscheiden, ob ihm irgendeine genehmigte Kopie genügt oder ob er genau die vorher beauftragte Instanz erkennen muss.
Im ersten Modell erzeugt der Workload ein Schlüsselpaar innerhalb der attestierten Umgebung. Der öffentliche Schlüssel steht im Attestierungsnachweis und wird beim TLS-Handshake erneut vorgelegt, als Raw Public Key oder in einem selbst signierten Zertifikat. Die Attestierung bürgt für die Zuordnung. Eine Zertifizierungsstelle vergibt hier keinen zusätzlichen Workload-Namen. Der Schlüssel unterscheidet diese Kopie von ihrer Nachbarin; nach einem Schlüsselwechsel fehlt ihm die eingebaute Verbindung zur bisherigen Identität.
Im zweiten Modell wird diese Verbindung institutionell hergestellt. Ein WIMSE-Zertifikat bescheinigt einen Workload-Identifier und seinen Schlüssel. Der Attestierungsnachweis bindet denselben Schlüssel an die gemessene Umgebung. Der Name kann einen Wechsel des Schlüssels überdauern. WIMSE erlaubt einen Identifier für eine einzelne Instanz ebenso wie für mehrere Kopien eines logischen Workloads; den Zuschnitt legt die ausstellende Vertrauensdomäne fest. Sie erhält damit Einfluss auf Vergabe, Erneuerung und Widerruf.
Zwei gültige Prüfungen sind noch keine gültige Paarung. Ein korrekt zertifizierter Name kann in einer authentischen, aber für diesen Namen nicht freigegebenen Umgebung erscheinen. Der Entwurf verlangt dort, wo diese Bindung gebraucht wird, eine gemeinsame Bewertung von Name und Messwerten durch die vertrauende Gegenstelle. Auch der Herkunftsnachweis des privaten Schlüssels bleibt entscheidend: Schlüsselgleichheit und Besitznachweis allein sagen nicht, wo der Schlüssel erzeugt wurde und ob er die geschützte Umgebung verlassen kann.
RFC 9334 trennt Nachweis, dessen Bewertung und die Entscheidung des Empfängers. Der neue Text legt den Finger auf die praktische Machtverteilung: Wer darf eine Kopie dauerhaft benennen, und wer lässt genau diesen Namen auf genau diesem gemessenen System arbeiten?
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für den Strategischen Kreis
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten