
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.

IETF
Paul Mockapetris und das Autoritätsbit, das nicht für die ganze Antwort galt
Eine DNS-Antwort kann für den ersten Namen autoritativ sein, ein Aliasziel aus dem Cache liefern und hilfreiche Adressen beifügen. Das AA-Bit ist dabei korrekt; erst die Datenbank macht einen Fehler, wenn sie das gesamte Paket „autoritativ“ nennt.

Fallakte
AlmazCloud: Was der öffentliche Datensatz über AS210328 tatsächlich zeigt
Die Analyse-Zusammenfassung zu AlmazCloud: Was der öffentliche Datensatz über AS210328 tatsächlich zeigt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

Global Regionaler ISP
Was öffentliche Routingdaten über Utherverse Network Operations zeigen — und was nicht
Die Analyse-Zusammenfassung zu Was öffentliche Routingdaten über Utherverse Network Operations zeigen — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Berichte
RIPE Atlas zeigt den Edge-Standort, nicht den Entscheider
Eine Messung kann festhalten, wo eine Anfrage ankam. Sie verrät nicht automatisch, welche private Regel sie dorthin lenkte, welcher Verkehr überhaupt zugelassen war oder wie der Ausweichweg aussieht.

IETF
RFC 9845: Die Wattzahl sank, der Nachweis noch nicht
Ein niedriger Messwert ist ein Befund, kein Gesamturteil. Lastzuordnung, Dienstqualität, Topologie, Strommix und Dauer können die Umweltwirkung weiterhin umkehren.
IETF
Acht Belege zwischen Workload-Bootstrap und tatsächlichem Ergebnis
Der WIMSE-Entwurf zeigt, wie Plattformen langlebige Geheimnisse durch kurzlebige, zielgebundene Workload-Credentials ersetzen. Die stärkere Authentisierung bleibt jedoch nur ein Glied: Laufzeitbindung, Schlüsselbesitz, Rotation, Autorisierung und Ergebnis benötigen eigene Belege.

Globale Institutionen
Was AS210764 sichtbar macht – und was daraus nicht folgt
Die Analyse-Zusammenfassung zu Was AS210764 sichtbar macht – und was daraus nicht folgt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…
IETF
RFC 9991 machte Fehlerdetails zur bedingten Offenlegung, nicht zum Anspruch
Ein DMARC-Fehlerbericht kann die eine Kopfzeile enthalten, die eine Störung erklärt — und zugleich eine Nachricht offenlegen, die dem anfragenden Domaininhaber nie gehörte. RFC 9991 löst diesen Konflikt nicht durch einen automatischen Herausgabeanspruch. Der Standard macht…

Gesellschaft für Nummernressourcen
DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Was die öffentlichen Daten zeigen — und wo die Kontrolle ungeklärt bleibt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…

Globale Cloud-Dienste
DATAMATIX: Was AS210973 über Betrieb, Reichweite und Abhängigkeit tatsächlich zeigt
Die öffentliche Spur von DATAMATIX reicht von einer registrierten autonomen Systemnummer bis zu möglichen Routing- und Infrastrukturbeziehungen. Sie belegt technische Sichtbarkeit, aber noch kein belastbares Geschäftsmodell. Entscheidend ist daher nicht, ob DATAMATIX in Registern…
Geschichte
Die Funkwende war das Budget: RFC 1986 und die selektiven Belege von ETFTP
Auf einer Halbduplex-Funkstrecke war eine Bestätigung kein billiger Nebenverkehr. Der Kanal musste übergeben, die Gegenrichtung synchronisiert und vor der nächsten Datenphase erneut aufgebaut werden. RFC 1986 machte genau diese Wende zur Kostenstelle von ETFTP.

IETF
Jim Schaad und die Schlüssel-ID, die nur ein Hinweis war
Eine kurze Kennung führt einen Prüfer zum richtigen Regal, aber nicht zwingend zum einzigen Schlüssel. COSE lässt diese Mehrdeutigkeit ausdrücklich zu. Jim Schaads Spezifikation zeigt deshalb nicht nur, wie Signaturen geprüft werden, sondern wo die Beweisführung danach…

Führungskräfte
MyCERTs institutionelle Kontinuität: Was sich über Mohamed Awang-Lahs Rolle belegen lässt
Die Geschichte von MyCERT lässt sich nicht seriös als Geschichte eines einzelnen Gründers erzählen. Die belastbarere Spur ist institutionell: Eine Funktion zur Reaktion auf Computer- und Netzsicherheitsvorfälle blieb über mehrere organisatorische Veränderungen hinweg erkennbar…
Berichte
APNICs Schutzregel zur Wahlkomitee-Besetzung steht in einem Blogkommentar
Institutionelles Vertrauen hängt oft an einem unspektakulären Nachweis: Wer durfte in welchem Moment mitwirken? APNIC sagt, dass wiederwählbare Mitglieder des Executive Council bei der Besetzung des Wahlkomitees weder mitberaten noch mitentscheiden. Die Praxis ist vernünftig und…

IETF
RFC 9990 zählte Empfängerangaben, nicht den Mailstrom selbst
Eine Kurve steigt, obwohl kein neuer Absender aktiv wurde. Der Grund liegt nicht im Mailverkehr, sondern im Eingang: Ein Empfänger hat zwei verspätete Zeitfenster geliefert, die sich teilweise überschneiden. Beide Dateien besitzen gültige, unterschiedliche Report-IDs. RFC 9990…

Berichte
Die Teilnehmerliste von LACNIC 46 hat eine Einwilligung. Ihr fehlt noch eine Aufbewahrungsfrist
LACNIC kündigt bei der Registrierung an, dass die Teilnehmerliste öffentlich wird, und verlangt die Zustimmung zu den Bedingungen. Offen bleibt, welche Felder wie lange sichtbar sind und wie ein Antrag zu einem nachprüfbaren Ergebnis führt.
IETF
Donald E. Eastlake 3rd und der RBridge-Nickname, der keine dauerhafte Identität sein konnte
Ein kurzer Wert kann im Header stabil aussehen und im Kontrollsystem längst einen anderen Anspruchsteller haben. Die von Donald E. Eastlake 3rd mitgeprägten TRILL-Spezifikationen zeigen, wie ein 16-Bit-Nickname nutzbar bleibt, ohne zur Identität eines Geräts erklärt zu werden.
Institutionen in Europa und im Nahen Osten
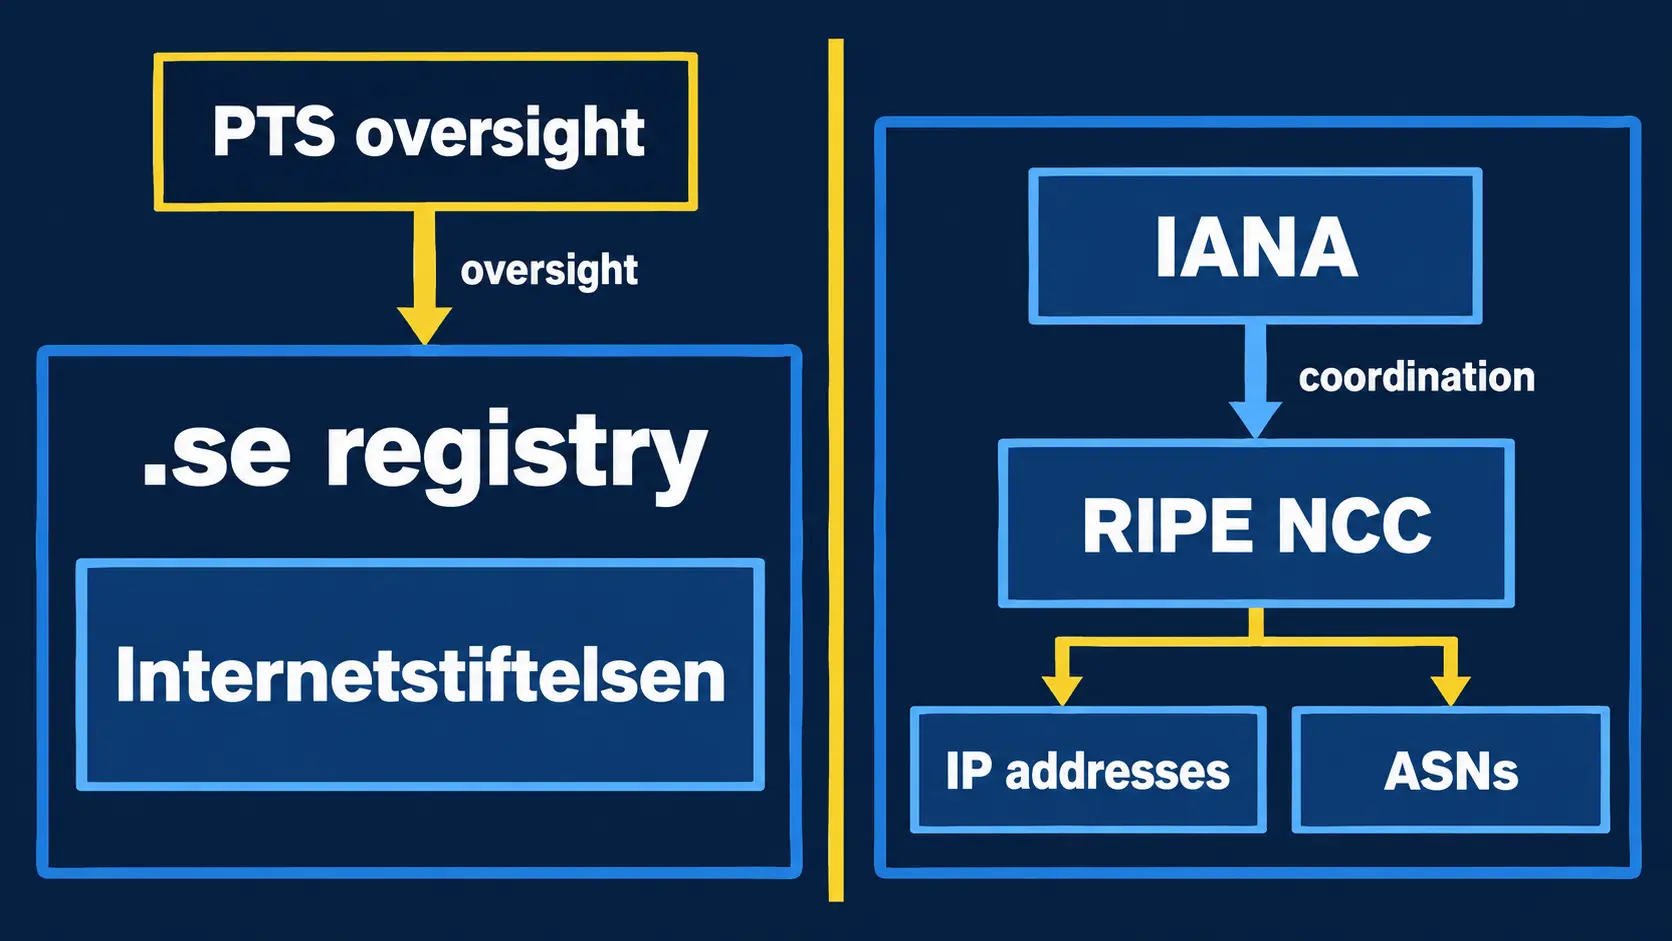
Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System
Die Analyse-Zusammenfassung zu Wem gehört welche Schicht des Internets? Die .se-Domainverwaltung und das getrennte Nummernressourcen-System erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition…

IETF
RFC 9996 registrierte den Medientyp, nicht die Schemaversion
Ein korrektes Versandetikett kann die Behandlung eines Pakets steuern, ohne das darin liegende Nummernsystem zu beglaubigen. Genau diese Trennlinie zieht RFC 9996 für Protocol Buffers. Die Registrierung macht Binärdaten und ProtoJSON eindeutig benennbar. Sie liefert aber weder…

Berichte
AFRINIC nennt sein NS2-Dashboard „Echtzeit“. Alle zwölf verknüpften Messungen sind gestoppte Einmaltests
Eine Website kann soeben neu geladen worden sein und trotzdem nur eine Monate alte Beobachtung zeigen. Genau diese Unterscheidung verwischt das öffentliche NS2-Dashboard von AFRINIC: Es verspricht Anycast-Überwachung in „Echtzeit“, doch jede eingebundene RIPE-Atlas-Messung ist…