
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.714 Artikel

Geschichte
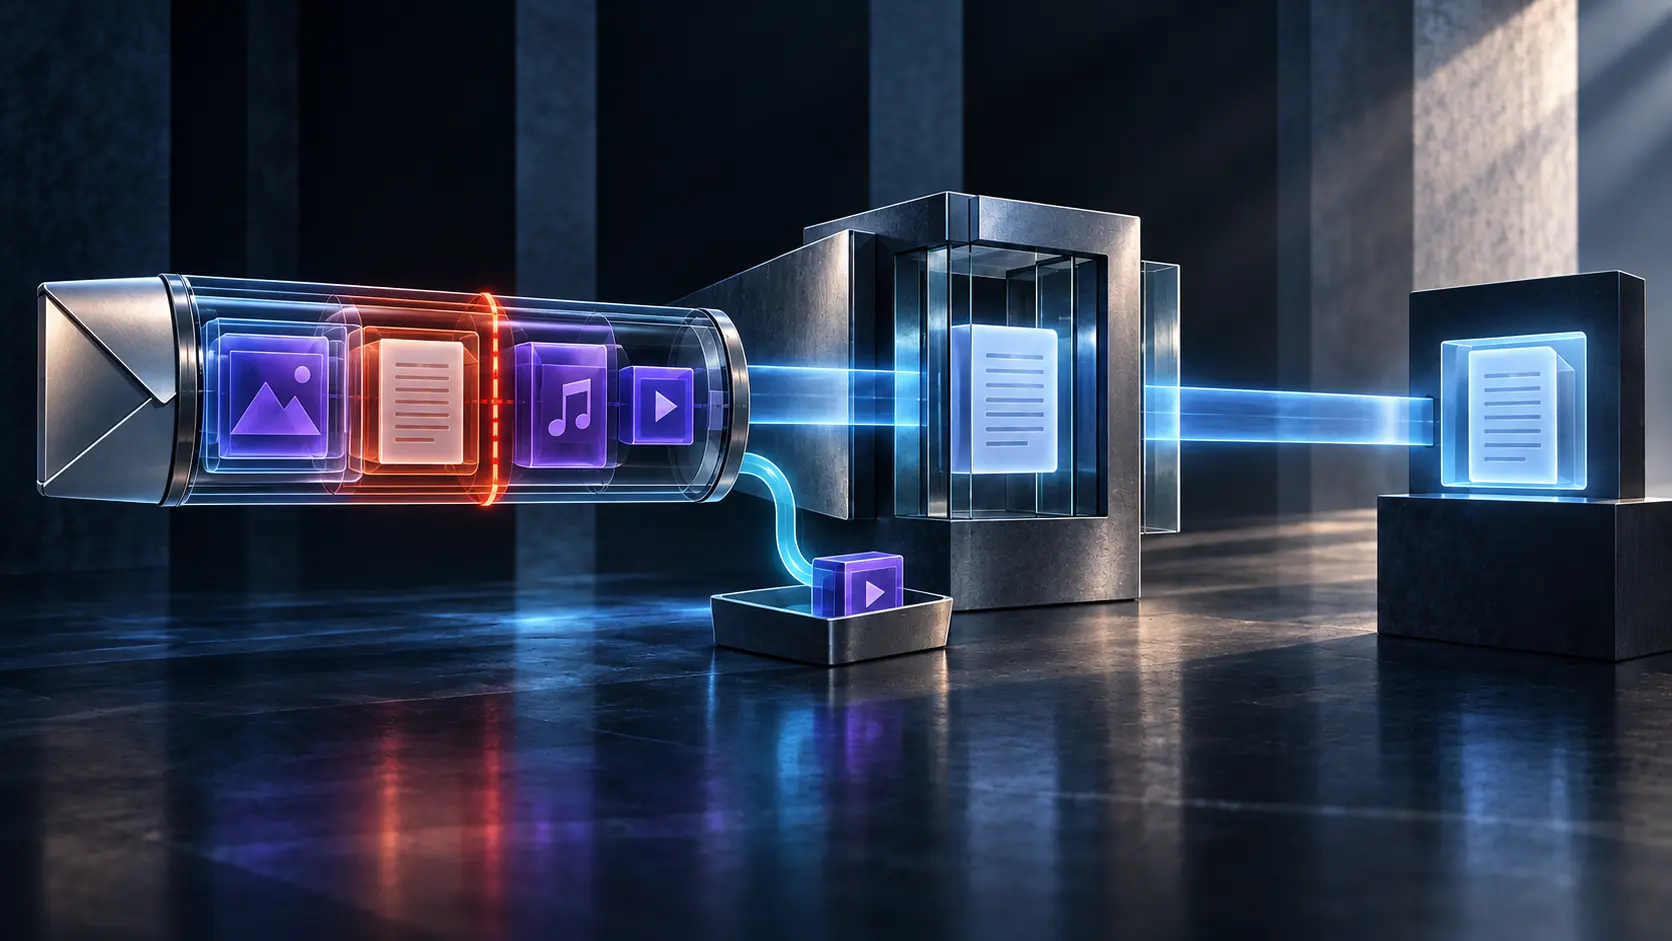
Menschliche Erklärung und Maschinenbericht teilten einen Umschlag: RFC 3462
Ein Zustellfehler musste für einen Menschen verständlich und für Software berechenbar sein. RFC 3462 gab beiden Darstellungen eine gemeinsame Hülle, hielt Erklärung, strukturierten Befund und zurückgesandtes Material jedoch bewusst auseinander.
Geschichte
Der optionale Teil verschwand. Die Zustellung konnte dennoch gelingen: RFC 3459
RFC 3459 behandelte einen unbequemen Zustand: Ein Gateway konnte nur Teile einer mehrteiligen Nachricht zustellen, weil das Ziel nicht alles speichern oder darstellen konnte. Der Absender musste festlegen, welcher Verlust die gesamte Zustellung ungültig machte.

IETF
Die Bits machten Verlust sichtbar, nicht das Urteil: RFC 9506
RFC 9506 erlaubt Endpunkten verschlüsselter Transporte, wenige klar begrenzte Signale für Verlust- und Laufzeitmessungen offenzulegen. Ein sichtbares Bit verbessert die Diagnose; Endpunktzustand, Beobachterposition, Zeitbasis, Pfad, Warteschlangenbehandlung und Anwendungsergebnis…
IETF
Ein stabiler Archivpfad ist noch kein Beleg für rekonstruierte Geschichte
RFC 5005 trennt vollständige Feeds, verlustbehaftete Seitennavigation und rekonstruierbare Archive. Für ein Kontrollsystem folgt daraus: Publisher-Aussage, Linkgraph, Abruf, gespeicherter Zustand und Leseransicht brauchen jeweils einen eigenen Nachweis.
Geschichte
Der Header sagte Sprache. Die Nachricht musste trotzdem lesbar bleiben: RFC 3458
RFC 3458 gab Postfächern mit E-Mail, Fax und Sprache einen knappen Hinweis auf die erwartete Nutzung einer Nachricht. Seine wichtigste Leistung bestand darin, diesem Hinweis gerade keine Herrschaft über den tatsächlich angekommenen Inhalt zu geben.

Geschichte
Der Tunnel war geschützt. Die zugewiesene Adresse war kein Zugangsnachweis: RFC 3456
RFC 3456 nutzte DHCPv4, um einem entfernten Rechner eine virtuelle Präsenz im Unternehmensnetz zu geben. Die entscheidende Grenze war negativ: Eine über einen geschützten Austausch gelieferte Adresse konfigurierte den Host, verlieh ihm aber keine Zugangsberechtigung.

Fallakte
Die gebrochene Verfahrenskette: Was ein Registrierungsclaim noch beweist, wenn die autoritative Quelle unlesbar ist
Die Analyse-Zusammenfassung zu Die gebrochene Verfahrenskette: Was ein Registrierungsclaim noch beweist, wenn die autoritative Quelle unlesbar ist erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die…

IETF
Zwei URIs, eine Sammlung. Zwei Sammlungen, zwei Ordnungen: RFC 3648
Eine Ressource kann über mehrere Bindungen erreichbar sein, doch die Ordnung gehört nicht zu einem universellen Objektverzeichnis. Sie ist Zustand der jeweiligen Sammlung. Dieselbe Sammlung zeigt über ihre Zugangs-URIs dieselbe Ordnung; zwei Sammlungen dürfen dieselben Ressourcen…

IETF
Der Antrag trug seinen Beweis selbst. Ausstellen durfte er das Zertifikat trotzdem nicht: RFC 9733
RFC 9733 lässt einen Zertifikatsantrag seinen kryptografischen Ursprung über Wartezeiten und mehrere Transportstationen hinweg bewahren. Diese Portabilität stärkt industrielle Aufnahmeprozesse, ersetzt aber weder die Zustimmung des Registrars noch die Entscheidung der RA, die…
Geschichte
Die Zeichenfolgen stimmten überein. Die Identität blieb unbewiesen: RFC 3454
Stringprep gab Internetprotokollen ein reproduzierbares Verfahren zum Vergleich internationalisierter Zeichenfolgen. Es konnte Codepunkte löschen, umformen, normalisieren oder zurückweisen, bis zwei Ausgaben gleich waren. Diese Gleichheit half dem Protokoll, bewies aber weder…

IETF
Die Praxis war beschrieben. Ihre Ausführung brauchte weiter Belege: RFC 3647
Die Rechtsabteilung liest Haftungsgrenzen, die Technik liest Schlüsselverfahren, der Einkauf liest das Prüfsiegel. Alle drei können dasselbe CPS vor sich haben und dennoch unterschiedliche Tatsachen benötigen. RFC 3647 schafft eine gemeinsame Dokumentstruktur. Es verbindet die…
Geschichte
Genügend Symbole rekonstruierten das Objekt. Der Sender wusste trotzdem nicht, wer fertig war: RFC 3450
ALC skalierte zuverlässigen Multicast, indem es den Reparaturdialog mit jedem einzelnen Empfänger aus dem Kern entfernte. Jeder Empfänger konnte aus einer eigenen Menge von FEC-Symbolen dasselbe Objekt rekonstruieren. Der Erfolg war real, aber kein Zustellbeleg: Der Sender erfuhr…
Geschichte
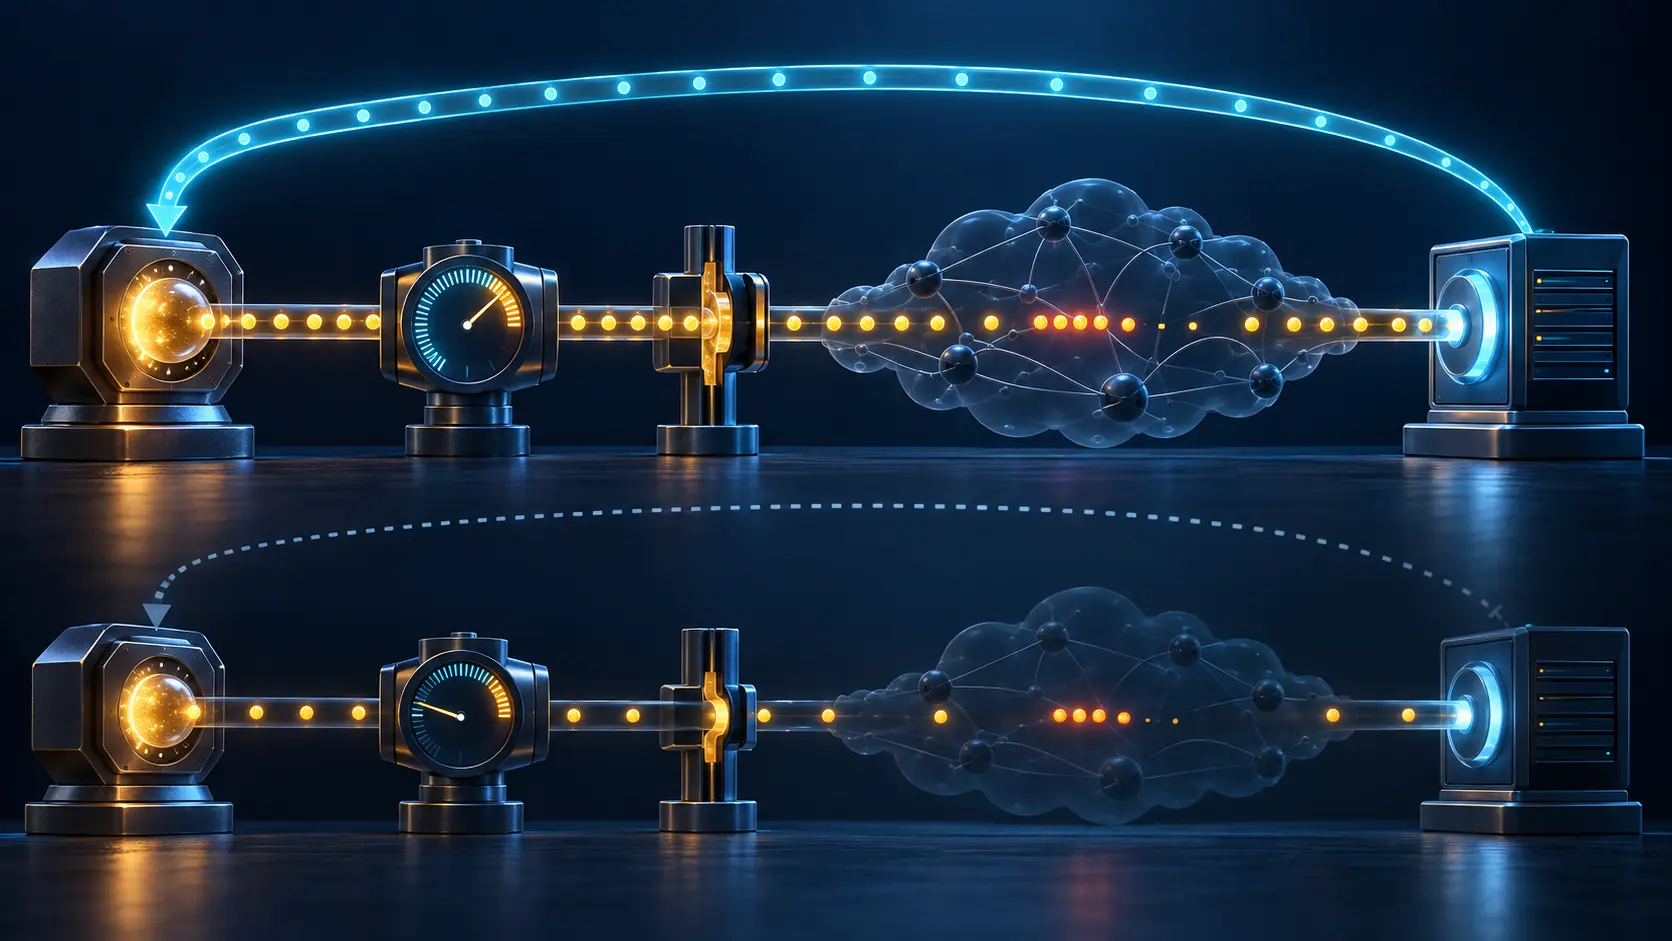
Der Empfänger meldete eine Rate. Der Sender brauchte weiterhin eigene Grenzen: RFC 3448
TFRC verteilte Beobachtung und Entscheidung auf zwei Endpunkte. Der Empfänger sah, was angekommen war; der Sender durfte daraus dennoch kein unbeschränktes Senderecht ableiten. RFC 3448 hielt Gleichung, Obergrenze, Taktung und Rückzug lokal beim Handelnden.

Berichte
Almazcloud.network: Eine Identitätskette, die niemand schließt
Die Analyse-Zusammenfassung zu Almazcloud.network: Eine Identitätskette, die niemand schließt erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen.…
IETF
Der Prüfimpuls kam zurück, der Mandantendienst war damit nicht bewiesen: RFC 9772
In einem Geneve-Overlay kann eine OAM-Antwort fehlerfrei eintreffen, während eine Kundentransaktion weiterhin scheitert. RFC 9772 liefert die nötige Trennschärfe: Der Messwert gehört zu dem VNI, dem Pfad, der Behandlung und dem Endpunkt, die der Prüfverkehr tatsächlich erreicht…
Geschichte
Hinter einer gemeinsamen Adresse blieben eindeutige Identitäten nötig: RFC 3446
Anycast ließ mehrere Multicast-Rendezvous-Points wie einen nahen Dienst erscheinen. Es machte sie nicht zu einer Maschine. RFC 3446 brauchte zwei entgegengesetzte Identitäten: den gemeinsamen Eingang für Nutzer und eindeutige Adressen für die Koordination der Replikate.

IETF
Der erste DNS-Server war bevorzugt. Gewählt war er damit noch nicht: RFC 3646
Eine geordnete Serverliste sieht in einem Audit eindeutig aus. RFC 3646 ordnet jedoch nur Konfigurationspräferenzen; es bescheinigt weder Erreichbarkeit noch die Auswahl bei einer konkreten Anfrage. Wer den tatsächlichen Auflösungspfad erklären will, muss Konfiguration…
Geschichte
Ein DNS-Eintrag trug Schlüssel ohne gemeinsame Vertrauensbasis: RFC 3445
Der frühe DNS-Eintrag `KEY` sollte viele öffentliche Schlüssel in einem verteilten Verzeichnis unterbringen. Im Betrieb zeigte sich die fehlende Trennwand: Abfragen konnten keinen internen Zweck auswählen, Signaturen erfassten das gesamte RRset. Verschiedene Zuständigkeiten und…

IETF
Die Gruppenchiffre öffnete sich. Der Absender war damit nicht bewiesen: RFC 9750
Eine HSM-Strategie kann den wertvollsten Signaturschlüssel schützen und dennoch falsche Gewissheit erzeugen, wenn ein gemeinsamer Gruppenschlüssel als Absendernachweis gilt. RFC 9750 trennt die Belege für Entschlüsselung, Client-Ursprung, Identität, Befugnis, Zustellung und…

IETF
Die Signatur war gültig. Die Berechtigung war es damit noch nicht
Ein erfolgreiches Kryptografie-Ereignis wirkt im Betrieb wie ein vollständiger Freispruch: Gegenstelle erkannt, Änderung erlaubt, Zone aktualisiert. RFC 3645 zieht eine engere Grenze. GSS-TSIG kann einen Sicherheitskontext aufbauen und DNS-Nachrichten authentisieren. Die…
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen