
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.710 Artikel
IETF
Zwei Oktette, aber keine gemeinsame Vergabestelle: RFC 9542
Im Inventar stand „IANA EtherType 0042“. Im Frame stand mehr: `88-B7` war der äußere EtherType, `00-00-5E` die von IEEE an IANA vergebene OUI und `00-42` eine Dokumentationsnummer innerhalb dieses Teilraums. Die Datenbank hatte nicht nur Bytes, sondern die Zuständigkeitsgrenze…

Geschichte
Upstream-Verkehr konnte vor dem Rückweg-MAPPING fließen: RFC 3472
Beim bidirektionalen CR-LDP-Aufbau konnten erste Daten bereits zum Initiator zurücklaufen, während die Labels der Gegenrichtung noch Knoten für Knoten zurückkehrten.
IETF
Die Leitung war betriebsbereit. Ein Gespräch war damit nicht belegt
RFC 5098 machte die NCS-Konfiguration eines PacketCable-MTA sichtbar und prüfbar. Sein Status `operational` endete jedoch bei Leitungsbereitstellung und RSIP-Bestätigung durch den CMS – lange vor Klingeln, Medienpfad und menschlichem Gespräch.

IETF
Das OAM-Paket trug dasselbe Service-Label, aber nicht dieselbe Historie: RFC 9546
Die Testsequenz war lückenlos, während die Anwendung einen ausgebliebenen Steuerbefehl meldete. RFC 9546 macht aus diesem Widerspruch zwei korrekte Beobachtungen: OAM und App-flow sind demselben DetNet-Dienst zugeordnet, führen jedoch getrennte Sequenzräume.

Geschichte
Das Label verließ das Paket und trat in die physische Welt ein: RFC 3471
Im Jahr 2003 bekam ein Begriff aus der Routerlogik eine materielle Bedeutung: Ein Label konnte nun einen Zeitschlitz, eine Lichtwellenlänge oder sogar einen realen Faserport bezeichnen.
IETF
Im Umschlag stand AES-GCM. Die Nonce-Historie lag außerhalb
RFC 5084 legt fest, wie AES-GCM und AES-CCM in CMS bezeichnet und parametrisiert werden. Ein korrektes Objekt belegt aber nur seinen eigenen Nonce-Wert; ob dieselbe Nonce unter demselben Schlüssel schon einmal vorkam, entscheidet eine externe Historie.

Geschichte
Der Schutzpfad existierte. Wiederherstellung blieb dennoch ein Zyklus: RFC 3469
Ein zweiter Pfad konnte im Managementsystem vollständig konfiguriert sein und trotzdem weder verfügbare Kapazität noch physische Trennung oder zurückgekehrten Verkehr beweisen.
IETF
Der Dienst kündigte OHTTP an. Der Schlüssel konnte den Client trotzdem markieren: RFC 9540
RFC 9540 macht ein Oblivious-HTTP-Ziel, sein Gateway und dessen Schlüsselkonfiguration per DNS auffindbar. Der Standard zeigt zugleich eine unbequeme Grenze: Eine korrekte Ankündigung, ein gültiges Zertifikat und eine erfolgreiche verschlüsselte Anfrage schließen nicht aus, dass…
IETF
IPV6CP war offen. Die globale Adresse war noch nicht belegt
RFC 5072 liefert einen klaren Kontrollzustand für IPv6 über PPP. Aus diesem Zustand wird jedoch erst durch weitere Nachweise eine globale Adresse, ein Pfad oder ein nutzbarer Dienst.

Geschichte
DNS fand einen exakten Namen. Es suchte nicht nach dem Gemeinten: RFC 3467
Eine technisch genaue Antwort kann die falsche Frage beantworten. RFC 3467 untersuchte, weshalb ein deterministisches Namenssystem nicht zugleich eine Suchmaschine für mehrdeutige menschliche Absichten sein konnte.

IETF
Der Name blieb. Die Autorität der Ressource musste noch belegt werden: RFC 9517
RFC 9517 gibt Forschungsdatenressourcen einen globalen DDI-URN und einen DNS-Weg zu möglichen Diensten. Der dauerhafte Name hält die Referenz stabil; er garantiert weder Auflösung noch Verfügbarkeit, authentische Versionen oder erhaltene Daten.

IETF
Die Präferenz wurde gesetzt. Die Quelladresse war noch nicht belegt
RFC 5014 lässt eine IPv6-Anwendung eine gewünschte Eigenschaft der Quelladresse angeben. Der Standard macht daraus bewusst keine Garantie: Konfiguration, Auswahl, Prüfung, Übertragung und Ergebnis bleiben getrennte Tatsachen.
Geschichte
CDNs konnten ihre Reichweite teilen. Die Vereinbarung musste dennoch ausgehandelt werden: RFC 3466
2003 ließ sich ein Content-Netz nicht mehr nur als Pakettransport beschreiben, sondern auch als System für Anfragen und Antworten. RFC 3466 gab getrennten Netzen ein gemeinsames Vokabular für Kooperation – der Geschäftsabschluss blieb außerhalb des Protokolls.
Geschichte
Die ACK-Zahl wechselte. Die Byte-Zählung hielt das Fenster im Maß: RFC 3465
Dieselbe Datenmenge konnte mit vielen kleinen oder wenigen verzögerten ACKs bestätigt werden. RFC 3465 band das Wachstum des Überlastfensters an neue bestätigte Bytes, nicht an die veränderliche Zahl der Nachrichten.
IETF
Der Trace erreichte den Namen, nicht den einzig wahren Inhaltsweg: RFC 9507
RFC 9507 entwirft ein Traceroute für Netze, die nach Namen weiterleiten. Es macht einen Ast zu einem Forwarder, Cache oder einer lokalen Anwendung sichtbar; aus dieser Beobachtung folgt weder eine einzige Quelle noch ein dauerhafter Pfad oder die erfolgreiche Inhaltsauslieferung.

IETF
Der Server kannte die Bindung. Die Gegenwart des Endgeräts blieb offen
RFC 5007 liefert eine DHCPv6-Serveransicht. Wer daraus Anwesenheit, Identität oder Freigabe macht, überspringt die Abdeckung der Autoritäten, den Datenabgleich und die getrennte Beobachtung des Ergebnisses.

Geschichte
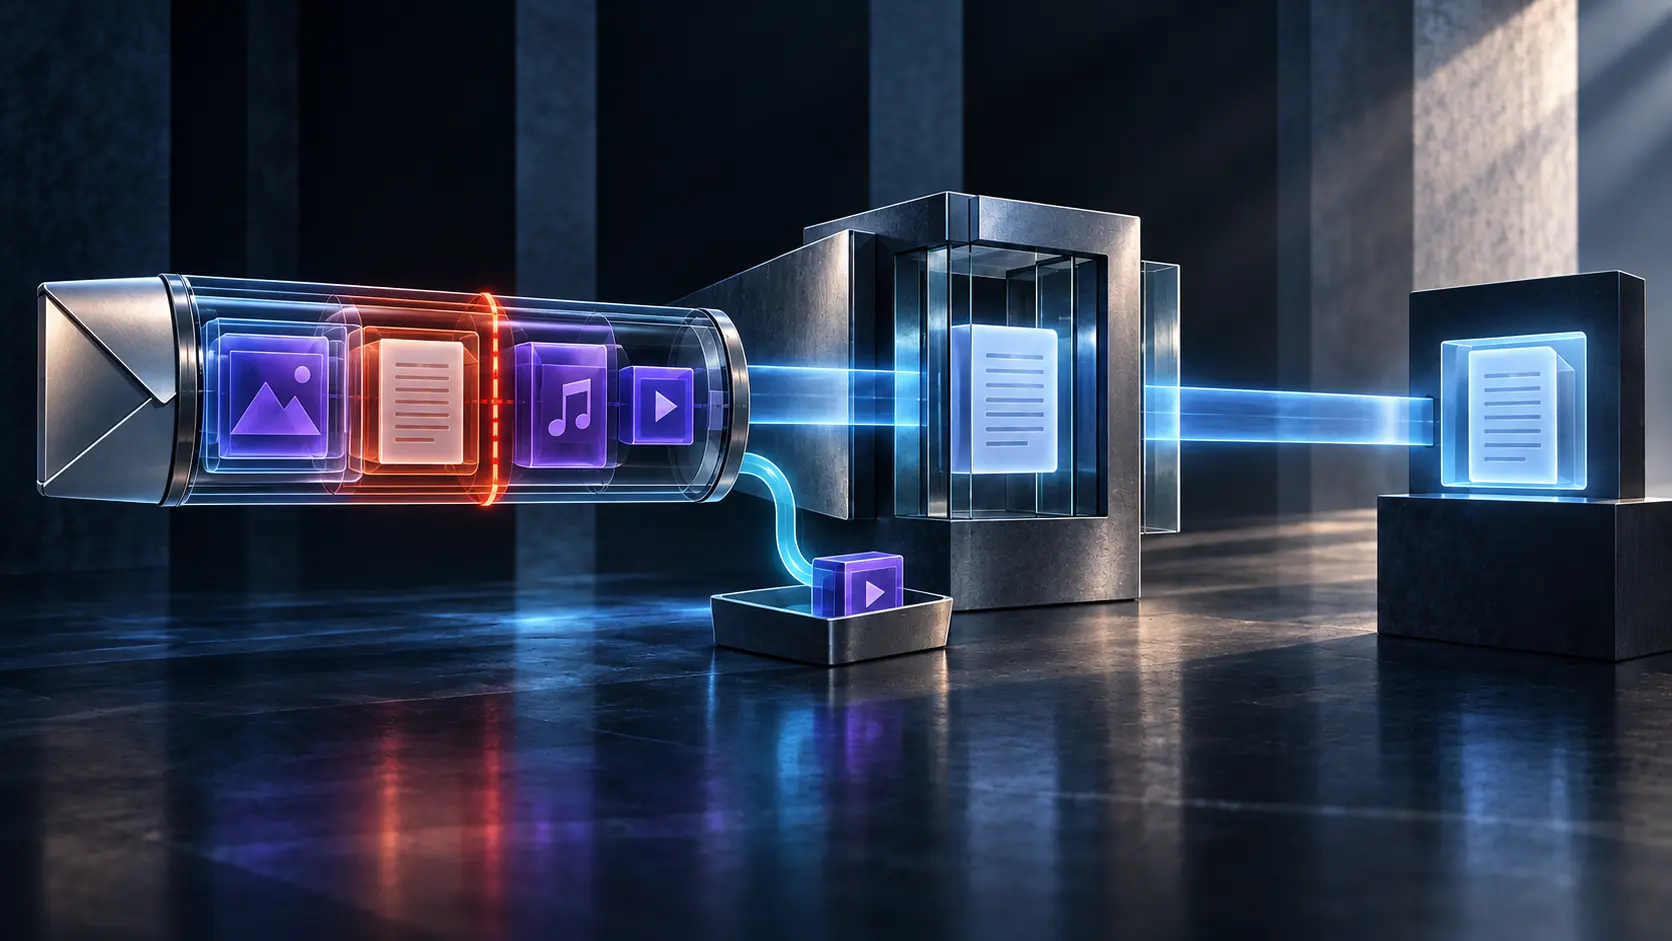
Menschliche Erklärung und Maschinenbericht teilten einen Umschlag: RFC 3462
Ein Zustellfehler musste für einen Menschen verständlich und für Software berechenbar sein. RFC 3462 gab beiden Darstellungen eine gemeinsame Hülle, hielt Erklärung, strukturierten Befund und zurückgesandtes Material jedoch bewusst auseinander.
Geschichte
Der optionale Teil verschwand. Die Zustellung konnte dennoch gelingen: RFC 3459
RFC 3459 behandelte einen unbequemen Zustand: Ein Gateway konnte nur Teile einer mehrteiligen Nachricht zustellen, weil das Ziel nicht alles speichern oder darstellen konnte. Der Absender musste festlegen, welcher Verlust die gesamte Zustellung ungültig machte.

IETF
Die Bits machten Verlust sichtbar, nicht das Urteil: RFC 9506
RFC 9506 erlaubt Endpunkten verschlüsselter Transporte, wenige klar begrenzte Signale für Verlust- und Laufzeitmessungen offenzulegen. Ein sichtbares Bit verbessert die Diagnose; Endpunktzustand, Beobachterposition, Zeitbasis, Pfad, Warteschlangenbehandlung und Anwendungsergebnis…
IETF
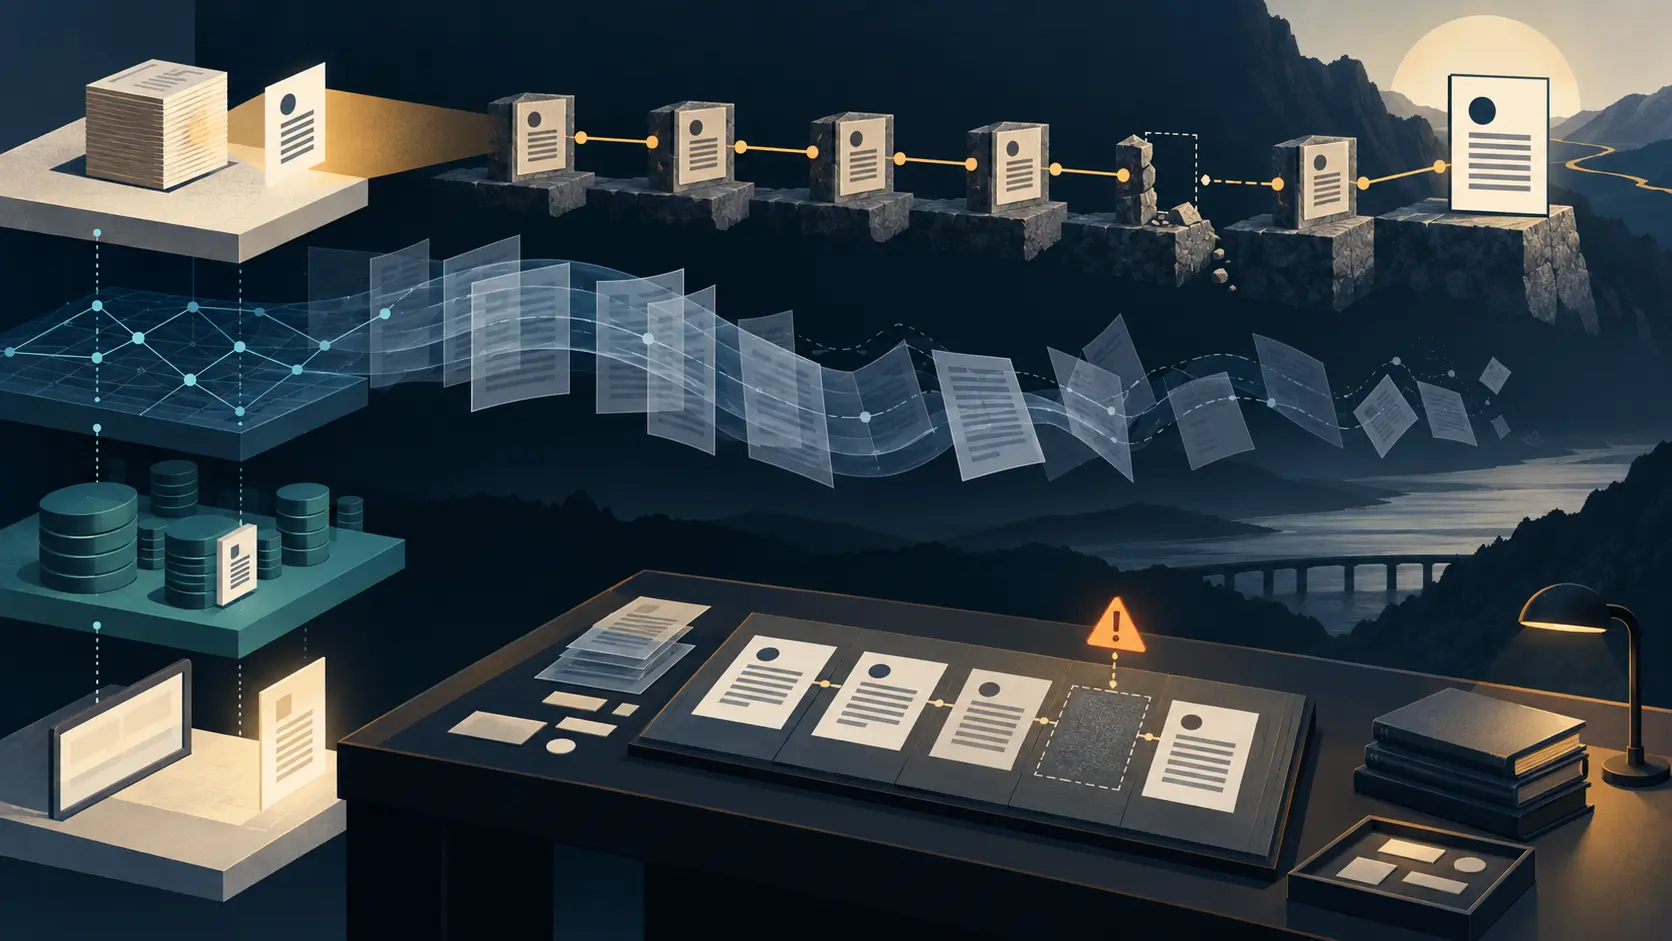
Ein stabiler Archivpfad ist noch kein Beleg für rekonstruierte Geschichte
RFC 5005 trennt vollständige Feeds, verlustbehaftete Seitennavigation und rekonstruierbare Archive. Für ein Kontrollsystem folgt daraus: Publisher-Aussage, Linkgraph, Abruf, gespeicherter Zustand und Leseransicht brauchen jeweils einen eigenen Nachweis.
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen