
Zusammenfassung
- In MLS können alle Gruppenmitglieder die AEAD-Schlüssel der Senderketten einer Epoche berechnen. Erfolgreiches Öffnen belegt eine Gruppenfähigkeit, nicht einen bestimmten Client.
- Die Client-Signatur liefert einen stärkeren Ursprungsbeleg. Identitätsbindung, geschäftliche Befugnis, Zustellung und reale Wirkung brauchen weiterhin eigene Nachweise.
- Eine frische Epoche ist kein automatischer Abschlussbeleg. Wiederherstellung muss die betroffene Geheimnisklasse sowie Entfernung, Widerruf, Konvergenz und Anwendungsergebnis benennen.
Die Sicherheitsarchitektur sieht auf dem Papier sauber aus: Signaturschlüssel liegen in einem Hardwaremodul, Gruppengeheimnisse rotieren, und die Konsole meldet authentifizierte Nachrichten. Trotzdem kann der entscheidende Satz falsch sein. Wenn „authentifiziert“ lediglich bedeutet, dass die gemeinsame AEAD-Prüfung gelang, wurde kein einzelner Absender bestimmt.
Die RFC 9750 beschreibt die Architektur von Messaging Layer Security und zieht genau diese Grenze. Gruppenmitglieder besitzen die Gruppengeheimnisse und können daraus die AEAD-Schlüssel sämtlicher Senderketten der jeweiligen Epoche berechnen. Die Authentisierung des gemeinsamen Framing ist deshalb in einem präzisen Sinn schwach: Eine erfolgreiche Entschlüsselung garantiert nur, dass irgendein Mitglied oder ein Angreifer mit kompromittiertem AEAD-Material die Nachricht erzeugen konnte.
Das ist kein Versagen des Verfahrens. Ein gemeinsam verteilter Schlüssel kann nur die Zugehörigkeit zu einem Kreis von Fähigen belegen. Der Fehler entsteht, wenn die Benutzeroberfläche aus diesem Mengennachweis einen Eigennamen macht.
Die Signatur prüft eine andere Fähigkeit
Nach RFC 9420 trägt jede Nachricht zusätzlich eine digitale Signatur. Bei einem Mitglied wird mit dem Signaturschlüssel aus dem LeafNode am angegebenen Blattindex geprüft. Die Signatur umfasst Inhalt, Drahtformat und GroupContext der aktuellen Epoche. Sie bindet die Nachricht dadurch an eine konkrete Signaturfähigkeit in einem bestimmten Gruppenzustand.
Im Vorfall trennt diese Konstruktion zwei Angriffsklassen. Mit AEAD-Geheimnissen kann ein Angreifer unter Umständen akzeptable Chiffretexte erzeugen. Ohne Signaturfähigkeit des ausgewählten Clients kann er sie nicht als Nachricht dieses gültigen Clients ausgeben. Wer hingegen den privaten Signaturschlüssel oder den Zugang zu einem Signierorakel erlangt, greift den stärkeren Ursprungsbeleg an. Der Schlüsselwert kann im HSM bleiben, während die Funktion missbraucht wird.
Das Protokolljournal sollte deshalb AEAD-Öffnung, akzeptierte Epoche und Generation, Replay-Entscheidung, Blattindex und Signaturprüfung getrennt festhalten. Ein einziges Feld „authenticated“ spart Speicher, zerstört aber die für Eindämmung und Wiederherstellung notwendige Information.
RFC 9750 empfiehlt, den Schutz privater Signaturschlüssel zu priorisieren, und nennt HSMs oder sichere Enklaven. Schnell wechselnde Gruppengeheimnisse lassen sich nicht immer identisch verwahren. Eine gute Schutzklasse folgt nicht dem Wort „Schlüssel“, sondern Lebenszyklus, Aufrufmöglichkeit und Schadenswirkung.
Vom Client zur Person führt eine Autorität
MLS arbeitet mit Clients, nicht unmittelbar mit Menschen. Eine Person kann mehrere Geräte und damit mehrere Signaturschlüssel besitzen. Der Authentication Service stellt Credentials aus, prüft die Bindung zwischen Referenzkennung und Schlüssel und entscheidet, ob zwei Credentials denselben Client bezeichnen. Dieser institutionelle Entscheid umgibt die Signatur, wird aber nicht von ihr erzeugt.
Eine gültige Signatur mit gültigem Credential kann einen Client nach den Regeln des Dienstes identifizieren. Sie beweist nicht, dass die Person selbst gehandelt hat, dass sie noch eine bestimmte Funktion innehatte oder dass die Handlung geschäftlich erlaubt war. Automatisierung, Delegation, gemeinsam genutzte Geräte und verspäteter Widerruf können alle mit einer technisch korrekten Signatur vereinbar sein.
Die Anwendung trägt die Autorisierung. RFC 9750 stellt klar, dass MLS die Zugriffskontrolle für Gruppenoperationen nicht selbst erzwingt. Die Anwendung muss bestimmen, wer Mitglieder hinzufügen oder entfernen, Inhalte freigeben oder administrative Veränderungen vornehmen darf. Eine Proposal beschreibt eine mögliche Änderung; ein Commit ändert den Zustand. Keines der Artefakte ist allein der Nachweis einer ordnungsgemäßen menschlichen Genehmigung.
Auch die Oberfläche muss trennen: „Client-Signatur geprüft“, „Credential zur Referenz passend“ und „Operation laut Regel erlaubt“ sind drei Aussagen. Ein universelles Vertrauenssymbol leiht der Kryptografie Identitäts- und Organisationsmacht, die sie nicht besitzt.
Zustellung liegt jenseits des Umschlags
Der Delivery Service verteilt Nachrichten und anfängliches Schlüsselmaterial. Er kann strenge Ordnung oder nur letztliche Konsistenz bieten. Er kann Nachrichten verzögern, unterdrücken oder verschiedenen Clients unterschiedliche Historien zeigen. So können Mitglieder über die aktuelle Epoche oder den gewählten Commit auseinanderlaufen. MLS soll verhindern, dass ein kompromittierter Dienst Inhalte liest oder gültige Client-Nachrichten fälscht; Verfügbarkeit und Konvergenz folgen daraus nicht.
Akzeptiert ein Gerät den Chiffretext, ist damit weder der Abruf durch alle Empfänger noch dieselbe Epochenverarbeitung, Anzeige oder Handlung bewiesen. Wer Zustellung behauptet, braucht eigene Belege für Annahme, Fan-out, Client-Abruf, kryptografische Verarbeitung, Zustandskonvergenz, Darstellung und gegebenenfalls beobachtete Wirkung.
Ein neuer Client zeigt die Lücke besonders deutlich. Das Versenden einer Welcome-Nachricht belegt keinen Empfang und keine Entschlüsselung. Erst wenn der Client beigetreten ist und auf für andere prüfbare Weise zum Gruppengeheimnis beigetragen hat, darf seine operative Mitgliedschaft angenommen werden. Versand, Empfang, Beitritt und Konvergenz sind unterschiedliche Zustände.
Wiederherstellung braucht den Namen des Geheimnisses
„Die Schlüssel wurden rotiert“ ist zu ungenau. Die Kompromittierung eines Ratchet-Geheimnisses kann aktuelle und künftige AEAD-Schlüssel einer Senderkette in der Epoche offenlegen, während korrekt gelöschte frühere Schlüssel geschützt bleiben. Breitere Gruppengeheimnisse können Ver- und Entschlüsselung über betroffene Epochen ermöglichen. Eine kompromittierte Signaturfähigkeit verändert dagegen die Zurechnung und verlangt eigene Credential-Maßnahmen.
Nach einer passiven Kompromittierung kann ein ehrlicher Commit nach der Sanierung unter den Bedingungen der Post-Compromise-Security neue Epochengeheimnisse schaffen. Ein weiterhin aktiver Angreifer ist schwieriger: Die Entfernung der kompromittierten Partei ist die Operation, die bei ehrlichen übrigen Mitgliedern die Geheimhaltung späterer Epochen wiederherstellt.
Doch die neue Epoche ist ein kryptografischer Zustand, keine Schließungsurkunde. Es braucht Nachweise über Entfernung oder Aktualisierung des Clients, erforderlichen Credential-Widerruf, korrekte Aufnahme von Ersatzgeräten, Wiederherstellung der Richtlinie und Konvergenz der Empfänger. „Nach Entfernung von Client C wurde Epoche E+1 erreicht“ ist enger, aber prüfbarer als „wieder sicher“.
Acht getrennte Belegstufen
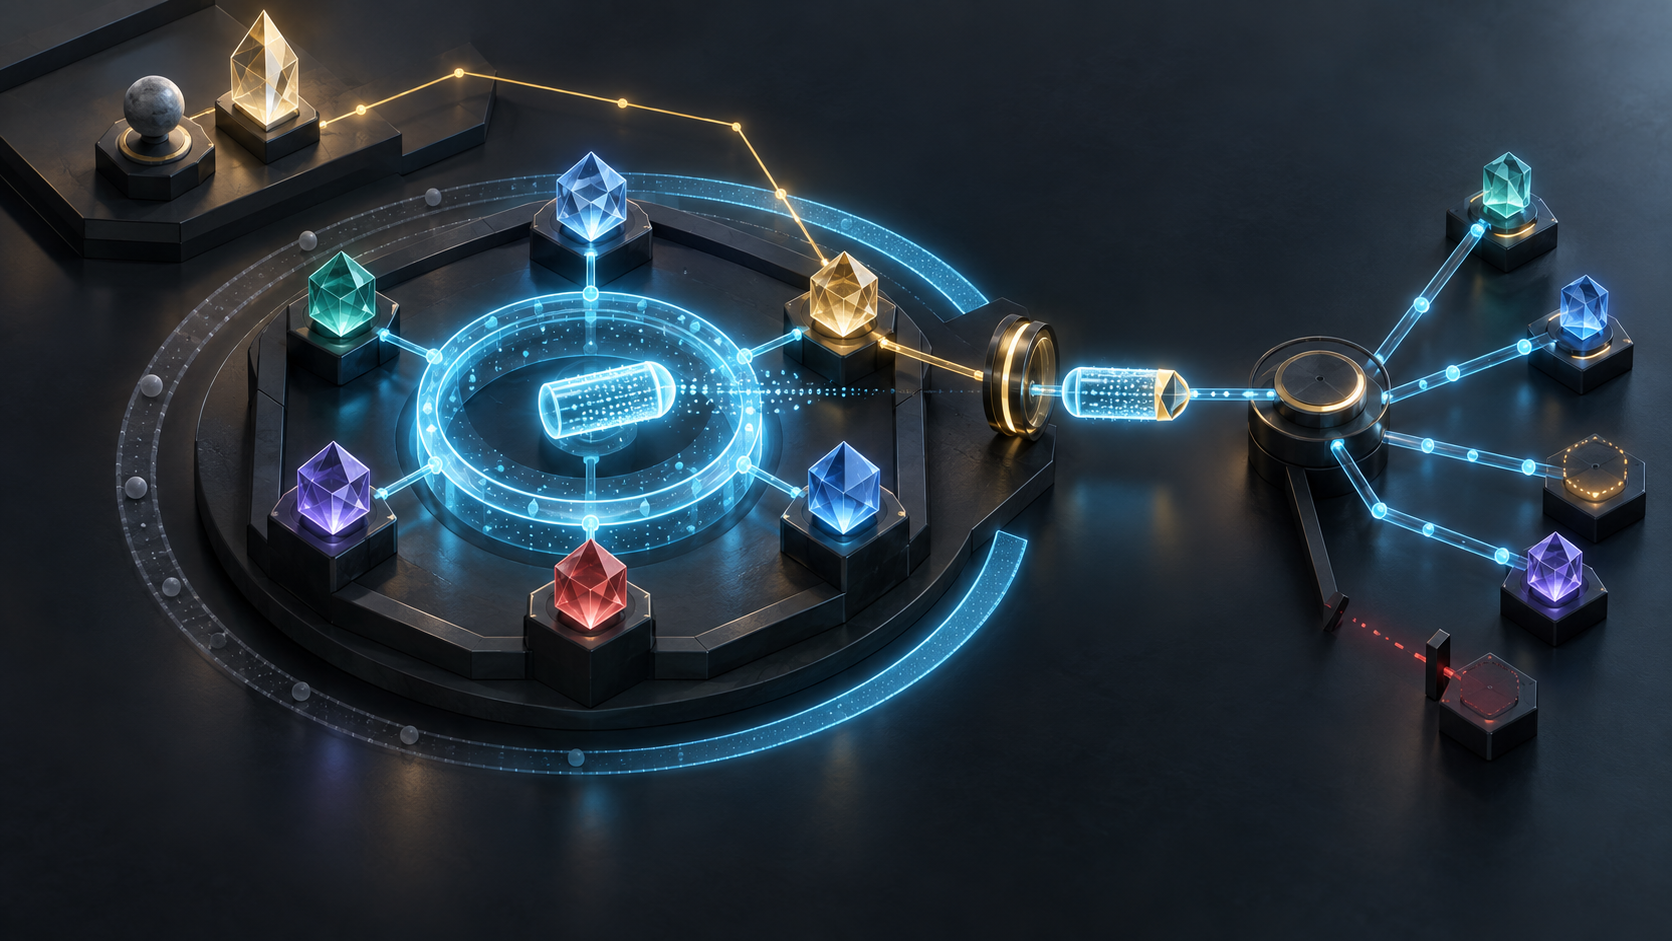
Ein belastbarer Ablauf beantwortet: Wurde der Chiffretext verarbeitet und AEAD geöffnet? Wurden Epoche, Generation und Replay-Zustand akzeptiert? Verifizierte die Signatur gegen das angegebene Mitglied oder einen erlaubten externen Sender? Passte das Credential zur erwarteten Referenz? War der Client aktuelles Mitglied? Erlaubte die Anwendung diese konkrete Operation? Lieferten Dienst und Empfänger Zustell- und Verarbeitungsbelege? Wurde das behauptete menschliche oder geschäftliche Ergebnis unabhängig beobachtet?
Eine Stufe kann Voraussetzung der nächsten sein, ersetzt sie aber nicht. Das Überspringen einer Stufe ist kein kryptografischer Vorteil, sondern eine zusätzliche Analysebehauptung. Sobald diese Behauptung eine Sanktion, Transaktion oder Vorfallschließung trägt, braucht sie eine eigene Quelle.
RFC 9750 ist Informational, RFC 9420 die Standards-Track-Protokollspezifikation. Die Texte belegen weder die Umsetzung eines benannten Produkts noch einen realen Angriff oder Messwert. Ihr Wert liegt in der kontrollierten Sprache: Ein Ergebnis behält den Umfang des Mechanismus, der es erzeugt hat. Damit werden Anforderungen genauer, Untersuchungen kürzer und Führungsaussagen belastbarer.
Quellen
- https://www.rfc-editor.org/rfc/rfc9750.html
- https://www.rfc-editor.org/rfc/rfc9750.txt
- https://www.rfc-editor.org/rfc/rfc9750.xml
- https://www.rfc-editor.org/info/rfc9750/
- https://www.rfc-editor.org/errata/rfc9750
- https://datatracker.ietf.org/doc/rfc9750/history/
- https://www.rfc-editor.org/rfc/rfc9420.html
- https://www.rfc-editor.org/rfc/rfc9420.txt
- https://www.rfc-editor.org/info/rfc9420/
- https://www.rfc-editor.org/rfc/rfc5116.html
- https://www.rfc-editor.org/rfc/rfc8030.html
- https://www.rfc-editor.org/rfc/rfc6962.html
- https://www.iana.org/assignments/mls/mls.xhtml
- https://datatracker.ietf.org/doc/draft-ietf-mls-extensions/history/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten