
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.955 Artikel

Geschichte
Das Fenster, das sich schloss, ohne die Verbindung zu beenden: TCP im Persist-Zustand
Ein Empfangsfenster von null zwingt den Sender zum Anhalten, erklärt die Verbindung aber nicht für tot. Verloren gehen kann ausgerechnet die eine Nachricht, die wieder Platz meldet.

IETF
Ein Header kann einen ganzen Website-Bereich invalidieren: RFC 9875 und HTTP-Cache-Gruppen
Eine Antwort kann gespeicherte Antworten innerhalb desselben Caches und derselben URI-Ursprungssphäre mit undurchsichtigen Gruppen kennzeichnen. Eine Antwort auf eine unsichere Anfrage kann diese Gruppen anschließend für eine mögliche Invalidierung benennen. Das ist lokale…
Fallakte
Die Challenge überwand die Verzögerung, die Autorität nicht: RFC 9891
RFC 9891 bringt eine ACME-Prüfung in verzögerungstolerante Netze. Ihr Erfolg belegt Kontrolle unter einer konkreten Richtlinie, aber weder Namensrecht noch legitime Routen oder die spätere Nutzung des Zertifikats.

Berichte
LACNICs RDAP-Self-Link verortet den Eintrag, nicht die dienende Netzinfrastruktur
Eine URL in einer Registerantwort wirkt leicht wie ein Hinweis auf Infrastruktur. In LACNICs RDAP-Ausgabe sagt `rel: self` jedoch nur, wo ein Client das Registrierungsobjekt abrufen kann. Sie sagt nicht, wo Verkehr, Anwendungen oder autoritative Dienste des registrierten Netzes…

Berichte
AFRINIC nannte fünf Geförderte aus mehr als 1.700 Bewerbungen. Das Auswahlprotokoll ist nicht öffentlich
AFRINICs Mitteilung nennt fünf Personen und bezeichnet das Verfahren als stark umkämpft. Sie veröffentlicht weder die genaue Bewerberzahl noch Bewertungsmethode, Prüfer oder Entscheidungsakt. Das Ergebnis ist belegt, die Auswahl aber nicht reproduzierbar.

IETF
Katalogzonen machen aus einer DNS-Mitgliederliste eine Provisionierungsbefugnis für die ganze Flotte
Eine leere Datei bedeutet meist Abwesenheit. In einer DNS-Katalogzone kann sie eine Anweisung sein. Erzeugt ein Generator versehentlich einen gültigen Katalog ohne Mitglieder, können Consumer die Zonen entfernen, die zuvor durch diesen Katalog eingerichtet wurden. Die…
Geschichte
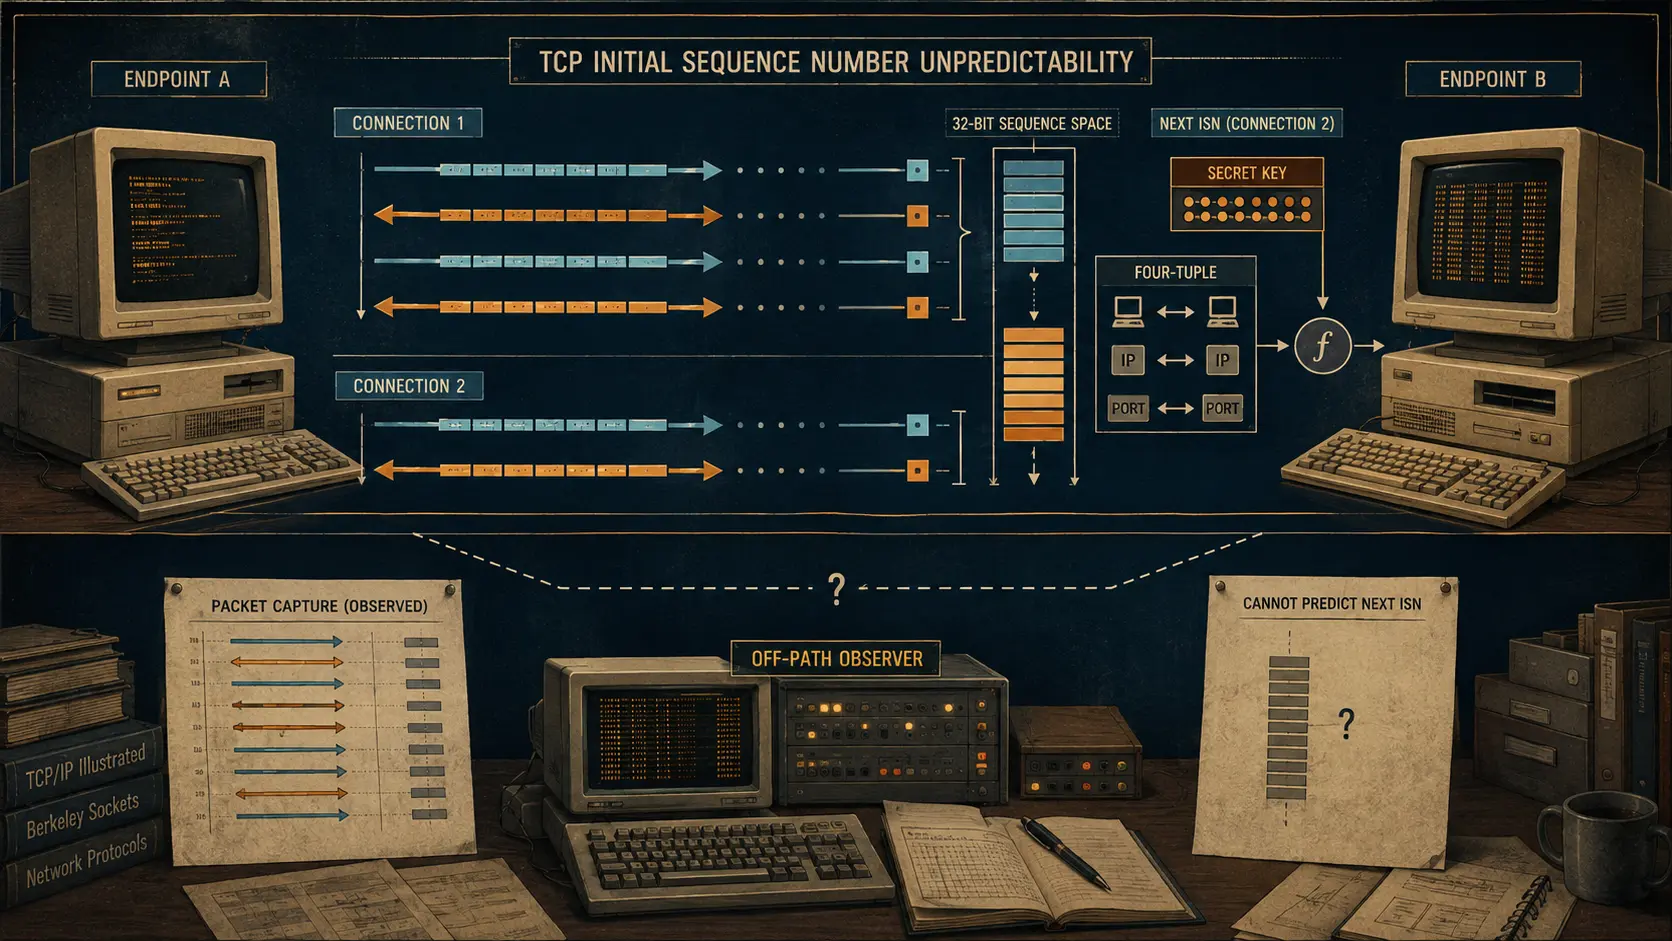
Die Zahl, die für einen Angreifer abseits des Pfades schwerer vorherzusagen wurde: TCP-Anfangssequenznummern
Eine TCP-Verbindung beginnt mit dem Austausch von Zahlen. Der historische Wandel verbarg diesen Austausch nicht; er verhinderte, dass ein sichtbarer Wert den Startpunkt der nächsten Verbindung verriet.

ICANN
Ein Singular/Plural-Risiko wirkt nicht automatisch: ICANNs 30-Tage-Nachweisakte
In der Runde 2026 wird ein grammatisches Paar erst durch eine fristgerechte Mitteilung mit überprüfbaren Wörterbuchbelegen zur Programmentscheidung.
ICANN
Eine ICANN-Einspruchsbeschwerde ist keine Neuverhandlung: Was der Maßstab „clearly erroneous“ ändern kann
Das Beschwerdeverfahren der Runde 2026 prüft einen konkret benannten Fehler in einer Einspruchsentscheidung; es eröffnet nicht den gesamten Streit von Neuem.

Berichte
AFRINICs RDAP-ipVersion beschreibt diesen Eintrag, nicht die IPv6-Bereitschaft
Eine IPv4-Abfrage liefert folgerichtig ein IPv4-Objekt. Irreführend wird `ipVersion: v4`, wenn die Eigenschaft eines einzelnen Eintrags zum Urteil über das gesamte Netz einer Organisation wird.
ICANN
Eine Zonendatei gewährt gemeinsamen Zugang, aber kein Recht zur Neuveröffentlichung des Namensraums
Um neun Uhr lädt ein zugelassener Forscher über ICANNs CZDS die Zonendatei einer gTLD herunter. Die Prüfsumme stimmt. Bewiesen ist damit die Lieferung bestimmter Bytes – nicht, wer jeden Namen tatsächlich kontrolliert, wozu er dient oder ob die gesamte Datei erneut veröffentlicht…

ICANN
Community Objection ist nicht CPE: Zwei ICANN-Verfahren prüfen unterschiedliche Behauptungen
Das Wort „Community“ steht in beiden Namen, doch Parteien, Nachweise und Entscheidungsgegenstand unterscheiden sich.

Berichte
RIPEs RDAP-Typ klassifiziert einen Registereintrag, nicht den Routenursprung
Die Analyse-Zusammenfassung zu RIPEs RDAP-Typ klassifiziert einen Registereintrag, nicht den Routenursprung erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
Ein Löschbefehl kann die Domain eines anderen beschädigen: RFC 9874 und die Kontrolle von EPP-Abhängigkeiten
Eine zerstörerische Änderung im Lebenszyklus eines EPP-Objekts bleibt nicht zwangsläufig auf den anfordernden Kunden beschränkt. Ist ein untergeordneter Host noch mit Domains verknüpft, die von anderen Kunden gesponsert werden, kann seine Löschung DNS-Abhängigkeiten verändern…

Berichte
APNICs IPv4-Bedarfsprüfung muss den tatsächlich geprüften Block messen
APNIC prop-169 würde den festen `/23`-Bezug im Nutzungsplan eines LIR durch die tatsächlich geprüfte Delegation ersetzen. Die Änderung ist eng, aber der Nachweis sollte zum Antrag passen und nicht zu einem größeren Block, der womöglich gar nicht zur Entscheidung steht.
Berichte
AFRINIC erhielt 1.024 ASNs. Das öffentliche Register trennt Bestand und Vergabe
Die IANA registrierte am 25. Februar 2026 einen neuen Block mit 1.024 AS-Nummern für AFRINIC. Am 27. März meldete AFRINIC die Aufnahme in den eigenen Bestand. Belegt ist damit die vorgelagerte Verwaltung, nicht die Vergabe jeder Nummer an Netzbetreiber.

IETF
Die zweite Adresse wird zur primären: Was RFC 9873 an EPP-Kontaktdaten ändert
Eine EPP-Kontaktaktualisierung kann nun einen klareren Zustandsübergang abbilden: Ein Kontaktobjekt erhält eine zusätzliche E-Mail-Adresse, und das optionale Attribut `primary` benennt die Adresse, die als primär behandelt werden soll. Das Protokoll speichert diese Beziehung; es…
Berichte
APNICs RDAP-Status active beschreibt ein Registerobjekt, nicht die Erreichbarkeit einer Route
Das Wort `active` klingt wie ein Betriebsurteil. In einer RDAP-Antwort von APNIC gehört es jedoch zum registrierten Objekt und nicht zu einer Live-Messung von Routen, Paketen oder Diensten.
IETF
Default Reject macht fehlende EBGP-Policy von stiller Befugnis zum sichtbaren Fehler
Eine externe BGP-Sitzung kann aufgebaut sein, obwohl die Befugnis zum Empfang oder zur Ankündigung von Routen ungeklärt bleibt. RFC 8212 schließt diese Lücke: Ohne Import-Policy werden keine Routen angenommen, ohne Export-Policy keine angekündigt. Entscheidend ist nicht nur, ob…
ICANN
Welche Nachweisakte sollte ein Antragsteller für die Community Priority Evaluation aufbauen?
Eine kriterienspezifische Akte ist hilfreicher als eine Sammlung von Unterstützungsbekundungen.
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen