
Zusammenfassung
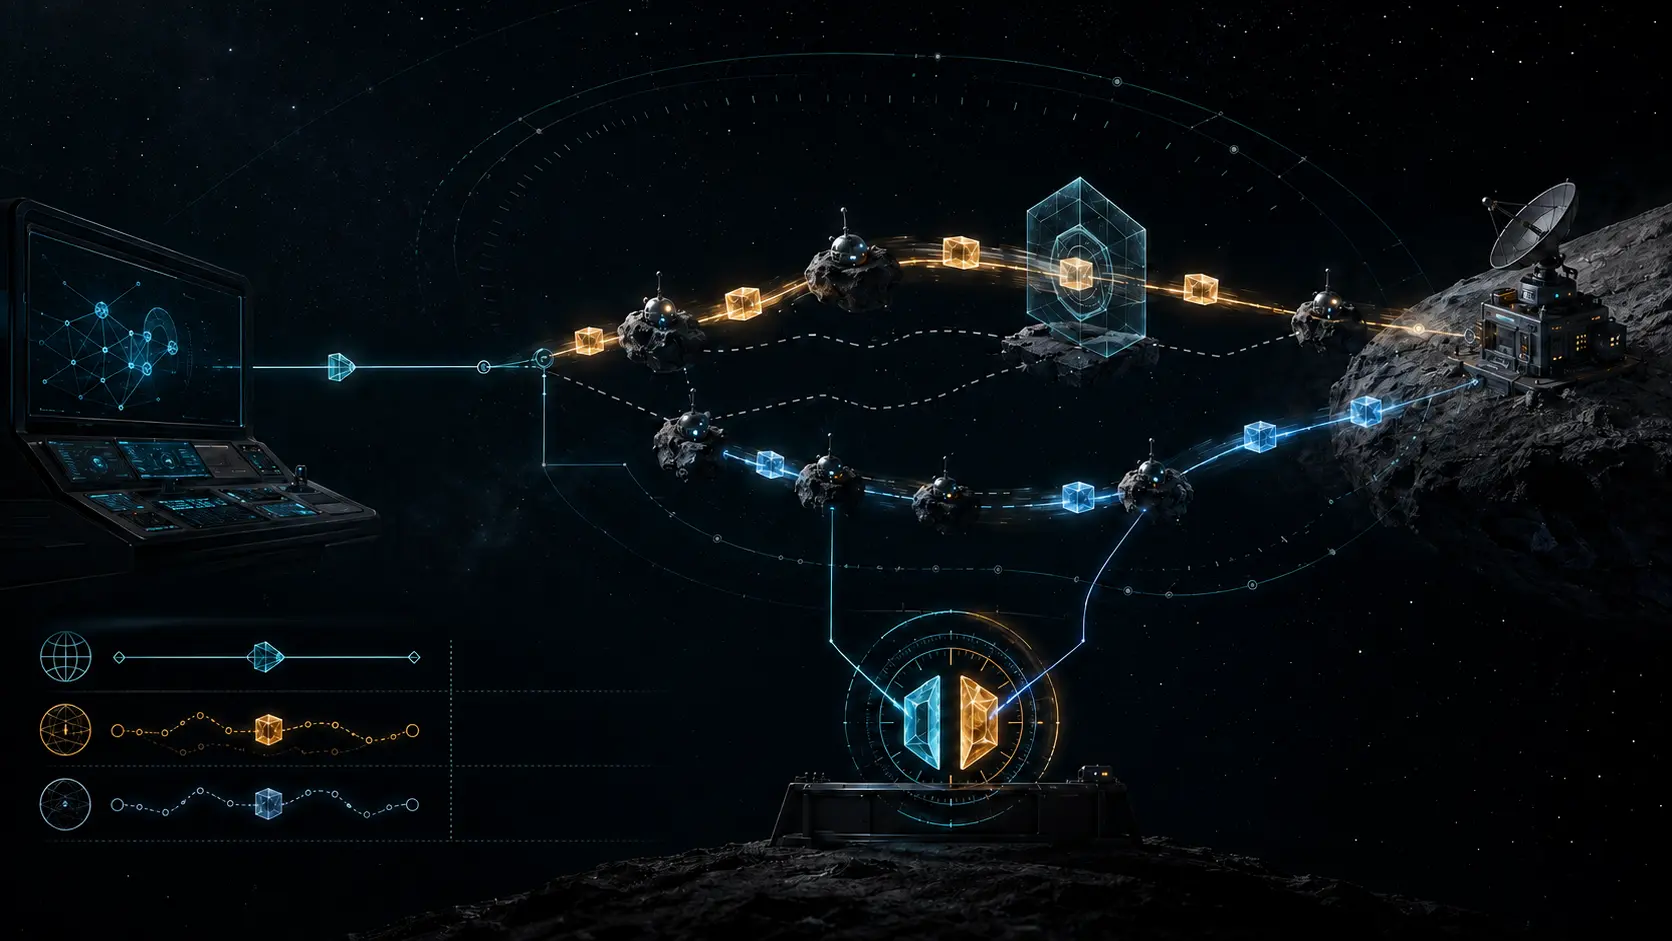
- RFC 9891 verbindet eine ACME-Autorisierung mit einer oder mehreren rechtzeitig eingegangenen Bundle-Protocol-Antworten.
- Erfolg bedeutet, dass die Serverrichtlinie zu diesem Zeitpunkt Kontrolle über
bundleEIDakzeptierte; Zuteilung, Route, Gateway-Befugnis und Zertifikatsbetrieb bleiben unbewiesen.
In einem DTN kann eine Antwort Minuten unterwegs sein. Trifft sie ein, passen Source Node ID, Integritätsblock und Digest. Die Anzeige wird grün. Gerade dann muss die Beweiskette offenbleiben.
RFC 9891 definiert bundleEID und bp-nodeid-00. token-chal läuft ausschließlich über ACME/HTTPS, jedes Challenge Bundle enthält ein eigenes token-bundle. Der BP Agent kombiniert beide mit dem Fingerabdruck des ACME-Kontoschlüssels. Wer nur einen Kanal beobachtet, besitzt nicht die vollständige Antwort.
Der Client muss seinen BP Agent zuerst vorbereiten. Eine RTT-Angabe ist ausdrücklich nur ein Hinweis; die Annahmefrist bestimmt der Server. Geprüft werden Zeit, Response Source Node ID, vertrauenswürdiger BIB, Token, Algorithmus und Key-Authorization-Digest. RFC 9172 liefert BPSec, RFC 9174 den NODE-ID-Vergleich und das Zertifikatsprofil.
RFC 9171 begrenzt die Aussage: Eine Node ID ist eine Singleton-EID für einen BP-Knoten, jedoch nicht garantiert global eindeutig; ein Knoten kann mehrere besitzen. Die Challenge erzeugt deshalb keinen globalen Eigentumstitel.
Mehrere Perspektiven können unterschiedliche Quellen oder Wege nutzen. Der Server entscheidet trotzdem, was primär ist, wie viele sekundäre Fehler zulässig sind und wann das Gesamtergebnis gilt. Scheinbar verschiedene Quellen können dasselbe Gateway oder dieselbe Leitung teilen. RFC 9891 nennt den Nutzen dieser Technik im DTN experimentell.
Ein Integrity Gateway kann eine Quelle lokal prüfen und einen BIB hinzufügen. Der Empfänger braucht weiterhin eine Zuordnung, für welche Node IDs diese Security Source sprechen darf. Eine gültige Signatur belegt geschützte Bytes unter einem vertrauten Schlüssel, nicht die organisatorische Delegation an den Gateway-Betreiber.
Nach der Prüfung führt RFC 8555 den ACME-Auftrag fort. Schlüsselübergabe, Installation, Sperrlisten, BP-Agent-Konfiguration und Routing liegen jedoch außerhalb von RFC 9891. Ausstellung und produktiver Einsatz sind getrennte Ereignisse.
Die IANA-Verzeichnisse für ACME und das Bundle Protocol koordinieren Codes, nicht Betriebszustände. Heng Lus Running-Code-Primat verlangt Ausführungsbelege. Die minimale Anfangsspezifikation belässt spätere Entscheidungen vor Ort; die Realitätsebenen verhindern, dass ein grünes Symbol unbewiesene Macht übernimmt.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten