
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.703 Artikel
Gesellschaft für Nummernressourcen
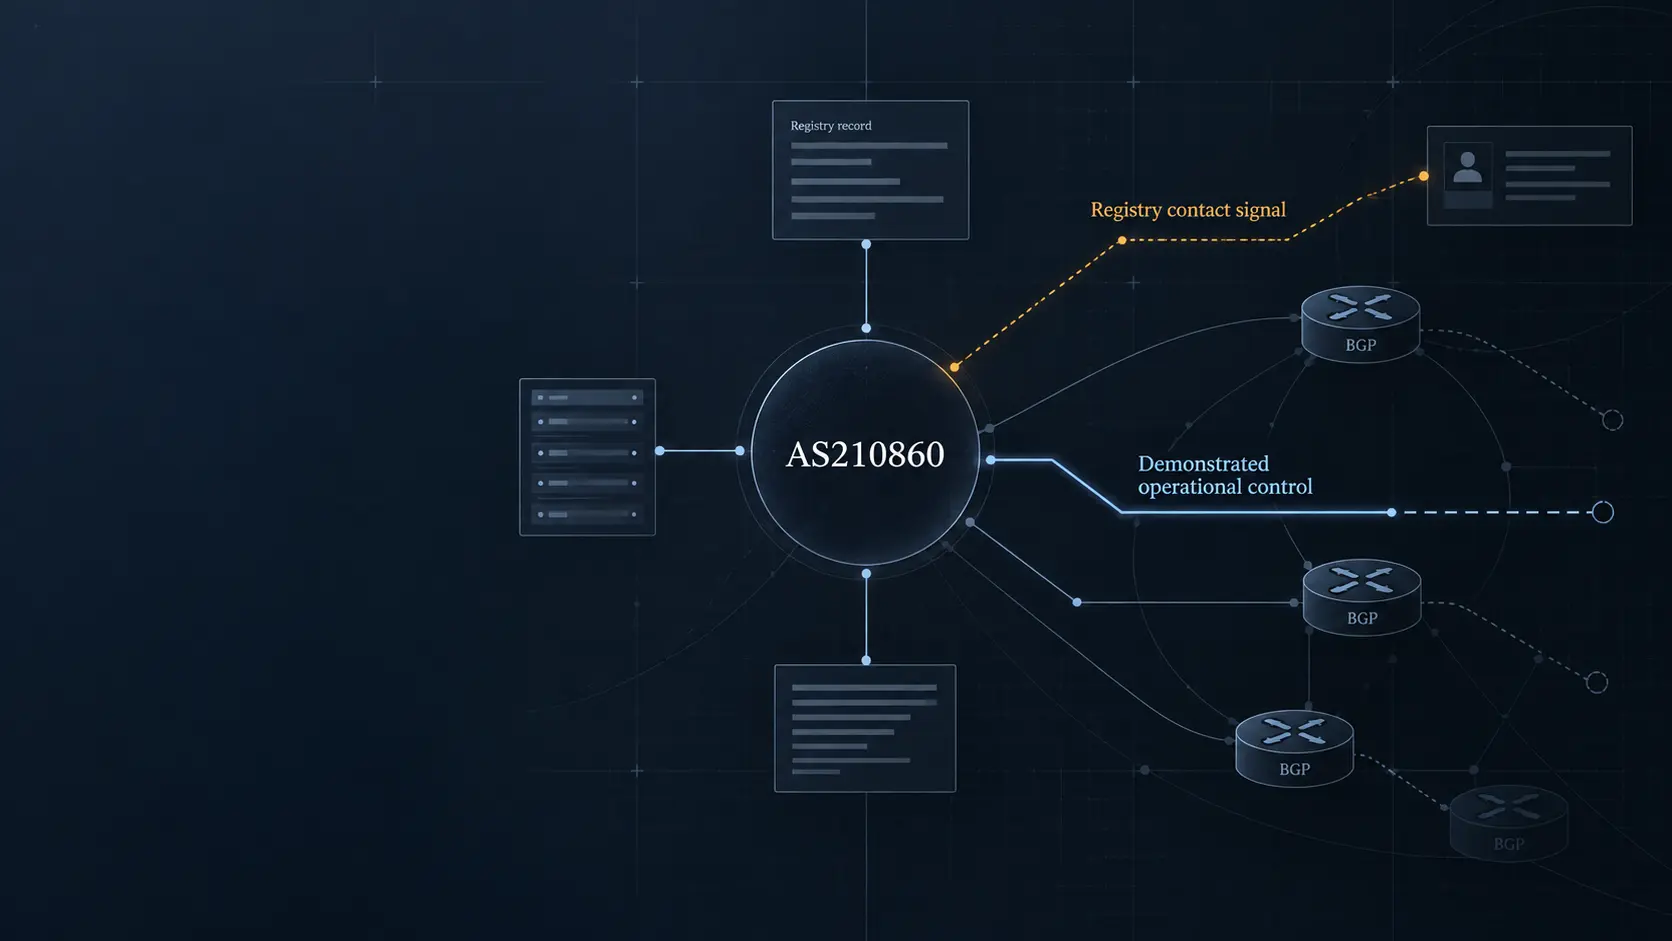
DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
D-PATH stoppt Schleifen nur, wenn sich Gateways über die Domäne einigen
D-PATH kann den Weg durch mehrere Domänen aufzeichnen, aber keine Domänengrenze entdecken. RFC 10039 macht eine vorab konfigurierte Zuordnung zur Grundlage von Schleifenerkennung und Pfadauswahl. Stimmen die Gateways überein, schützt sie den Verkehr. Benennen sie dieselbe…
IETF
RFC 10039 macht die Domänenfolge sichtbar – nicht die erfolgreiche Zustellung
D-PATH gibt EVPN/IPVPN-Routen eine deklarierte Geschichte der durchlaufenen Gateway-Domänen. Damit lassen sich Domänenschleifen erkennen und gleichrangige Pfade ordnen. Ob DOMAIN-IDs konsistent vergeben, Attribute an jeder Grenze bewahrt, Routen in RIB und FIB umgesetzt und…

IETF
Cyrus Daboo und das PARTSTAT=ACCEPTED, das keine Teilnahme bewies
Ein angenommener Kalendereintrag hält eine Planungsentscheidung fest. Die von Cyrus Daboo mitgeprägten iTIP- und CalDAV-Spezifikationen zeigen ebenso klar, dass daraus kein Nachweis über spätere Anwesenheit oder Aufmerksamkeit wird.

Geschichte
Die Lücke nach dem Status: Wie POP3-Implementierungen eine Pflicht erfanden
Ein Leerzeichen ist keine Architektur. Doch RFC 1957 zeigt, wie ein regelmäßig gesendetes Zusatzzeichen zur Architektur werden kann, sobald verbreitete Clients ohne dieses Zeichen nicht mehr weiterarbeiten.

Fallakte
Der Reparaturpfad war bereit. Der Multicast-Dienst war noch nicht bewiesen: RFC 9860
RFC 9860 nutzt eine TI-LFA-Reparaturliste, um einen PIM-Ersatzbaum auch dort vorzubereiten, wo eine klassische LFA fehlt. Das verkürzt den lokalen Weg zur Umschaltung, nicht aber den Nachweis bis zum Empfänger.

IETF
DNSOP nahm das Multi-Algorithmus-Problem an, nicht das Label „UNIVERSAL“
Die DNSOP-Vorsitzenden haben am 1. September keinen technischen Schlussstrich gezogen. Sie stellten klare Unterstützung für die Annahme des Dokuments fest und hielten zugleich fest, dass die Komplexität des Mechanismus weiterbearbeitet werden müsse. Damit erhielt das Problem ein…

IETF
RFC 7506 ist historisch; Router Alert 69 kann weiter im Netz sein
Eine Norm kann außer Kraft treten, ohne dass ein einziges Gerät seine Konfiguration ändert. RFC 7506 trägt heute den Status Historic, IANA kennzeichnet den Wert 69 als veraltet, und RFC 9570 verbietet ihn in neuen LSP-Ping-Nachrichten. Ob eine alte Vorlage ihn weiterhin erzeugt…

Geschichte
Der Entwurf fügte einen Header hinzu. Die Adresse blieb unangetastet: RFC 1955
Eine Migration wirkt klein, wenn man nur die unveränderten Geräte zählt. RFC 1955 wollte Hosts und fast alle Router unangetastet lassen. Dafür sollte ein Eingangsrouter das IPv4-Datagramm in einen zweiten IP-Header mit Adressen autonomer Domänen legen; am Ausgang würde die Hülle…
Berichte
Drei Wegweiser für AFRINICs Zwei-Tage-Antwort
Eine Frist braucht einen gemeinsamen Startpunkt. AFRINIC nennt zwei Arbeitstage, zeigt Ratsuchenden aber drei verschiedene Karten: zwölf Warteschlangen im Leistungsversprechen, sechzehn Fachadressen im E-Mail-Verzeichnis und drei breite Kontakte samt Formular. Nicht die Vielfalt…
Geschichte
Wenn der virtuelle Kanal den Header erklärte: RFC 1954
Bei Ipsilon wurde ein Flow-Label nicht bloß vor ein IPv4-Paket gesetzt. Nach der Annahme einer IFMP-Zuordnung bestimmte es den ATM-Kanal und konnte festlegen, welche Teile des IP-Headers gar nicht mehr über die Leitung gingen. RFC 1954 macht damit sichtbar, wie eng Datenformat…
IETF
Mark Crispin und das \Seen-Flag, das kein menschliches Lesen bewies
Eine E-Mail verliert den Fettdruck, und das Postfach speichert einen Fakt: `\Seen`. Die Oberfläche sagt „gelesen“; der Server kann eine Flag-Änderung belegen. Dazwischen liegt die Frage, die Mark Crispins IMAP offenhält: Welche Schicht hat den Menschen tatsächlich beobachtet?
IETF
Eine NAT64-Zuordnung ist keine Filterrichtlinie
Ein stabiler öffentlicher Adress-Port-Wert belegt, wie ein Stateful-NAT64-Übersetzer eine Zuordnung wiederverwendet. Er belegt nicht, welche IPv4-Quellen diesen Zustand in Gegenrichtung nutzen dürfen. Wer beide Aussagen in einem Prüffeld zusammenfasst, macht aus Interoperabilität…

ICANN
IAB bestätigt David Lawrence, doch die ICANN-Übergabehinweise widersprechen sich
Bei einer Wiederbestellung bleibt das Namensschild stehen. Genau deshalb muss die Amtsgrenze an anderer Stelle sichtbar werden. Im Fall des IETF-Liaison zum ICANN-Board nennen zwei IAB-Mitteilungen für dieselbe Übergabe bei ICANN87 unterschiedliche Monate; die abschließende…

ICANN
ccNSO: Auch ein Kollege kann zur Selbstnominierung gehören
Bei der Auswahl für fünf Ratssitze zählt nicht nur, wer unterschreibt. Entscheidend ist, ob die Unterstützung eine institutionelle Grenze überschreitet.
IETF
Beim Auszug darf die Freigaberegel nicht verschwinden
Ein knapper Auszug aus einem Sicherheitsbericht kann die Zusammenarbeit erleichtern. Doch bei IODEF hängt die Weitergabe eines Details auch von seiner Position im Bericht ab. Wer den Zusammenhang entfernt, muss wissen, welche Entscheidung er damit verändert.

Geschichte
Der Switch bot eine Abkürzung an. Der Router durfte ablehnen: RFC 1953
Beim Ipsilon Flow Management Protocol war das schnelle Label kein Befehl. Das nachgelagerte Gerät wählte eine Nummer aus seinem lokalen Empfangsraum und schlug dem vorgelagerten Nachbarn vor, sie einem bestimmten IP-Fluss zuzuordnen. Der Empfänger durfte den Vorschlag ignorieren.…

Fallakte
IGF: Zwischen Workshop-Bewertung und Programm liegen zwei Gewichtungen
Die September-Unterlagen erklären den Ausgangsentwurf mit 80 Workshops. Sie zeigen zugleich, weshalb Rangliste, Empfehlung und Beschluss getrennt nachvollziehbar bleiben müssen.

Berichte
AFRINICs Snapshot vom 8. September setzte vier alte Ressourcen wieder auf „allocated“. Der Grund fehlt
Zwischen zwei signierten Tagesdateien überschritten drei ASNs und ein /19 gemeinsam eine öffentliche Zustandsgrenze bei AFRINIC. Mit ihnen kehrten Datumsangaben aus dem Jahr 2006 zurück. Das belegt eine heutige Zustandsänderung, keine neue Zuteilung im Jahr 2026 — und genau…

IETF
Zustandslos am Rand, verantwortlich im Betrieb
Ein PANA-Vermittler braucht keinen Zustand je Client zu halten. Trotzdem muss jemand den Rückweg speichern, die Authentifizierung prüfen und den Zugang wiederherstellen können. Die technische Entlastung ist real; ihre betriebliche Reichweite muss erst sauber bestimmt werden.
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen