
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.699 Artikel
IETF
Eine abgekündigte TLS-Suite ist noch kein deaktivierter Endpunkt
RFC 10015 zieht für mehrere alte Schlüsselaustauschverfahren in TLS 1.2 und DTLS 1.2 eine klare Grenze. Doch das `D` in einer IANA-Tabelle ändert weder eine lokale Konfiguration noch lädt es einen Prozess neu. Aus der normativen Abkündigung wird erst durch Betriebsnachweise eine…
Geschichte
Kein Memorandum konnte dem Netz Befehle erteilen: RFC 1958 und das Recht auf Wandel
Eine Schrift über Architektur begann mit einem Widerrufsvorbehalt. RFC 1958 machte seine Grundsätze nicht unantastbar, sondern erklärte, warum laufende Systeme sie eines Tages verwerfen dürfen.

IETF
Der Principal signierte die Delegation. Den Agentenschlüssel band dennoch der Aussteller
Zwei grüne Signaturprüfungen können zwei verschiedene Verantwortlichkeiten bestätigen. AIC-JWT in Revision 01 verschachtelt die Autorisierung des Principals mit dem Token des Ausstellers. Gerade dadurch wird sichtbar, dass Agentenidentität und präsentierter Agentenschlüssel noch…

IETF
Frische Entropie kam in die Sitzung; die Erholung braucht weiterhin Belege in beide Richtungen
Das gewöhnliche TLS-1.3-KeyUpdate entwickelt eine bereits bestehende Geheimniskette weiter. Der Entwurf zu Extended Key Update schlägt einen neuen Schlüsselaustausch innerhalb einer laufenden Sitzung vor. Damit entsteht eine Chance zur Erholung nach einer Kompromittierung – aber…

Geschichte
Die URL transportierte eine Suche, nicht deren Autorität: RFC 1959
Eine einzelne Zeichenfolge konnte 1996 eine LDAP-Suche aus einem Dokument in einen Client tragen. RFC 1959 machte die Frage beweglich; welche Maschine sie beantwortete, welche Rechte galten, was zurückkam und was danach geschah, blieb außerhalb der URL.

IETF
Ein `_for-sale`-Eintrag signalisiert ein Angebot, nicht die Verfügungsbefugnis
Ein maschinenlesbarer Hinweis im DNS kann eine Verhandlung über einen Domainnamen eröffnen. Er beantwortet jedoch weder, wer den Inhaber wirksam verpflichten darf, noch ob der genannte Wert aktuell ist oder ein Transfer zustande kommt. RFC 10023 standardisiert das Auffinden eines…

IETF
Nathaniel Borenstein und Base64, das nie Vertraulichkeit versprach
Eine unleserlich wirkende Zeichenfolge kann Daten durch einen alten Transport bringen. Sie errichtet jedoch keine geheime Grenze zwischen Inhalt und Leser.
Fallakte
Zwei Quellen, eine Wahl, noch kein Kontinuitätsnachweis: RFC 9856
Ein Empfänger verarbeitet keine BGP-Wahl, sondern Pakete. RFC 9856 koordiniert redundante Multicast-Quellen in EVPN; ob genau ein brauchbarer Strom ohne Unterbrechung ankommt, bleibt eine eigene Beweisfrage.

Berichte
RIPE NCC hat den RIS-Umzug auf Bare Metal abgeschlossen. Die Pipeline ist damit nicht erledigt
Ein Migrationsprojekt braucht mehr als ein Enddatum. Es braucht einen Satz, der auch Jahre später noch erklärt, was an diesem Datum tatsächlich abgenommen wurde. Beim RIS benennt RIPE NCC den abgeschlossenen Datentransfer, während Verarbeitung, Kafka, Speicherarchitektur und…

Fallakte
Sirius Telecom: Zwischen Verzeichniseintrag und nachweisbarem Netzbetrieb
Der Name Sirius Telecom erscheint im Directory als globaler Netzbetreiber und ist dort mit dem Alias siriustelecom.com sowie dem PeeringDB-Netzwerk 1283 verknüpft. Die öffentlich überprüfbaren Unterlagen, die für diese Untersuchung zugänglich waren, reichen jedoch nicht aus, um…
Fallakte
Der Parametersatz war verifizierbar. Der Signaturzustand nicht: RFC 9858
RFC 9858 erweitert HSS/LMS um neue Hash- und Sicherheitsparameter. Die Zustandsabhängigkeit bleibt jedoch bestehen. Ein Prüfer kann eine Signatur mathematisch bestätigen, aber daraus nicht ableiten, dass Parallelprozesse, Wiederherstellungen oder eine zweite Appliance niemals…
IETF
Der künftige RFC 10040 kann eine Map-Reply signieren, nicht den Ort verifizieren
Ein unversehrtes Siegel belegt, wer die Karte geschickt hat. Es belegt nicht, wer draußen den Messpunkt gesetzt hat. Der künftige RFC 10040 steht kurz vor der Veröffentlichung und erweitert LISP um eine präzisere Ortsdarstellung. Gerade deshalb sollte die Beweiskraft einer…

ICANN
ICANNs Rechenschaftswege: Wer eine Entscheidung anfechten kann – und was ein Erfolg tatsächlich bewirkt
ICANN verfügt nicht über ein einziges allgemeines Berufungsgericht. Die Bylaws verteilen Anfechtungs- und Kontrollmöglichkeiten auf verschiedene Instrumente: die Empowered Community, das Reconsideration-Verfahren und das Independent Review Process. Der praktische Unterschied…

IETF
Wenn Standards zu Infrastruktur werden: Wer hält die Internetkontinuität?
IETF-Standards betreiben keine Netze. Sie legen jedoch die Zustandsmaschinen, Sicherheitsabhängigkeiten und Wiederherstellungsmechanismen fest, auf denen Netzbetreiber, Implementierer und Messsysteme ihre Kontinuitätsentscheidungen aufbauen.

Geschichte
RFC 10028: Wie IETF-Konsens zur administrativen Grenze im IPv6-Multicast-Raum wird
RFC 10028 ändert nicht nur eine technische Zuordnung. Zusammen mit der IANA-Registry zeigt der Standard, wie ein Konsensverfahren eine verwaltbare Grenze in einem gemeinsamen Adressraum schafft — und wo diese institutionelle Ordnung endet: bei der Frage, ob alte…

Berichte
Ein Scan fand 4.611 offene BGP-Router in der APNIC-Region. Warum sie offen waren, weiß er nicht
Auf der APNIC 62 erhielt ein leises Problem der Kontrollschicht eine regionale Zahl: 4.611 Router in 1.343 autonomen Systemen beantworteten bei einem IPv4-Scan im Februar einen unaufgeforderten BGP-OPEN-Austausch. Das ist aussagekräftiger als ein bloß offener Port, aber weder ein…
Gesellschaft für Nummernressourcen
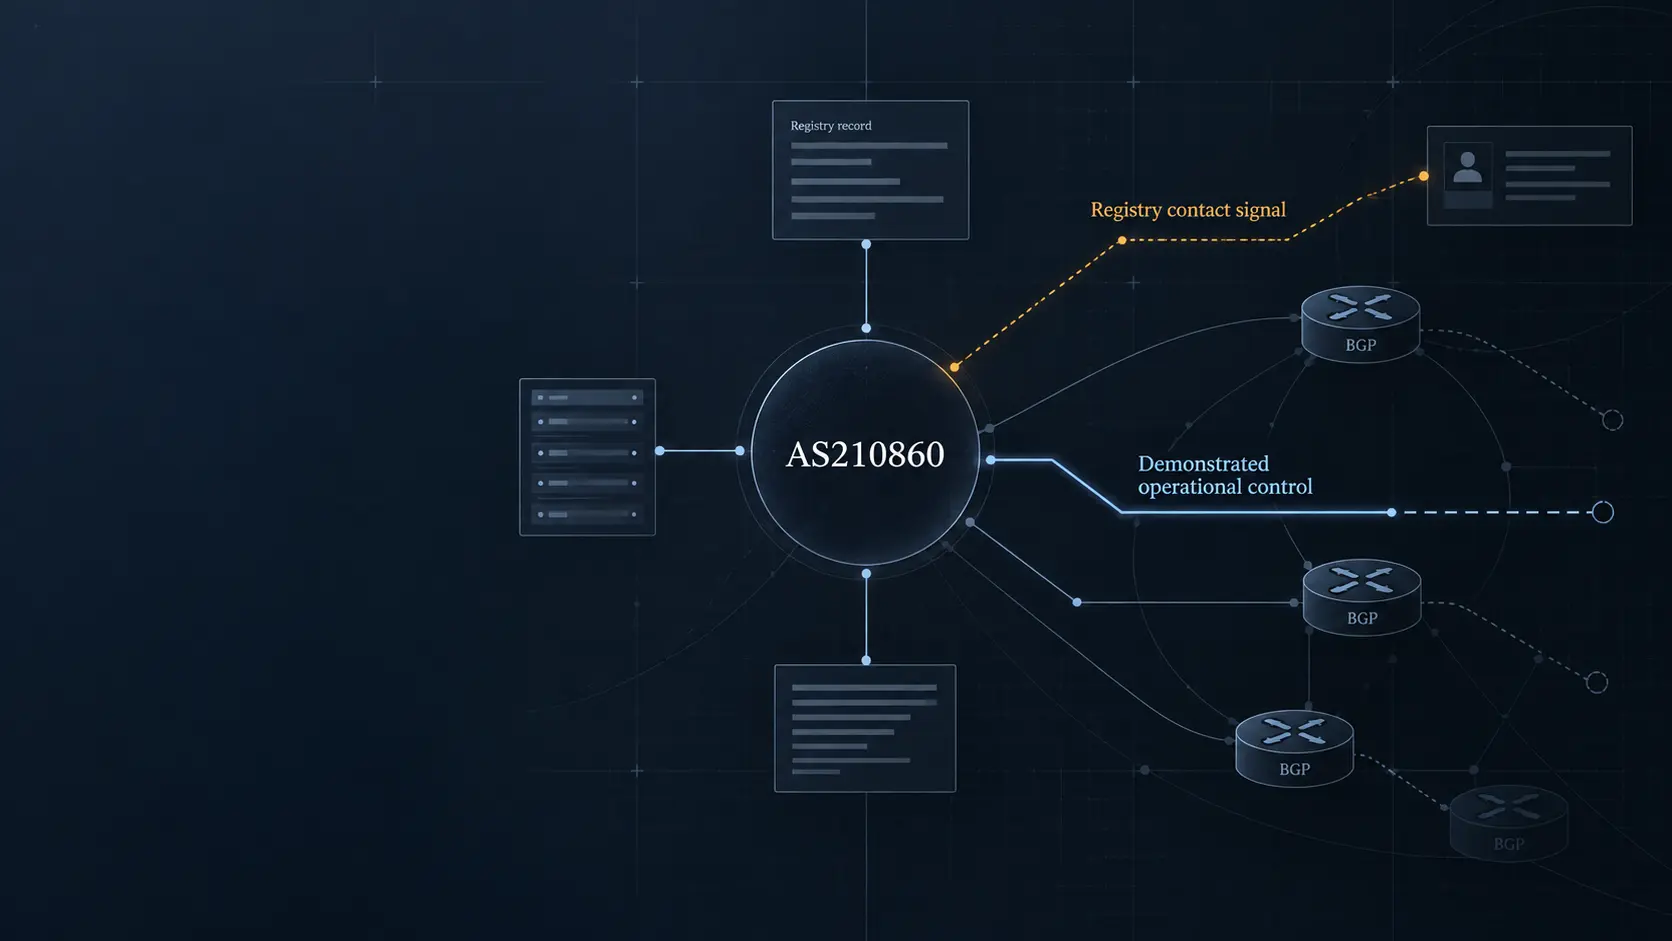
DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle
Die Analyse-Zusammenfassung zu DFINFRA und AS210860: Das Registersignal ist noch keine operative Kontrolle erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…

IETF
D-PATH stoppt Schleifen nur, wenn sich Gateways über die Domäne einigen
D-PATH kann den Weg durch mehrere Domänen aufzeichnen, aber keine Domänengrenze entdecken. RFC 10039 macht eine vorab konfigurierte Zuordnung zur Grundlage von Schleifenerkennung und Pfadauswahl. Stimmen die Gateways überein, schützt sie den Verkehr. Benennen sie dieselbe…
IETF
RFC 10039 macht die Domänenfolge sichtbar – nicht die erfolgreiche Zustellung
D-PATH gibt EVPN/IPVPN-Routen eine deklarierte Geschichte der durchlaufenen Gateway-Domänen. Damit lassen sich Domänenschleifen erkennen und gleichrangige Pfade ordnen. Ob DOMAIN-IDs konsistent vergeben, Attribute an jeder Grenze bewahrt, Routen in RIB und FIB umgesetzt und…

IETF
Cyrus Daboo und das PARTSTAT=ACCEPTED, das keine Teilnahme bewies
Ein angenommener Kalendereintrag hält eine Planungsentscheidung fest. Die von Cyrus Daboo mitgeprägten iTIP- und CalDAV-Spezifikationen zeigen ebenso klar, dass daraus kein Nachweis über spätere Anwesenheit oder Aufmerksamkeit wird.
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen