
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
IVY-Entwurf präzisiert universelle Berechtigungen, definiert aber keine Ablaufwarnung
Eine korrekt validierte Bestandsaufnahme ist noch keine verlässliche Lizenzüberwachung. Der neue IVY-Entwurf beseitigt einen Widerspruch bei der Beschreibung des Berechtigungsumfangs und nimmt zugleich die frühere Erwartung einer Gerätewarnung vor dem Ablauf aus dem Text.
Fallakte
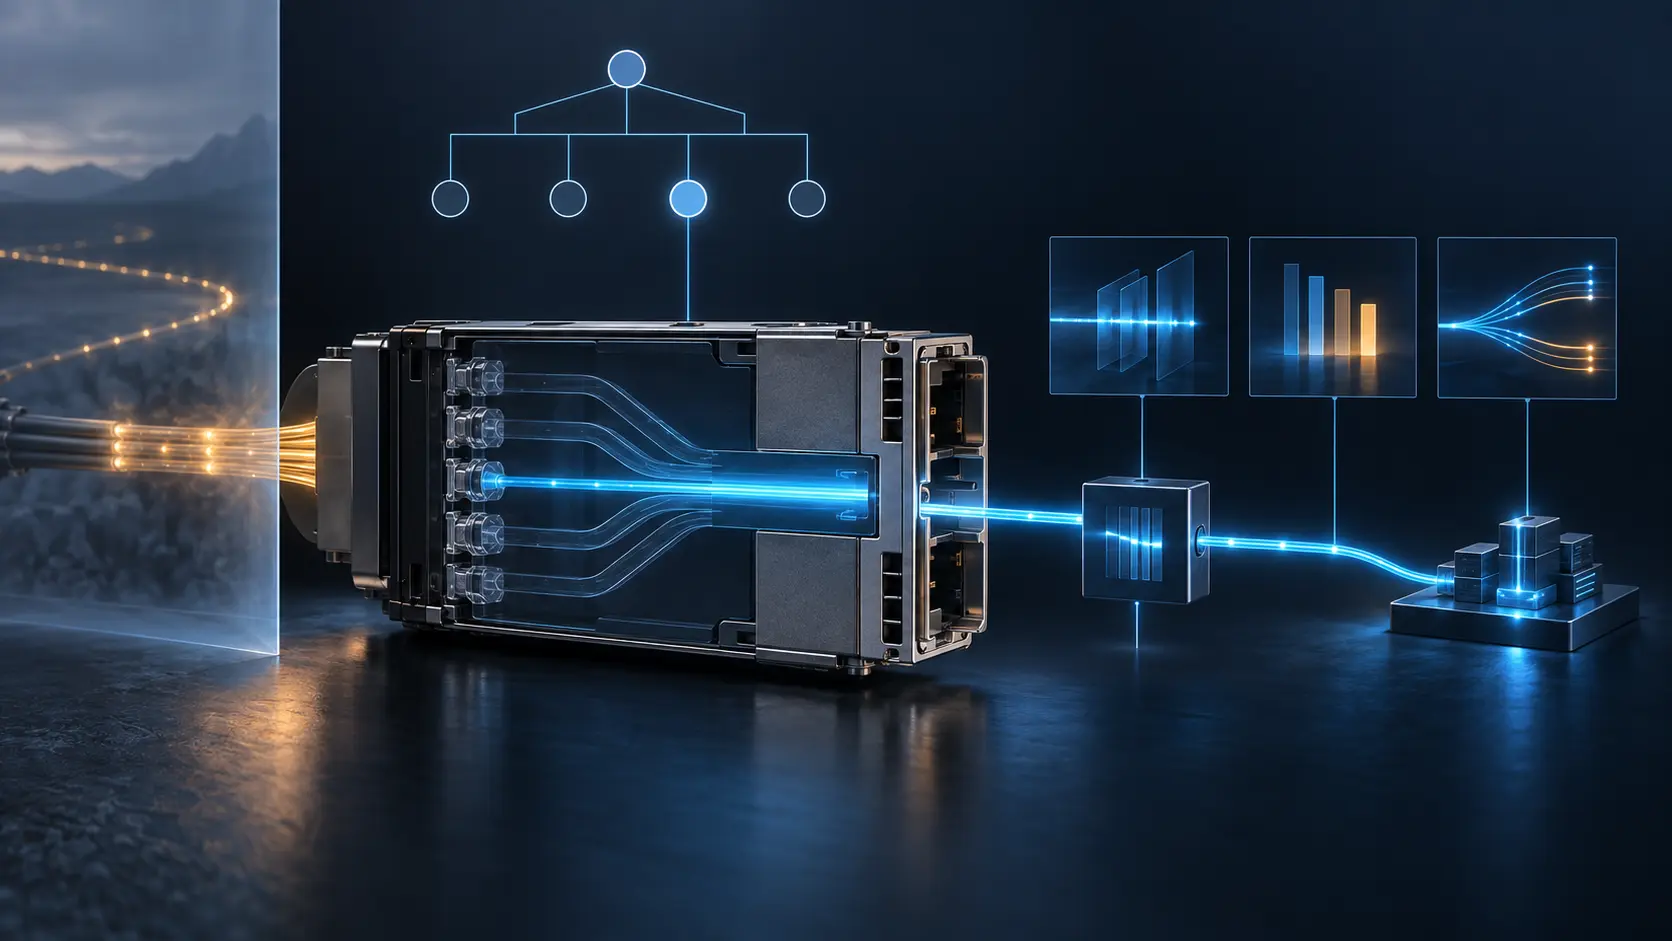
Der Port konnte aufgeteilt werden. Er war noch nicht aufgeteilt
Vier mögliche Kanäle unter einem 400G-Port sehen wie vier verfügbare 100G-Anschlüsse aus. Der Entwurf beschreibt damit jedoch eine Hardwarefähigkeit. Ob der Port tatsächlich umgestellt, die Lane betriebsbereit und der Dienst geliefert wurde, muss an anderen Stellen belegt werden.
IETF
FlowSpec v2 ordnet Filterfamilien neu, bevor die Kennungen feststehen
Eine BGP-Route zu verbreiten ist etwas anderes, als die darin beschriebene Verkehrsregel zu verstehen. Der neue Entwurf zu FlowSpec v2 verschiebt gerade die Grenze, an der diese Interpretation beginnt.
Fallakte
Das Manifest war signiert. Die Unterstützung blieb eine Out-of-Band-Tatsache
Die entscheidende Änderung steht nicht in einem neuen Kryptogramm, sondern in einem gestrichenen Absatz. Revision 15 verlangte noch eine ausdrücklich angekündigte Fähigkeit oder eine Ablehnung. Revision 16 lässt das Wissen über die Unterstützung deployment-spezifisch und…

IETF
QoS-Entwurf: Ein gültiges Unterprofil macht noch keine gültige Kette
Alle Namen einer Konfiguration können auf vorhandene Richtlinien zeigen, während die Hierarchie im Kreis läuft. Die neue IETF-Fassung des QoS-Modells trennt die Namensprüfung von der Prüfung des gesamten Pfades.

IETF
Der Beweis ist gültig. Wer trägt nun die Verantwortung für das Label?
Key Transparency kann eine konsistente Verzeichnisantwort beweisen. Sie legt damit noch nicht fest, wer handeln durfte, wer sich auf die Antwort verließ und wer später weiter prüfen muss. Genau diese Rollenlücke hat die jüngste IETF-Prüfung offengelegt.

Fallakte
Das Abonnement lief weiter. Sein Schema hatte sich darunter verändert
Im Änderungsprotokoll stand „ohne Unterbrechung“. Das war nicht falsch: Das konfigurierte Abonnement blieb aktiv, und die Telemetrie traf weiter ein. Unbeantwortet blieb eine andere Frage: Mit welchem Schema hatte jeder laufende Prozess diese Daten tatsächlich verstanden?

IETF
Die Revision blieb gleich. Die Content-ID änderte sich
Eine YANG-Push-Subscription kann weiterhin dieselbe direkte Modulrevision melden, obwohl sich darunter eine importierte Abhängigkeit verschoben hat. Entwurf 16 liefert dafür zwei Belege mit unterschiedlicher Reichweite — und zwingt Betreiber, Änderungserkennung von…

Fallakte
Der Wert war gleich. Die rekonstruierten Bytes waren es nicht
Signierer und Prüfer protokollierten dieselbe CBOR-Map mit denselben Schlüsseln und Werten. Trotzdem berechneten sie unterschiedliche Signaturdaten. Niemand hatte den Inhalt verändert. Zwei Encoder hatten lediglich verschiedene erlaubte Freiheiten genutzt, für die das Protokoll…

Fallakte
Der Beweis war nicht verknüpfbar. Sein Umschlag blieb ein Fingerabdruck
Zwei BBS-Beweise bestanden die Prüfung, und ihre Bytes verrieten keine gemeinsame Signatur. Trotzdem trugen beide denselben seltenen Header, zehn Nachrichtenpositionen, dieselbe ungewöhnliche Auswahl offengelegter Indizes und einen Schlüssel, der nur zwölf Personen zugeordnet…

IETF
Die dritte Nachricht war verschlüsselt. Authentifiziert war noch keine Seite
Postquanten-Kryptografie hebt die Reihenfolge von Belegen nicht auf. Im neuen LAKE-Vorschlag mit fünf Nachrichten liegt der Besitz von KEM-Schlüsselmaterial vor der expliziten Authentifizierung – und beide Endpunkte erreichen diesen Zustand zu unterschiedlichen Zeitpunkten.

Fallakte
Der Eintrag hieß `co`. Die Verbindung hatte ihn nicht ausgehandelt: RFC 9952
Der entscheidende Satz in RFC 9952 ist eine Verweigerung: Der neue Eintrag ändert RFC 7252 nicht und schafft keine ALPN-Regeln wie RFC 8323. Gerade diese Zurückhaltung trennt ein ordentlich registriertes Wort von einer tatsächlich beobachteten Verbindung.

IETF
ASH-Reparatur muss quittieren, bevor sie weiter anfordert
Eine Reparaturwarteschlange kann beschäftigt aussehen und dennoch den Abschluss verhindern. Wenn neue PSNP-Anforderungen die Quittungen für bereits eingetroffene LSPs verdrängen, läuft beim Sender der Timer ab. Die alten Daten kommen erneut – und die Warteschlange erzeugt ihre…
Fallakte
Der Name blieb AEGIS, die Wiederverwendungsregel nicht: RFC 10032
Ein Wrapper liest den Satz, dass ein Schlüssel-Nonce-Paar erneut verwendet werden darf. Er speichert daraus eine gemeinsame „AEGIS-Regel“. Übersehen wird das Subjekt: Die Ausnahme gilt nur für die MAC-Funktion. Beim Verschlüsseln macht dieselbe Wiederverwendung aus einer bequemen…

IETF
IDMEFv2 macht 204 zum Beleg – den zweiten POST aber zur Bündnisfrage
Der Manager kann eine Warnung speichern, während die Antwort auf dem Rückweg verloren geht. Revision 07 verleiht 2xx damit echten Beweiswert. Ob die Wiederholung ein Duplikat, eine Korrektur oder ein Konflikt ist, muss das Konsortium selbst festlegen.

IETF
DTPC lässt die Anwendung Gestern löschen, bevor das Netz Heute sendet
Auf einer unterbrochenen, knappen Verbindung kann ein bereits überholter Messwert wertvolle Sendezeit verbrauchen. Der neue DTPC-Entwurf überlässt der Anwendung die Ersetzung noch in der Warteschlange. Diese semantische Löschung braucht jedoch einen eigenen Nachweis.
Fallakte
Eine Sequenznummer sollte zwei Identitäten ordnen: RFC 9721
Kompatibilitätslogik nimmt bei widersprüchlichen EVPN-Anzeigen den höchsten Wert. Damit ist die Reihenfolge wieder eindeutig, nicht aber die physische Wahrheit. RFC 9721 zeigt, welche Belegkette nötig ist, wenn ein einziges Feld zugleich MAC-Reichweite und wechselnde IP-Bindung…

IETF
BGP fand eine erreichbare Adresse – den tatsächlichen Paketpfad hatte es noch nicht gemessen
Ein neuer IDR-Entwurf behandelt eine stille Verwechslung im modernen Routing: Die von BGP erreichbare `NEXT_HOP`-Adresse muss nicht der Tunnel, die Policy oder die SID sein, die den Verkehr tatsächlich trägt. Entscheidend ist deshalb eine unteilbare Beweiskette pro Auflösung.

Fallakte
Die Regel wurde fehlerfrei installiert – und war schon veraltet: RFC 9726
Eine Firewall bestätigt die neue Regel, das Dashboard meldet Erfolg, doch das Gerät erreicht den aktuellen Update-Endpunkt nicht. Nicht die Installation ist fehlgeschlagen: Die Abbildung vom erlaubten Namen auf IP-Adressen war bereits in einer anderen DNS-Sicht weitergezogen. RFC…

IETF
Der Resolver meldete die Ausnahme. Er beglaubigte nicht die Antwort
Ein neues DNS-Signal kann offenlegen, dass ein Resolver die Validierung für einen Namen ausgesetzt hat. Diese Transparenz ist wertvoll. Sie ist jedoch kein Echtheitssiegel, keine Rechtfertigung der Entscheidung und kein Beleg für den Erfolg der Anwendung.