
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Geschichte
Der Kern vergaß den Datenstrom. Die Ränder mussten seine Reservierung weiter belegen: RFC 3175
RFC 3175 wollte RSVP skalierbar machen, ohne den einzelnen Dienstwunsch aufzugeben. Viele Reservierungen durften einen gemeinsamen Block durchqueren, damit der Kern nicht jede Sitzung speichern musste. Der Block war jedoch kein Sammelbeweis: Je weniger der Kern wusste, desto…

Geschichte
Die IETF strich eine Verhaltensregel, die Neue abschrecken konnte
2014 aktualisierte die IETF nicht bloß einen Verhaltensleitfaden: Sie hielt fest, dass eine Warnung an Neue von der Teilnahme abhalten konnte, und entfernte sie.

Geschichte
Die DNS-MIBs kamen nie in den Einsatz. RFC 3197 machte daraus ihre Schlussfolgerung.
RFC 3197 ist eine seltene Rückschau auf ein Standardisierungsprojekt: Zwei DNS-Verwaltungs-MIBs seien nie eingesetzt worden, und darin liege eine Lehre über das Projekt, nicht über DNS selbst.

IETF
Ein offener Ethernet-Tunnel beweist noch keine Frame-Zustellung
Der MASQUE-Entwurf CONNECT-ETHERNET verspricht keinen verlustfreien Draht. In Revision 15 wird das besonders greifbar: Ein für QUIC DATAGRAM zu großer Ethernet-Frame muss verworfen werden und darf nicht als einzelne Ausweichaktion in eine DATAGRAM-Kapsel wandern. Zugleich wird…
Geschichte
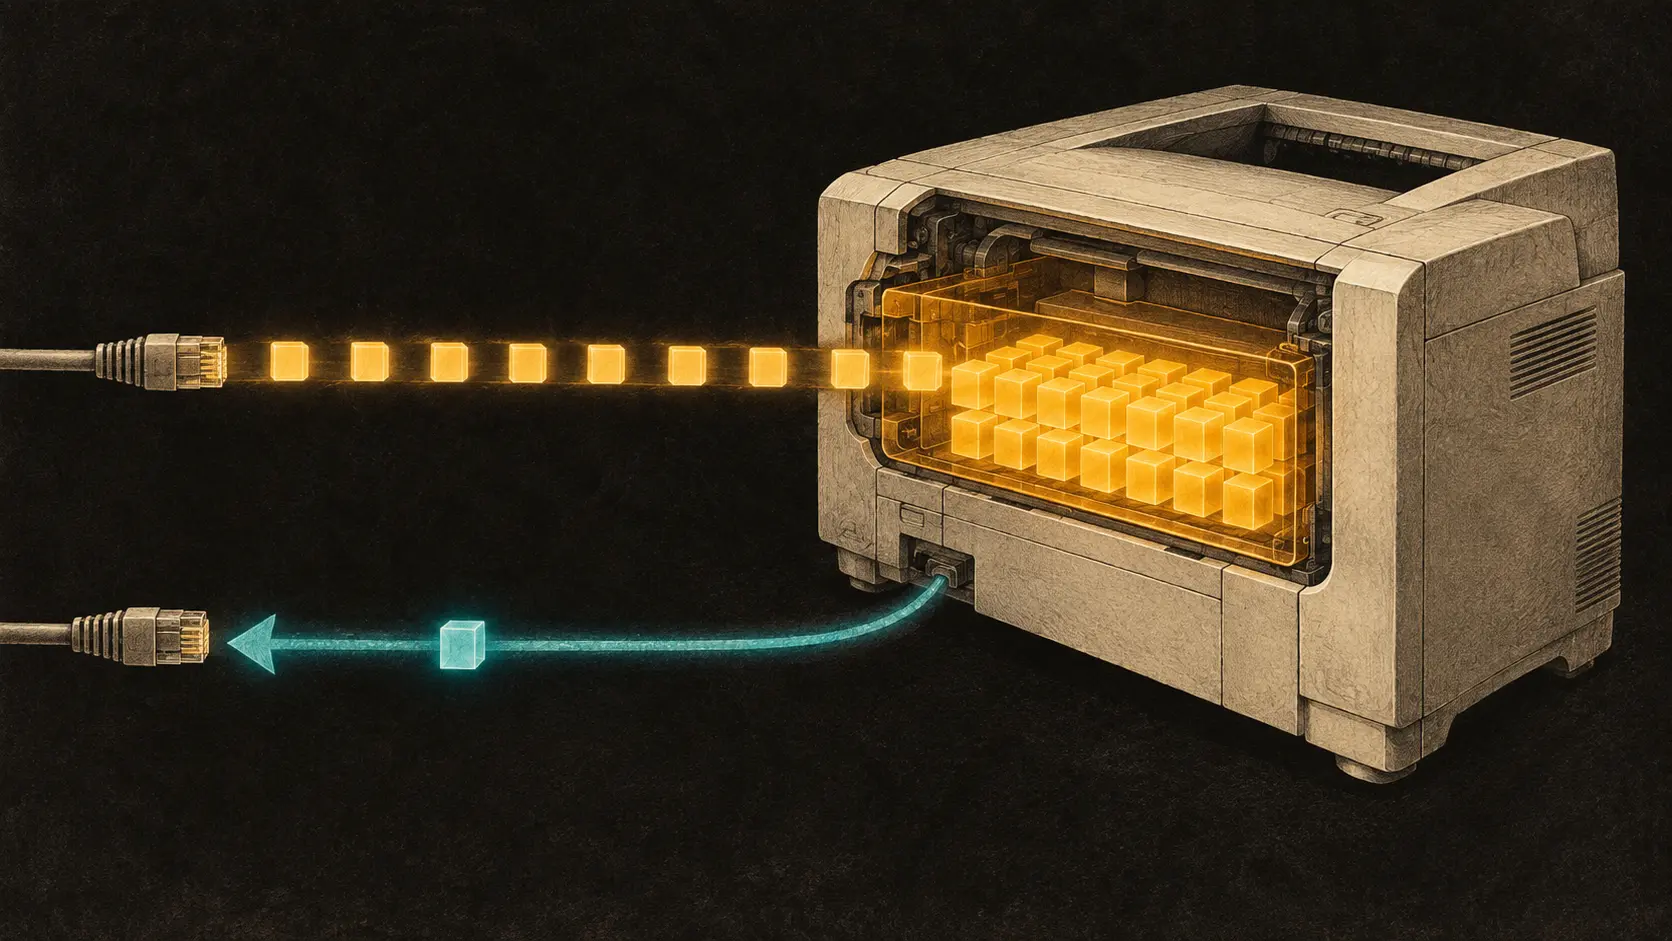
Der Drucker musste die gesamte Anfrage annehmen, bevor er antwortete: RFC 3196
Eine kurze Korrektur an einem älteren Druckleitfaden zog 2011 eine wichtige Grenze neu: Ein IPP-Drucker durfte nicht mehr der jeweiligen Implementierung überlassen, ob er seine endgültige Antwort schon während des noch laufenden Dokumentempfangs sendete.

Geschichte
Das Register vergab die Multicast-Adresse. Es musste trotzdem nach ihrer Nutzung fragen: RFC 3171
Eine unveränderte Tabellenzeile wirkt dauerhafter als die Anwendung hinter ihr. RFC 3171 machte daraus eine Aufsichtspflicht: Eine weltweit koordinierte IPv4-Multicast-Adresse war eine knappe Ausnahme, deren Begründung überprüfbar bleiben musste. Der Registereintrag koordinierte…

IETF
Das DNS veröffentlichte das Schema. Der Server musste noch über die Ausführung entscheiden.
Eine verteilte RRTYPE-Beschreibung kann Software-Releases vermeiden. Sie verlagert jedoch einen Teil der Implementierung in Daten, die ein Parser ausführt. Deshalb endet der Nachweis nicht bei einer gültigen Signatur, sondern erst bei reproduzierbaren Wire-Bytes, einer isolierten…

IETF
Eine fehlende Route entzieht kein Quelladressrecht
Ein mitgebrachtes Präfix kann als Absender legitim sein, obwohl es in der für einen Filter herangezogenen Routingansicht nicht auftaucht. Die überarbeitete SAVNET-Architektur macht daraus eine konkrete Aufgabe des Zugangsbetreibers: Kundenberechtigung, Anschluss und Filterregel…

Geschichte
Eine BEEP-Bestätigung authentifiziert das Ereignis nicht: RFC 3195
RFC 3195 führte Syslog aus dem Best-Effort-Datagramm in einen zuverlässig und geordnet liefernden BEEP-Kanal über und ergänzte eine zweite Variante mit Antworten je Eintrag. Keine dieser Bestätigungen belegt Echtheit, dauerhafte Speicherung oder eine ausgelöste Maßnahme.
Geschichte
Der Index benannte die Policy-Zeile. Ihre Bedeutung erklärte er nicht: RFC 3159
Zwei Zeilen erreichen ein Gerät. Bedingung, Aktion und Verweise sind identisch, nur die Nummer ist verschieden. Sind es zwei Policies oder zwei adressierbare Datensätze mit demselben Inhalt? RFC 3159 legte fest, was die Nummer beantworten durfte: `InstanceId` identifizierte eine…

IETF
Der Controller setzte das Entropie-Label. Das Netz musste es noch benutzen.
Eine atomare PCEP-Aktualisierung kann vollständig korrekt sein und trotzdem keine Aussage darüber liefern, wie ein Paket tatsächlich weitergeleitet wurde. Revision 07 präzisiert, welche Positionen den alten Zustand ersetzen. Ob die Hardware sie programmiert, ein Transitknoten das…
Geschichte
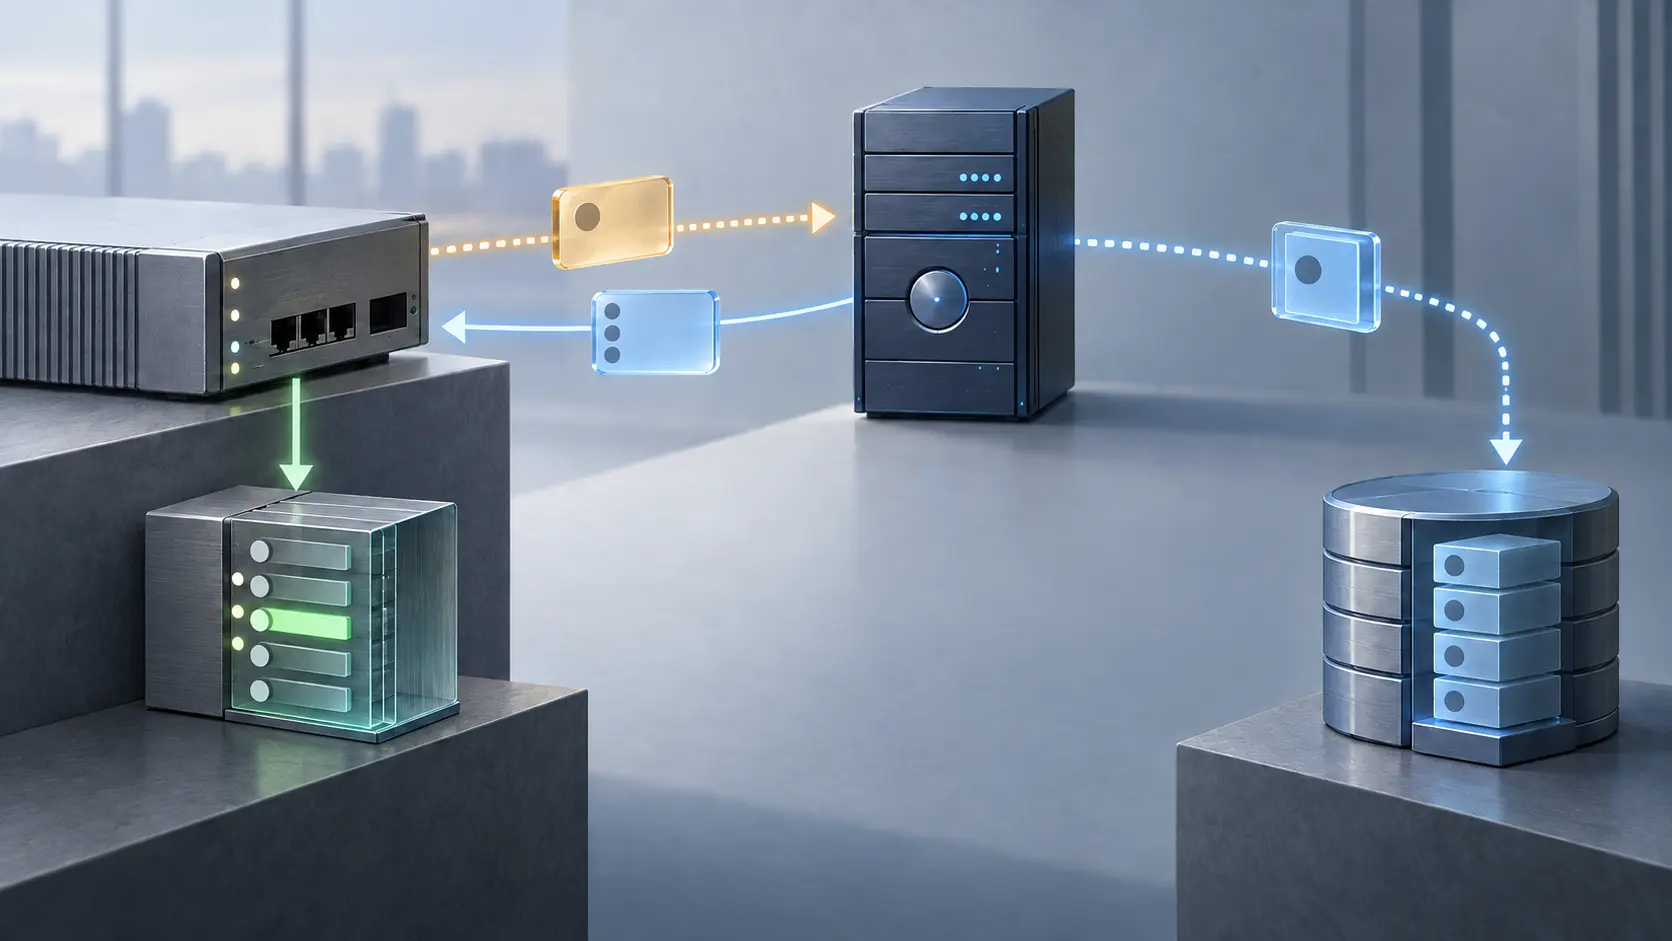
Der Server entschied. Der NAS musste noch handeln: RFC 3169
RFC 3169 trennte die Informationen des Zugangsgeräts, die Entscheidung über eine Freigabe und deren technische Umsetzung. Die 2001 veröffentlichte Kriterienliste belegt nicht, dass ein Netz die gesamte Kette tatsächlich abgeschlossen hat.

Geschichte
Der Übersetzer änderte die Pakete. Er musste auch die Berichte ändern: RFC 3158
Ein RTP-Übersetzer konnte die SSRC einer Quelle beibehalten und zugleich Kodierung, Paketaufteilung oder Zeitbasis verändern. Das Medium konnte funktionieren, während RTCP noch Bytes, Sequenzen und Verluste des alten Stroms meldete. RFC 3158 machte daraus eine prüfbare Pflicht…

IETF
TCP-AO braucht einen KMAC-Funktionsnachweis, nicht nur den Namen KMAC256
Revision 08 eines IETF-Entwurfs macht eine kleine, betriebsentscheidende Grenze sichtbar: Zwei Systeme können denselben Algorithmusnamen anzeigen und dennoch verschiedene Traffic Keys ableiten.

Geschichte
Im RFC stand noch „Standards Track“. Im Register steht Historic: RFC 3167
Ein archivierter Text bewahrt die Formulierung seiner Veröffentlichung; sein Registereintrag kann später einen anderen Stand zeigen. Der im RFC 3167 dokumentierte Antrag zur Umstufung des RFC 1745 macht sichtbar, warum Veröffentlichung, Antrag und heutige Klassifikation getrennte…

IETF
Zwei gültige Inventare, eine doppelte Kennung und keine neutrale Zusammenführung
Ein kleiner Hinweis in einer IETF-Prüfung zeigt, wo Hierarchie zur Identitätsentscheidung wird: Der obere Controller muss nicht nur doppelte Schlüssel verhindern, sondern auch die Herkunft seiner neuen Namen bewahren.

Geschichte
Der Junior durfte starten. Der Senior bestimmte Skript und Startknopf: RFC 3165
2001 machte das Script MIB entfernte Verwaltungsprogramme zu Objekten, die sich übertragen, beobachten und steuern ließen. Sein Notfallbeispiel zog eine folgenreiche Grenze: Junior-Bediener konnten einen vorbereiteten Startknopf betätigen; Senior-Bediener behielten das Recht, das…
Geschichte
Der Sender sah den Verlust, nicht seine Ursache: RFC 3155
Im August 2001 beschrieb RFC 3155 eine Grenze, die mitten durch die Verlässlichkeit von TCP verlief. Der Sender konnte erkennen, dass der Bestätigungsfortschritt abgerissen war. Er konnte aber nicht zuverlässig feststellen, ob eine volle Warteschlange, ein unberichtigter…

Geschichte
Das Relay ergänzte einen Header. Das Nachrichtenende konnte fehlen: RFC 3164
Im älteren BSD-syslog-Format konnte ein Relay eine Nachricht durch Zeitstempel und Hostnamen lesbarer machen. RFC 3164 begrenzte jedoch das gesamte Paket auf 1.024 Byte: Der neue Header konnte den Platz belegen, den der Ereignistext am Ende brauchte.
IETF
Die Domain erlaubte eine Frage, aber keine Handlung
`dialogue.txt` schlägt eine öffentliche Tür vor, an der ein unbekannter Mensch oder ein Softwaresystem anfragen darf. Entscheidend ist die Grenze dahinter: Auffinden ist kein Zutritt, Zustellung ist kein Gespräch, und selbst eine Antwort erteilt noch keine Befugnis, im Namen des…