
Zusammenfassung
- RFC 3155 behandelte das Ende-zu-Ende-Verlustsignal von TCP als mehrdeutig. Sequenzlücke, doppelte ACKs oder Timeout rechtfertigten eine sichere Reaktion, bewiesen aber weder Überlastung noch Übertragungsfehler, Umordnung oder ACK-Verlust.
- Fast Retransmit, Fast Recovery, SACK, D-SACK, NewReno und Limited Transmit konnten die Reparatur beschleunigen oder präzisieren, ohne die Staukontrolle auszusetzen. Sie berichteten Empfang und Wiederherstellung, nicht die physische Herkunft des Fehlenden.
- Eine belastbare Beweiskette führt vom Pfad- und Anwendungskontext über Senderentscheidung, Fensteränderung und erneute Übertragung bis zur Zusammensetzung beim Empfänger und zum Anwendungsergebnis. Ein geschlossener Byte-Strom ist noch kein erwiesener Nutzen.
Dem Sender fehlte ein Paket und eine Erklärung
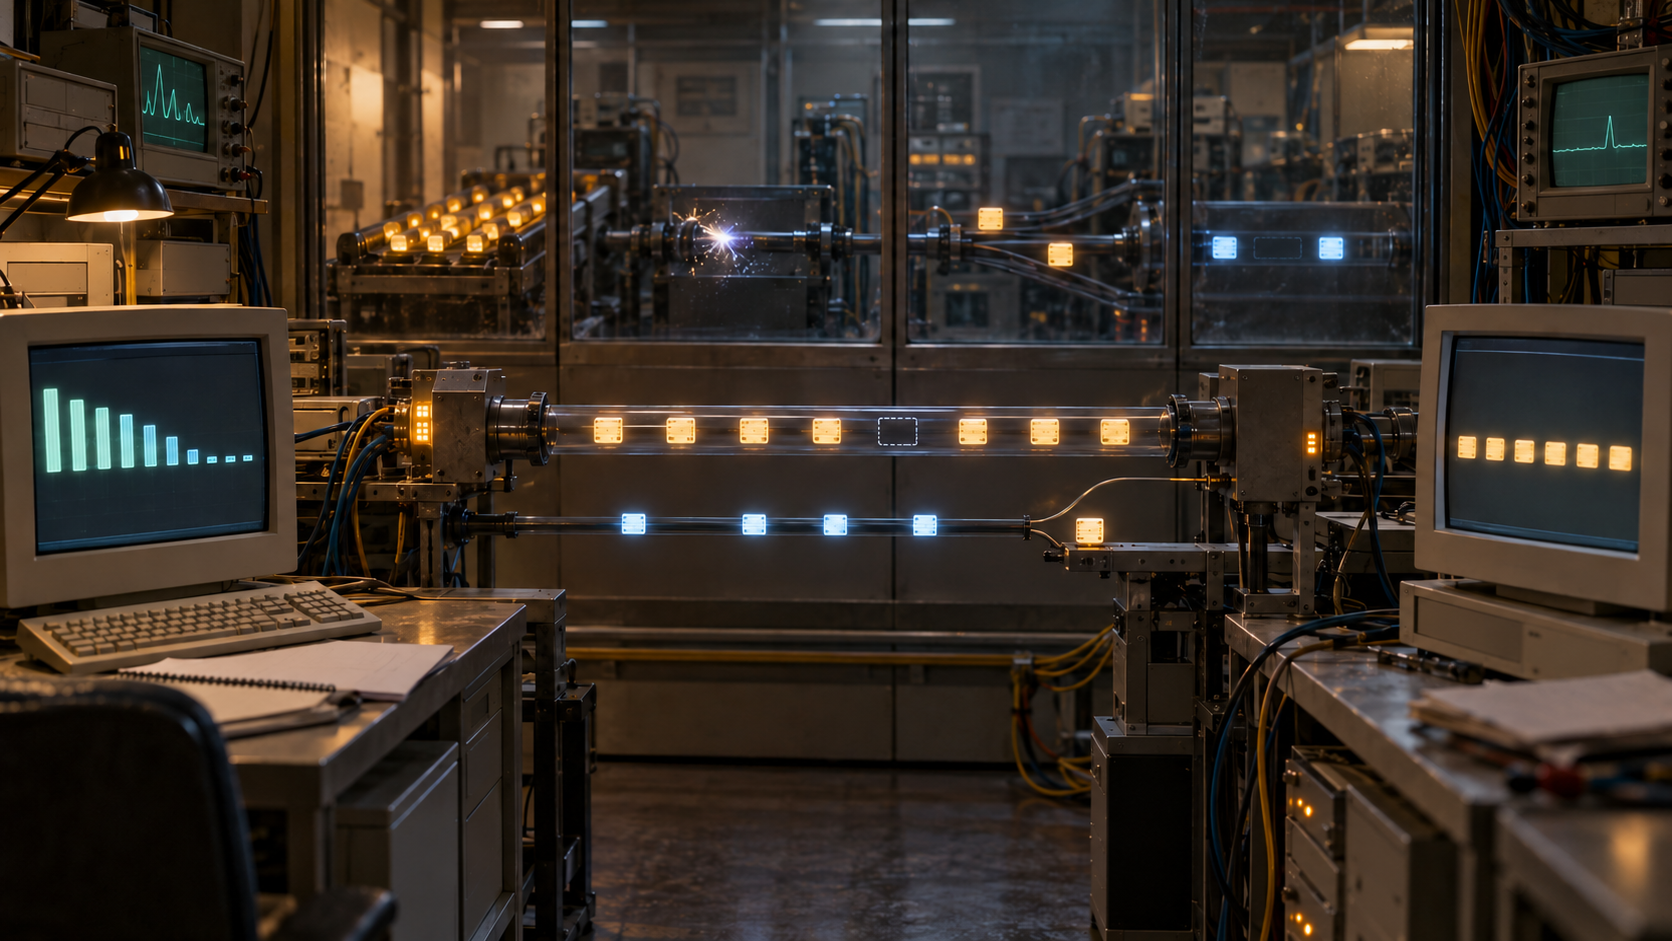
TCP beobachtete nicht gleichzeitig Funksymbole, Routerwarteschlangen und den Zustand einer Anwendung. Sein unmittelbares Signal war der Fortschritt der Bestätigungen. Blieb die nächste erwartete Sequenzposition stehen, obwohl spätere Daten beim Empfänger eintrafen, war eine Lücke sichtbar. Zu dieser Lücke lieferte das Netz normalerweise keinen verlässlichen Befund.
Ein Router konnte ein Datagramm wegen einer vollen Warteschlange verwerfen. Eine Funkstrecke konnte einen Rahmen auch nach lokalen Wiederholungen nicht retten. Eine Link-Layer-Reparatur konnte ein Paket so lange verzögern, dass jüngere Pakete es überholten. Ein Routenwechsel konnte die Reihenfolge verändern. Auf dem Rückweg konnte statt der Daten das ACK verschwinden. Mehrere Geschichten endeten beim Sender im gleichen Vokabular aus Stille, Wiederholung und Zeitüberschreitung.
RFC 3155 gab nicht vor, dass die damals untersuchten Endpunktheuristiken diese Fälle zuverlässig klassifizierten. Im Gegenteil: Die Trennung von Stauverlust und Korruptionsverlust blieb unzuverlässig. Genau dieser negative Befund ist historisch entscheidend. TCP musste handeln, bevor es wusste, was geschehen war.
Die Deutung von Verlust als Stau hatte das Internet stabilisiert, weil sie in der Umgebung, in der die Algorithmen gereift waren, oft eine produktive Annäherung darstellte. Satellitenstrecken, terrestrische Funknetze und andere unvollkommene Medien machten jedoch Restfehler sichtbarer. Ein Beobachtungszeichen bekam mehrere mögliche physische Autoren.
Der vorsichtige Irrtum schützte die gemeinsame Ressource
Wurde ein Übertragungsfehler als Stau behandelt, reduzierte der Sender sein Congestion Window, obwohl der Pfad möglicherweise noch Kapazität hatte. Die Verbindung wuchs anschließend langsam wieder an, während die eigentliche Störung im Medium fortbestand. Auf langen Pfaden oder bei Fehlerbursts konnte diese Fehlzuordnung erheblich kosten.
Die umgekehrte Fehlentscheidung war gefährlicher. Wer echten Stau als harmlose Korruption abtat und unvermindert sendete, vergrößerte die Warteschlange, erzeugte weitere Verluste und belastete andere Flüsse am Engpass. RFC 3155 hielt deshalb an einer Asymmetrie fest: Ohne vertrauenswürdige Rückmeldung hatte die Vermeidung von Überlastung Vorrang vor einer möglichst aggressiven Reparatur vermeintlicher Bitfehler.
Das war keine physikalische Behauptung, jede verlorene Einheit sei durch Stau verschwunden. Es war eine Kontrollregel für unvollständiges Wissen. Aus einer später beobachteten Fensterreduktion auf einen tatsächlich überfüllten Router zu schließen, würde den Schutzmechanismus mit einem Messinstrument verwechseln.
Auch ein gleichzeitig erhöhter Funkfehlerzähler reicht nicht allein. Er stärkt eine Hypothese, muss aber mit Richtung, Fluss, Sequenzbereich und synchronisierter Zeit verbunden werden. Nähe auf einer Zeitachse ist noch keine vollständige Zuordnung.
Die Reno-Formel prüfte eine Grenze, nicht den Tatort
RFC 3155 führte eine angenäherte Antwortfunktion für TCP Reno an. Sie setzte Sendrate, Segmentgröße, Ende-zu-Ende-RTT, Retransmission Timeout und stationäre Paketverlustwahrscheinlichkeit zueinander in Beziehung. Damit ließ sich eine praktische Vorfrage stellen: Hält die TCP-Reaktion die Verbindung bei der gemessenen Verlustrate bereits unter der Linkkapazität?
Die Eingaben durften nicht ihre Bedeutung verlieren. RTT bezeichnete den gesamten Pfad und nicht bloß die verdächtige Strecke. Der RTO hatte eigene Dynamik; Max(1.0, 4*RTT) war nur eine vereinfachende Einsetzung. Ein über ein langes Intervall gemittelter Verlust konnte Bursts verbergen, obwohl mehrere Lücken im selben Fenster gerade die schwierigen Fälle bildeten.
Lag die prognostizierte Rate über der physikalischen Linkrate, konnte eine bessere TCP-Wiederherstellung das Medium nicht schneller machen. Lag sie darunter und zeigte die Untersuchung relevante Restfehler, konnten Verbesserungen an den Endpunkten helfen, vorhandene Kapazität auszuschöpfen.
Die Rechnung zeigte weder auf einen bestimmten Router noch auf ein beschädigtes Bit. Sie garantierte auch nicht die errechnete Rate. Sie war ein Screening unter Annahmen, Messwerten und Implementierungsbedingungen — kein Kausalitätsdetektor.
Drei doppelte ACKs ersparten Wartezeit, nicht Ungewissheit
Erhielt der Empfänger Daten jenseits einer Lücke, bestätigte er erneut das nächste noch erwartete Byte. Nach drei doppelten ACKs konnte der Sender annehmen, dass wahrscheinlich ein Segment fehlte, während jüngere Daten weiterhin ankamen. Fast Retransmit sandte den fehlenden Bereich dann erneut, ohne den vollen Timer abzuwarten.
Fast Recovery erhielt mehr Vorwärtsbewegung als ein Timeout. Das Congestion Window wurde halbiert, doch der Sender musste nicht zwingend beim Ein-Segment-Anfang von Slow Start beginnen. Die doppelten Bestätigungen belegten, dass wenigstens ein Teil des Verkehrs den Pfad noch durchquerte, und ermöglichten eine weniger harte Reparatur.
Sie beschrieben nicht, was dem fehlenden Segment zugestoßen war. IP konnte Pakete umordnen, der Link-Layer einen Rahmen verspätet zustellen, eine Route wechseln oder eine Warteschlange verwerfen. Die wiederholte Erwartungsposition des Empfängers war Ankunftsevidenz und kein Sensor am Ort des Verlustes.
Wiederholte Ereignisse konnten in die von RFC 3155 beschriebene Abwärtsspirale führen. Trat ein weiterer Verlust ein, bevor additive increase das alte Fenster wiederhergestellt hatte, halbierte der nächste Schritt bereits einen kleineren Wert. Unter vier Segmenten fehlte möglicherweise sogar genug nachfolgender Verkehr, um die drei doppelten ACKs für Fast Retransmit auszulösen.
Ein kleines Fenster beschuldigte den Link trotzdem nicht allein. Kurze HTTP-Transfers schlossen trainierte Verbindungen und öffneten neue in Slow Start. Eine Anwendungsentscheidung konnte daher in der Fensterkurve wie ein Netzproblem aussehen. Beide Ebenen mussten gemeinsam geprüft werden.
SACK kartierte empfangene Blöcke, nicht den Urheber der Lücke
Ein kumulatives ACK nennt das nächste noch fehlende Byte der zusammenhängenden Folge. Liegen mehrere empfangene Bereiche hinter verschiedenen Lücken, ist diese eine Grenze unzureichend. Selective Acknowledgement erlaubte dem Empfänger, vorhandene Blöcke zu melden, sodass der Sender mehrere Verluste gezielt reparieren konnte.
RFC 3155 empfahl SACK zusammen mit der Duplicate-SACK-Erweiterung aus RFC 2883. D-SACK lieferte Hinweise auf doppelte Daten und half bei der Untersuchung von Umordnung, ACK-Verlust, Replikation und voreiliger Wiederholung. Auf Pfaden mit hoher Latenz oder mehreren Verlusten in einem großen Fenster sparte diese reichere Empfangsquittung zusätzliche Runden.
Die Semantik blieb auf Ankunft beschränkt. Eine SACK-Scorecard konnte zeigen, dass Bereiche vor und nach einer Lücke vorhanden waren. Sie leitete die Wiederholung an, konnte aber nicht feststellen, ob ein überfüllter Router, ein fehlerhaftes Medium oder ein anderer Mechanismus den fehlenden Bereich erzeugt hatte.
Wo SACK nicht an beiden Endpunkten möglich war, behandelte NewReno partielle Bestätigungen und Mehrfachverluste besser als das ältere Verhalten. Limited Transmit, damals noch ein zu evaluierender Standards-Track-Ansatz, konnte zusätzliche Daten senden, damit ein kleines Fenster überhaupt die nötigen doppelten ACKs hervorbrachte.
Jeder Mechanismus veränderte die Reparaturoberfläche. Keiner hob die Sicherheitspflicht der Staukontrolle auf. Eine schnellere Wiederherstellung war kein neues Wissen über die Ursache.
Eine kleinere MTU änderte das Training, nicht die Zuverlässigkeit
Fehleranfällige Links verwendeten häufig kleine MTUs. Weil TCP das Fenster in Segmenten vergrößerte, konnte eine kleinere Segmentgröße das Wachstum der gleichzeitig übertragenen Bytezahl verlangsamen. Die Verkleinerung machte den Link jedoch nicht von selbst zuverlässiger.
Path MTU Discovery half, Fragmentierung zu vermeiden und die größte vom Pfad unterstützte Paketgröße zu nutzen. Gegenüber unnötig kleinen Paketen konnte das das Fenster in Byte schneller öffnen. Bis zum Bandwidth-Delay Product waren dennoch mehrere Umläufe nötig.
Dieser Mechanismus unterschied sich von der Linkbelegung aus RFC 3150. Dort ging es darum, wie lange ein einzelnes Paket einen langsamen Link beansprucht und andere Pakete warten lässt. RFC 3155 fragte, wie Restfehler und mehrdeutige Verlustsignale einen TCP-Sender unter nutzbarer Kapazität hielten.
Beide Geschichten zu „kleinere Pakete sind auf schlechten Links besser“ zu verschmelzen, würde ihre Bedingungen löschen. Paketgröße verändert Serialisierungszeit, Headeranteil, Fragmentierungsrisiko, Segmente pro Fenster und Fehlerexposition auf verschiedenen Wegen. Ohne zugehörigen Beleg gibt es keine allgemeine Empfehlung.
Ende-zu-Ende erhielt die Verschlüsselung und erbte Blindstellen
RFC 3155 konzentrierte sich auf Verfahren, die kein TCP-bewusstes Gerät im Pfad voraussetzten. Dadurch blieb die Ende-zu-Ende-Funktion erhalten, und die Empfehlungen konnten durch Ende-zu-Ende-IPsec hindurch gelten. Zugleich konnten die Endpunkte lokale Ereignisse im Inneren des Pfades nicht vollständig sehen.
Performance Enhancing Proxies konnten nahe einer Technikgrenze stehen und lokales Wissen nutzen. Die RFC nannte jedoch die Kosten: ein dritter Fehlerpunkt, gebrochenes Fate Sharing, schwächere Ende-zu-Ende-Diagnose, Konflikte mit IPsec, Zustandsübertragung bei Mobilität, Abhängigkeit von symmetrischem Routing, Skalierungslast und mögliche Intransparenz bei QoS. Nicht jeder Proxy trug jedes Problem, doch der Tausch war grundlegend.
Es ging nicht um tugendhafte Endpunkte gegen böse Vermittler, sondern um eine Kontrollgrenze. Ein Vermittler gewann Sicht, indem er Zustand besaß und am Transport teilnahm. Die Endpunkte bewahrten gemeinsames Schicksal und Verschlüsselungskompatibilität, blieben dafür gegenüber lokalen Ursachen blind. RFC 3135 besitzt die umfassendere Proxy-Geschichte; RFC 3155 nutzt sie als Grenze ihrer Empfehlung.
ECN benannte Stau und schwieg über Übertragungsfehler
Explicit Congestion Notification verschob einen Teil der Stauinformation von der Verlustinferenz zu einer Markierung vor dem Verwerfen. Unterstützten Pfad und Endpunkte das Verfahren, konnte ein markiertes Paket dem Sender tatsächlich vorhandene Überlastung mitteilen.
RFC 3155 warnte davor, die Semantik umzudrehen. ECN war keine explizite Fehlermeldung für Übertragungsschäden. Ein unmarkierter Verlust bewies deshalb keine Korruption. Das Paket konnte verschwinden, bevor sein markierter Header ankam; ein beschädigter Header konnte sogar verhindern, den richtigen Empfänger einer Fehlermeldung zu bestimmen.
Explizite Benachrichtigung über Übertragungsfehler galt als nützliche Forschungsrichtung, möglicherweise leichter in der Nähe eines First-Hop-Proxys. Die RFC definierte sie nicht. Aus dem Fehlen eines Signals durfte kein anderes Signal erfunden werden.
Empfehlungen und Forschung standen in getrennten Spalten
Die unmittelbaren Empfehlungen blieben nüchtern: Slow Start und Congestion Avoidance beibehalten, Fast Retransmit und Fast Recovery implementieren, SACK samt D-SACK verwenden und bei fehlender beidseitiger SACK-Unterstützung NewReno für Mehrfachverluste einsetzen.
Andere Ideen waren noch zu prüfen. Verzögerte doppelte ACKs könnten der Link-Layer-Reparatur Zeit geben, doch ein sicherer Wert ließ sich nicht für beliebige Topologien festlegen. Pacing und Steuerung der ACK-Rate konnten Bursts mindern. Appropriate Byte Counting band das Fensterwachstum an bestätigte Bytes, konnte nach verlorenen ACKs aber größere Sendebursts auslösen. Limited Transmit brauchte weitere Erfahrung.
Auch Anwendungen bestimmten das Ergebnis. Persistente HTTP-Verbindungen konnten ein trainiertes Fenster erhalten. Gemeinsam genutzte Stauinformation nach RFC 2140 und im Congestion Manager vermied, dass jede kurze Verbindung den Pfad wieder völlig ohne Vorgeschichte behandelte.
Ein Punkt unter „weitere Forschung“ ist kein Einsatzbeleg. Ein späterer Standard beweist keine Implementierung im Jahr 2001. Eine von beiden Endpunkten angebotene TCP-Option beweist noch nicht, dass der laufende Sender sie im untersuchten Ereignis korrekt nutzte.
Die geschlossene Lücke eröffnete die nächste Beweisfrage
TCP verspricht einen geordneten Byte-Strom. Hinter einer Lücke eingetroffene Bytes können im Empfänger warten, aber nicht an der fehlenden Stelle vorbei ausgeliefert werden. Füllt eine Wiederholung den Bereich, kann die Zusammensetzung voranschreiten. Das ist ein überprüfbarer Erfolg der Transportschicht.
Der Erfolg benennt die Ursache nicht rückwirkend. Er beweist auch keinen rechtzeitigen Anwendungserfolg. Eine Transaktion kann nach ihrer Frist enden, eine Interaktion nach Aufgabe durch den Nutzer genesen, und ein großer Transfer kann abschließen, obwohl er lange weit unter der verfügbaren Kapazität lief.
Eine dauerhafte Prüfung erhält deshalb Pfad- und Anwendungskontext; RTT, RTO, MSS, Path MTU, Fenster und ACK-Muster; Sequenzlücken und Timeouts; Warteschlangen- und ECN-Evidenz; Linkfehler, lokale Wiederholungen und Umordnung; den gewählten Wiederherstellungsweg; Retransmissions- und Fensterverlauf; SACK/D-SACK-Zustand; Zusammensetzung sowie Abschlusszeit und Ergebnis der Anwendung.
Die bleibende Lehre aus RFC 3155 lautet nicht, TCP hätte sich mit dem Abbremsen geirrt. Eine sichere Kontrollentscheidung kann für das gemeinsame Netz richtig sein, obwohl ihre Diagnose unvollständig bleibt. Der Sender sah Verlust und handelte vorsichtig. Die Beweise mussten weiterhin klären, wer die Abwesenheit verursacht hatte und ob die Reparatur rechtzeitig wirkte.
Sources
- RFC 3155 text
- RFC 3155 record
- RFC 3155 HTML
- RFC 3155 document history
- RFC 793 — Transmission Control Protocol
- RFC 1122 — Requirements for Internet Hosts
- RFC 1191 — Path MTU Discovery
- RFC 1323 — TCP Extensions for High Performance
- RFC 2018 — TCP Selective Acknowledgment Options
- RFC 2140 — TCP Control Block Interdependence
- RFC 2481 — Explicit Congestion Notification
- RFC 2488 — Enhancing TCP Over Satellite Channels
- RFC 2581 — TCP Congestion Control
- RFC 2582 — The NewReno Modification
- RFC 2861 — TCP Congestion Window Validation
- RFC 2883 — An Extension to the Selective Acknowledgement Option
- RFC 3042 — Enhancing TCP's Loss Recovery Using Limited Transmit
- RFC 3124 — The Congestion Manager
- RFC 3135 — Performance Enhancing Proxies Intended to Mitigate Link-Related Degradations
- Running-Code Primacy
- On Reality Layers
- Minimum Initial Specification
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten