
Thema
Nachweise zu Netzwerkressourcen
Innerhalb der Facette Thema verbindet die Themenanalyse Nachweise zu Netzwerkressourcen Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.
Berichte
Sechs Protokolle sind da. LACNICs Entscheidungsweg fehlt
LACNICs Verwaltungsratsseite für 2026 verzeichnet sechs Sitzungen und verlinkt sechs genehmigte Protokolle. Daneben bleibt die Spalte `Summary of activities` in allen sechs Zeilen leer. Nicht das Archiv fehlt, sondern die Verbindung zwischen einer konkreten Frage und der Stelle…
Fallakte
Der erste Endpunkt war bevorzugt – und dennoch nie zulässig
Ein HTTPS-Record kann ein Ziel an die erste Stelle setzen, das ein Client trotzdem verwerfen muss. SVCB lässt DNS begrenzte Verbindungspläne veröffentlichen; Kompatibilität, Dienstidentität und ausgeführte Verbindung bleiben eigene Beweise.

IETF
Job Snijders und die Checkliste, die Bytes statt Wahrheit signierte
Ein unverändertes Dokument kann falsch sein, und ein für IP-Ressourcen autorisierter Schlüssel kann einer Person ohne Vertretungsmacht gehören. Die RPKI Signed Checklist von Job Snijders und seinen Mitautoren hält diese Unterschiede offen. Sie beweist eine enge Verbindung…
Geschichte
Der Name, den die Nachricht selbst prägen musste: Message-ID ohne zentrales Register
Ein Relay ergänzt ein Spurenfeld und verändert damit die Bytes, nicht aber die Nachricht. Ein Autor überarbeitet einen Satz und kann trotz fast gleichen Textes eine neue Version schaffen. `Message-ID` benannte diese semantische Grenze und ließ Antworten sowie verteilte…

Geschichte
Der Vermittler durfte Regeln anwenden, aber nicht alles ändern
Ein RADIUS-Proxy war kein bloßer Paketbote. Er konnte lokale Richtlinien durchsetzen und dabei bestimmte Attribute verändern. Gerade deshalb ist die Grenze interessant, die das Protokoll um fremde Zustandsdaten zog: Proxy-State musste erhalten bleiben, ohne dass jeder Vermittler…

Berichte
ARINs 75-Prozent-Schwelle hängt von einem veränderlichen Plan ab
Sechzig zugeteilte oder weiterzugeteilte Präfixeinheiten sind 75 Prozent eines Plans mit achtzig Einheiten. Enthält die nächste Fassung hundert, sind dieselben sechzig nur noch 60 Prozent. Im beobachteten Bestand hat sich nichts verändert; bewegt hat sich der Nenner. Genau diesen…
Fallakte
Das Netz benannte eine Provisioning Domain. Den Pfad wählte es nicht.
Eine Provisioning Domain hält Adresse, DNS und Router eines Netzkontexts zusammen. Ihr Name schafft eine belastbare Grenze, aber aus einer Router Advertisement wird dadurch noch keine Verbindungsanweisung.
Fallakte
Zwei veraltete Halblinks ergaben eine überzeugende ganze Verbindung
Der physische Link war unterbrochen, doch zwei BGP-LS-Producer hielten jeweils die entgegengesetzte Hälfte fest. Der Consumer fügte beide Fragmente zusammen, der Controller berechnete darüber einen Pfad und die Automation setzte ihn um. Redundanz hatte nicht zwei aktuelle…

Berichte
APNIC: Ein erster IPv6-PI-Antrag hat keine frühere Zuteilung
`prop-175-v001` will einen eigentümlichen Umweg beseitigen: erst ein `/48` zuteilen, die Einführung abwarten, den Antragsteller zurückkehren lassen, einen weitgehend gleichen Netzplan erneut entgegennehmen und einen von Anfang an bekannten Bedarf ein zweites Mal prüfen. Die…

Geschichte
Eine erneuerte Reservierung war noch keine geprüfte
RSVP konnte bekannten Zustand mit kurzen Kennungen auffrischen, statt seine vollständige Beschreibung immer wieder zu senden. Das sparte wiederkehrende Arbeit. Es änderte aber auch, welche Fehler eine Auffrischung überhaupt sichtbar machen konnte: Ein vorhandener Eintrag musste…

Geschichte
Die Antwort, die SMTP nicht teilen konnte: Wie LMTP lokal pro Empfänger zustellte
Eine Nachricht kann an der lokalen Zustellgrenze mehrere Wahrheiten erzeugen. Ein Postfach nimmt sie an, ein anderes ist vorübergehend voll. SMTP kennt nach den Daten nur ein Ergebnis für die ganze Transaktion. LMTP machte daraus eine geordnete Folge und ließ die offene Arbeit in…
Berichte
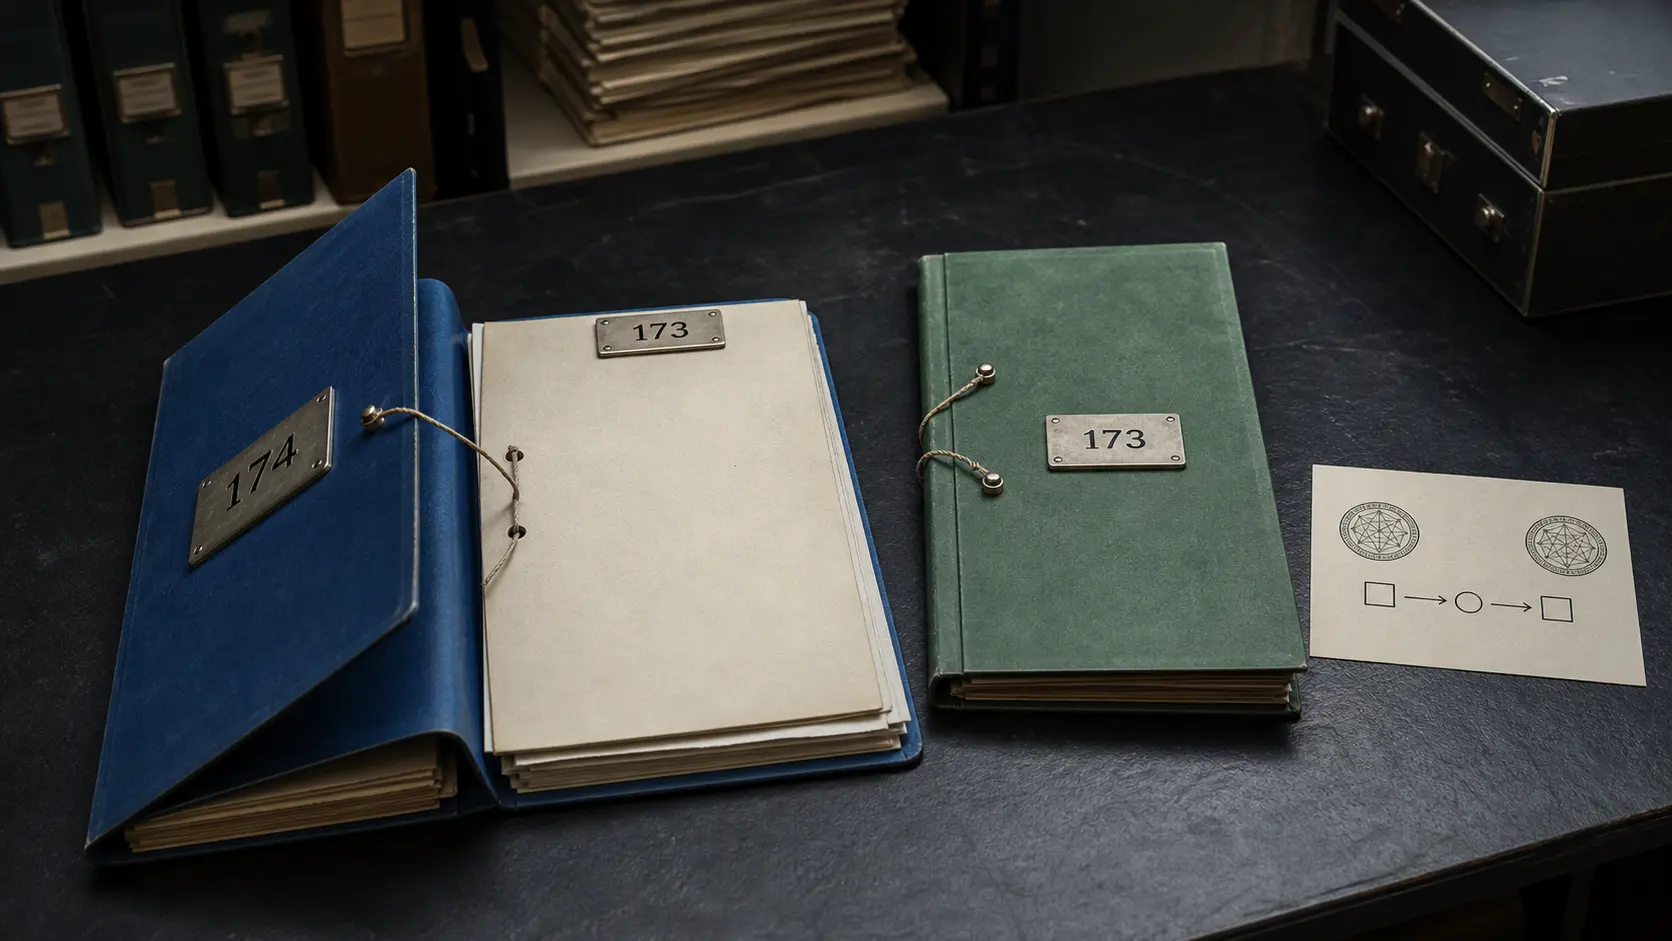
Die doppelte Nummer: APNICs offene Identitätsfrage zwischen `prop-174` und `prop-173`
`prop-174: Align implementation of Prop-125 in APNIC Policy (APNIC-127)` `prop-173: Align implementation of Prop-125 in APNIC Policy (APNIC-127)`

Geschichte
Die Erneuerung begann mit einem Rückruf
Wenn nach FORCERENEW keine Anfrage kam, blieb dem DHCP-Server nur ein begrenzter Wiederholungsversuch. Schon dieser unscheinbare Fehlerfall zeigt: Eine Benachrichtigung konnte den nächsten Austausch anstoßen, aber weder dessen Abschluss noch eine sichere Umstellung garantieren.
Fallakte
Der Präfix war da. Im Rückweg fehlte die Nachfrage
Ein neuer VRF kann den richtigen Import Route Target tragen, während die gültige VPN-Route am Ursprung bereitliegt und sämtliche BGP-Sitzungen Established melden. Trotzdem empfängt der Ziel-PE nichts. RFC 4684 macht sichtbar, warum: Zuerst muss das Interesse zum Ursprung wandern…
Fallakte
Die Child-Zone hat gesprochen. Wer macht den DS-Eintrag real?
Ein signiertes CDS/CDNSKEY-Paar beschreibt den gewünschten Vertrauenszustand der Child-Zone. Es schreibt nicht in die Parent-Zone. Sichere Automatisierung erkennt diese Grenze und belegt jeden Übergang separat.

Geschichte
Philip F. Smith und der Routing Report, der beobachten, aber nicht befehlen konnte
Eine BGP-Tabelle ist keine vollständige Landkarte des Internets. Sie zeigt die Auswahl eines Routers an einem bestimmten Ort. Philip F. Smith machte gerade diese Begrenzung produktiv: Seit 1999 schafft sein Routing Report eine dauerhafte öffentliche Messreihe zu Aggregation…

Berichte
Nach dem Portalstart beginnt die Policy-Abnahme
AFRINIC hat vier verschiedenartige Policy-Pfade an MyAFRINIC v2 gekoppelt; damit ein gemeinsamer Release nicht vier unterschiedliche Vollzugsbehauptungen ersetzt, braucht jeder Pfad seinen eigenen prüfbaren Abnahmenachweis.

Geschichte
Der Link, den der Ursprung entfernen lassen wollte: Warum HTTP 410 kein 404 war
Eine nicht erreichbare Seite ist zunächst nur eine Beobachtung. Erst wenn der Ursprung die Stilllegung kennt und für wahrscheinlich dauerhaft hält, wird daraus eine belastbare Aussage. HTTP 410 gab dieser Aussage eine gemeinsame Form, ohne fremde Links, Caches und Archive dem…

Geschichte
SCTP: Aufgeben ist keine Empfangsbestätigung
Eine aufgegebene Nachricht kann aus der Liste offener Übertragungen verschwinden, ohne je angekommen zu sein. Die partielle Zuverlässigkeit von SCTP erlaubte genau diese Entlastung — und musste deshalb festlegen, was der Sender daraus nicht ableiten durfte.
Fallakte
Null ist erst mit ihrem Feld ein Befund
In BGP kann die Zahl null einen gültigen ORIGIN-Code, eine verbotene AS-Identität oder eine RPKI-Erklärung gegen Routing bezeichnen. RFC 7607 verlangt deshalb keine pauschale Härte. Er ordnet jedem verbotenen Vorkommen die kleinste Einheit zu, die der Empfänger ablehnen muss.