
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Geschichte
Die IETF strich eine Verhaltensregel, die Neue abschrecken konnte
2014 aktualisierte die IETF nicht bloß einen Verhaltensleitfaden: Sie hielt fest, dass eine Warnung an Neue von der Teilnahme abhalten konnte, und entfernte sie.

Geschichte
Die DNS-MIBs kamen nie in den Einsatz. RFC 3197 machte daraus ihre Schlussfolgerung.
RFC 3197 ist eine seltene Rückschau auf ein Standardisierungsprojekt: Zwei DNS-Verwaltungs-MIBs seien nie eingesetzt worden, und darin liege eine Lehre über das Projekt, nicht über DNS selbst.
Geschichte
Die Zone war kritisch. Damit war sie keine ewige Aufgabe der Root-Server: RFC 3172
RFC 3172 verlangte für `.arpa` die operative Sorgfalt der DNS-Wurzel und beschrieb zugleich die gemeinsame Servernutzung als veränderlich. Gerade diese Kombination ist historisch aufschlussreich: Dauerhaft sein sollte die koordinierte Namensfunktion, nicht die Maschinenbelegung…

IETF
Wer darf für einen Client bürgen? OAuth trennt Empfehlung und Vertrauen
Ein Client-Publisher kann einen Attester benennen, aber dem Authorization Server keine Vertrauensentscheidung abnehmen. Der neue Entwurf macht diese Gewaltenteilung sichtbar – und zeigt, warum ein gelöschter Eintrag noch keinen beendeten Zugriff beweist.
Geschichte
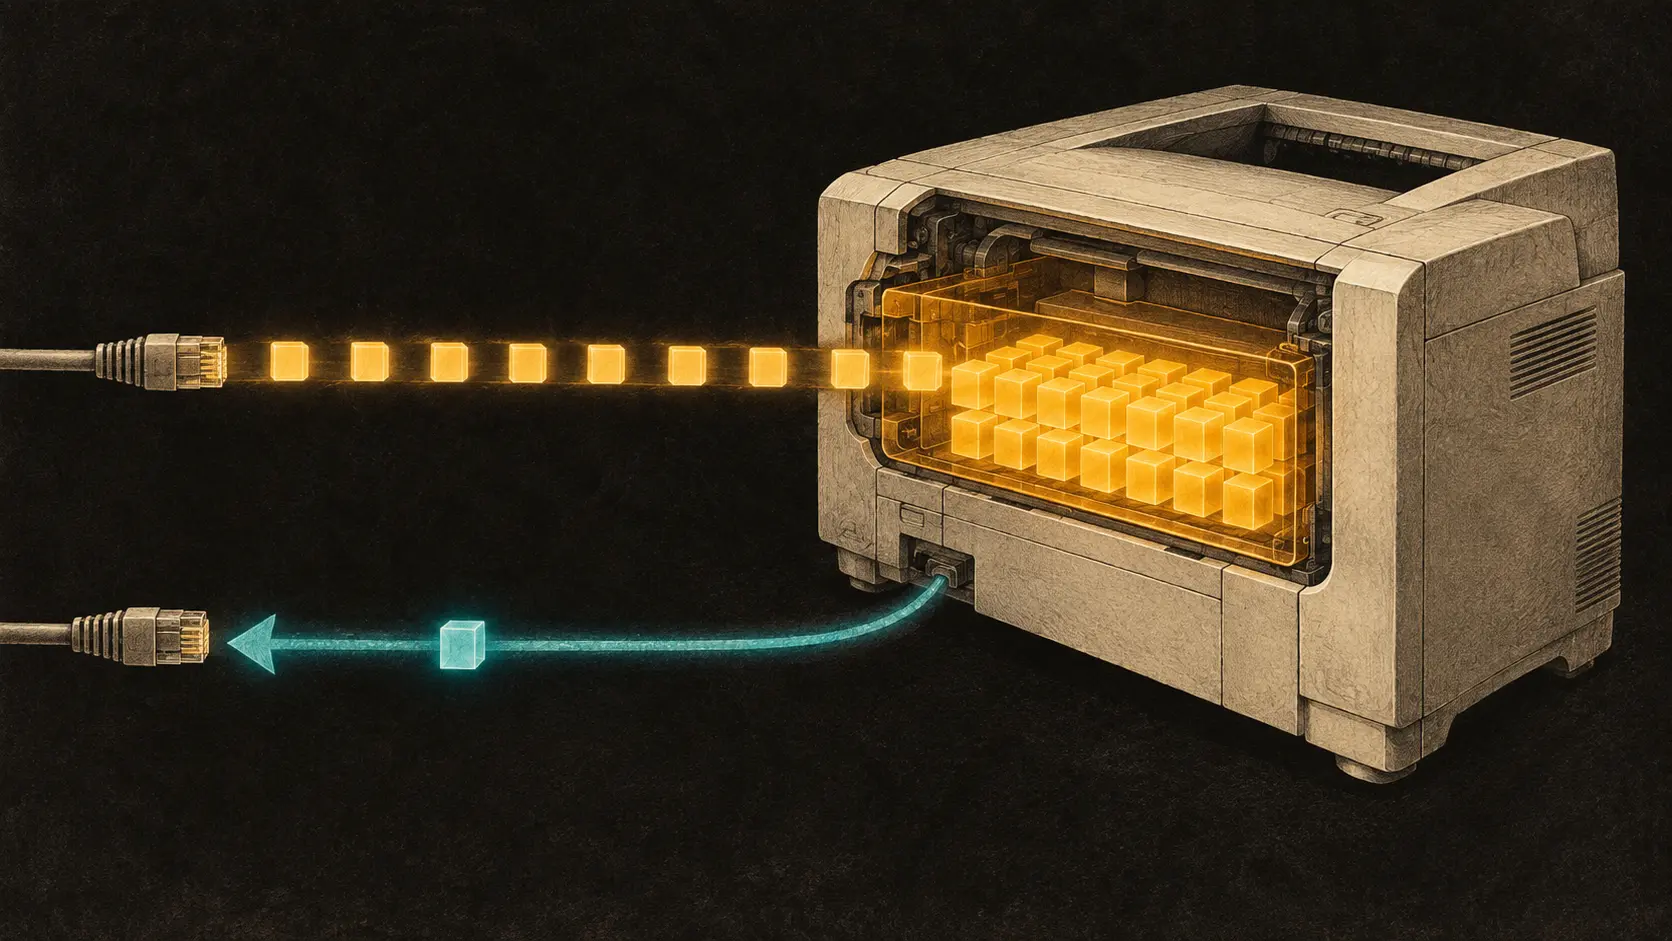
Der Drucker musste die gesamte Anfrage annehmen, bevor er antwortete: RFC 3196
Eine kurze Korrektur an einem älteren Druckleitfaden zog 2011 eine wichtige Grenze neu: Ein IPP-Drucker durfte nicht mehr der jeweiligen Implementierung überlassen, ob er seine endgültige Antwort schon während des noch laufenden Dokumentempfangs sendete.

Geschichte
Das Register vergab die Multicast-Adresse. Es musste trotzdem nach ihrer Nutzung fragen: RFC 3171
Eine unveränderte Tabellenzeile wirkt dauerhafter als die Anwendung hinter ihr. RFC 3171 machte daraus eine Aufsichtspflicht: Eine weltweit koordinierte IPv4-Multicast-Adresse war eine knappe Ausnahme, deren Begründung überprüfbar bleiben musste. Der Registereintrag koordinierte…

IETF
Das DNS veröffentlichte das Schema. Der Server musste noch über die Ausführung entscheiden.
Eine verteilte RRTYPE-Beschreibung kann Software-Releases vermeiden. Sie verlagert jedoch einen Teil der Implementierung in Daten, die ein Parser ausführt. Deshalb endet der Nachweis nicht bei einer gültigen Signatur, sondern erst bei reproduzierbaren Wire-Bytes, einer isolierten…

Geschichte
Eine BEEP-Bestätigung authentifiziert das Ereignis nicht: RFC 3195
RFC 3195 führte Syslog aus dem Best-Effort-Datagramm in einen zuverlässig und geordnet liefernden BEEP-Kanal über und ergänzte eine zweite Variante mit Antworten je Eintrag. Keine dieser Bestätigungen belegt Echtheit, dauerhafte Speicherung oder eine ausgelöste Maßnahme.
Geschichte
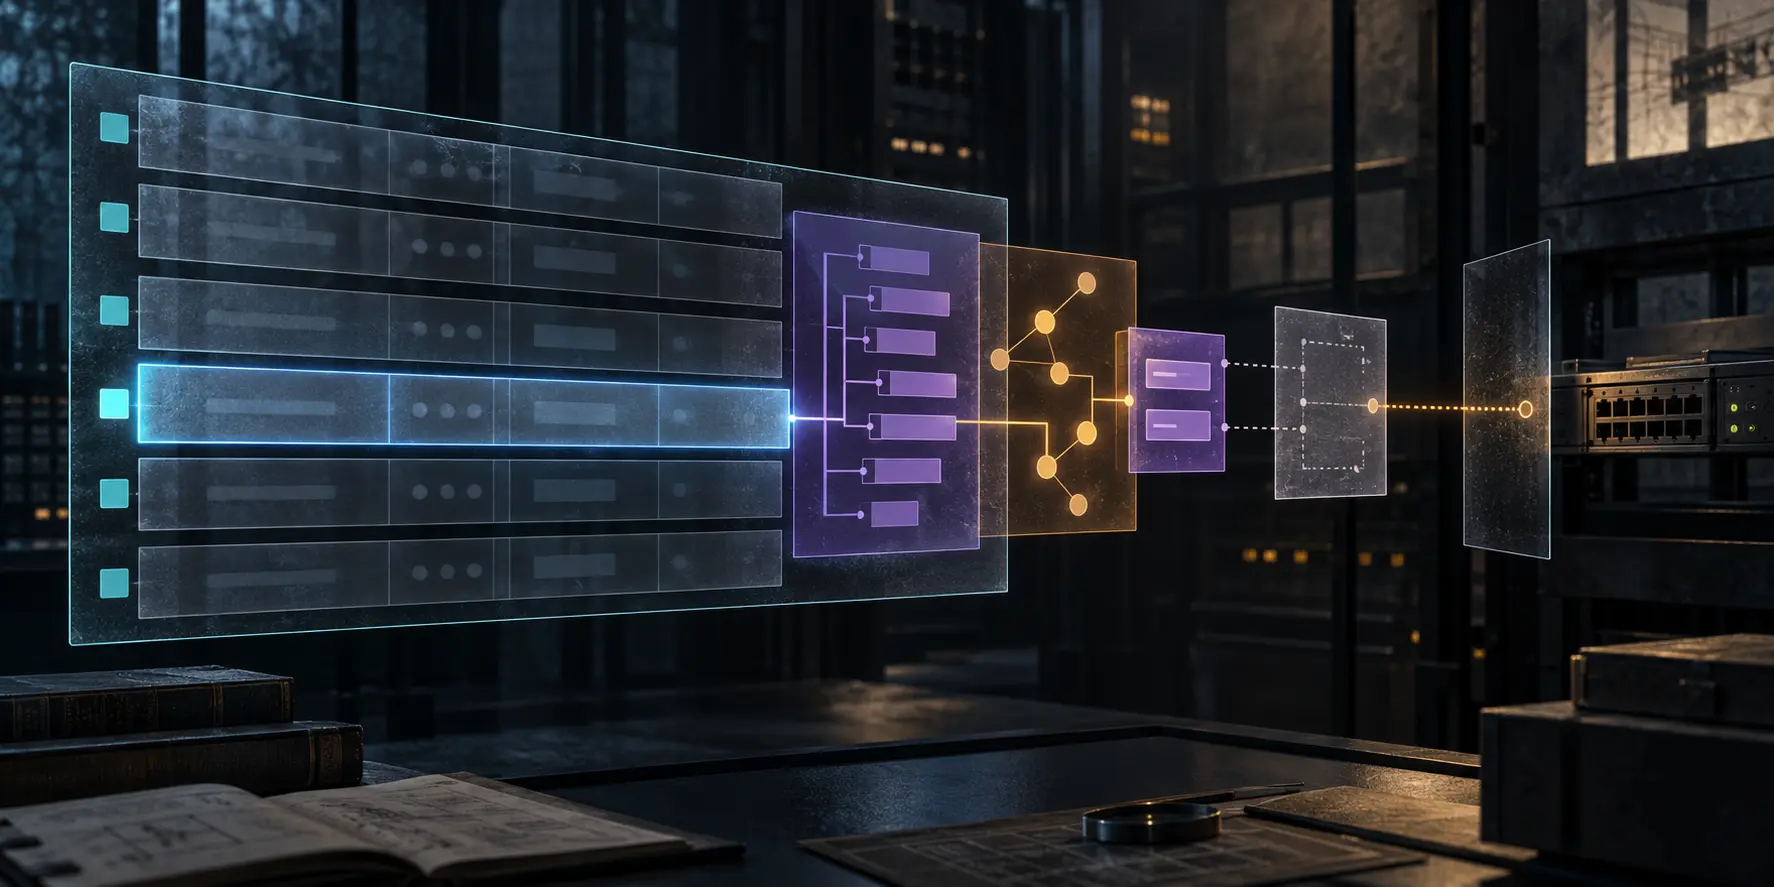
Der Index benannte die Policy-Zeile. Ihre Bedeutung erklärte er nicht: RFC 3159
Zwei Zeilen erreichen ein Gerät. Bedingung, Aktion und Verweise sind identisch, nur die Nummer ist verschieden. Sind es zwei Policies oder zwei adressierbare Datensätze mit demselben Inhalt? RFC 3159 legte fest, was die Nummer beantworten durfte: `InstanceId` identifizierte eine…

IETF
Der Controller setzte das Entropie-Label. Das Netz musste es noch benutzen.
Eine atomare PCEP-Aktualisierung kann vollständig korrekt sein und trotzdem keine Aussage darüber liefern, wie ein Paket tatsächlich weitergeleitet wurde. Revision 07 präzisiert, welche Positionen den alten Zustand ersetzen. Ob die Hardware sie programmiert, ein Transitknoten das…
Geschichte
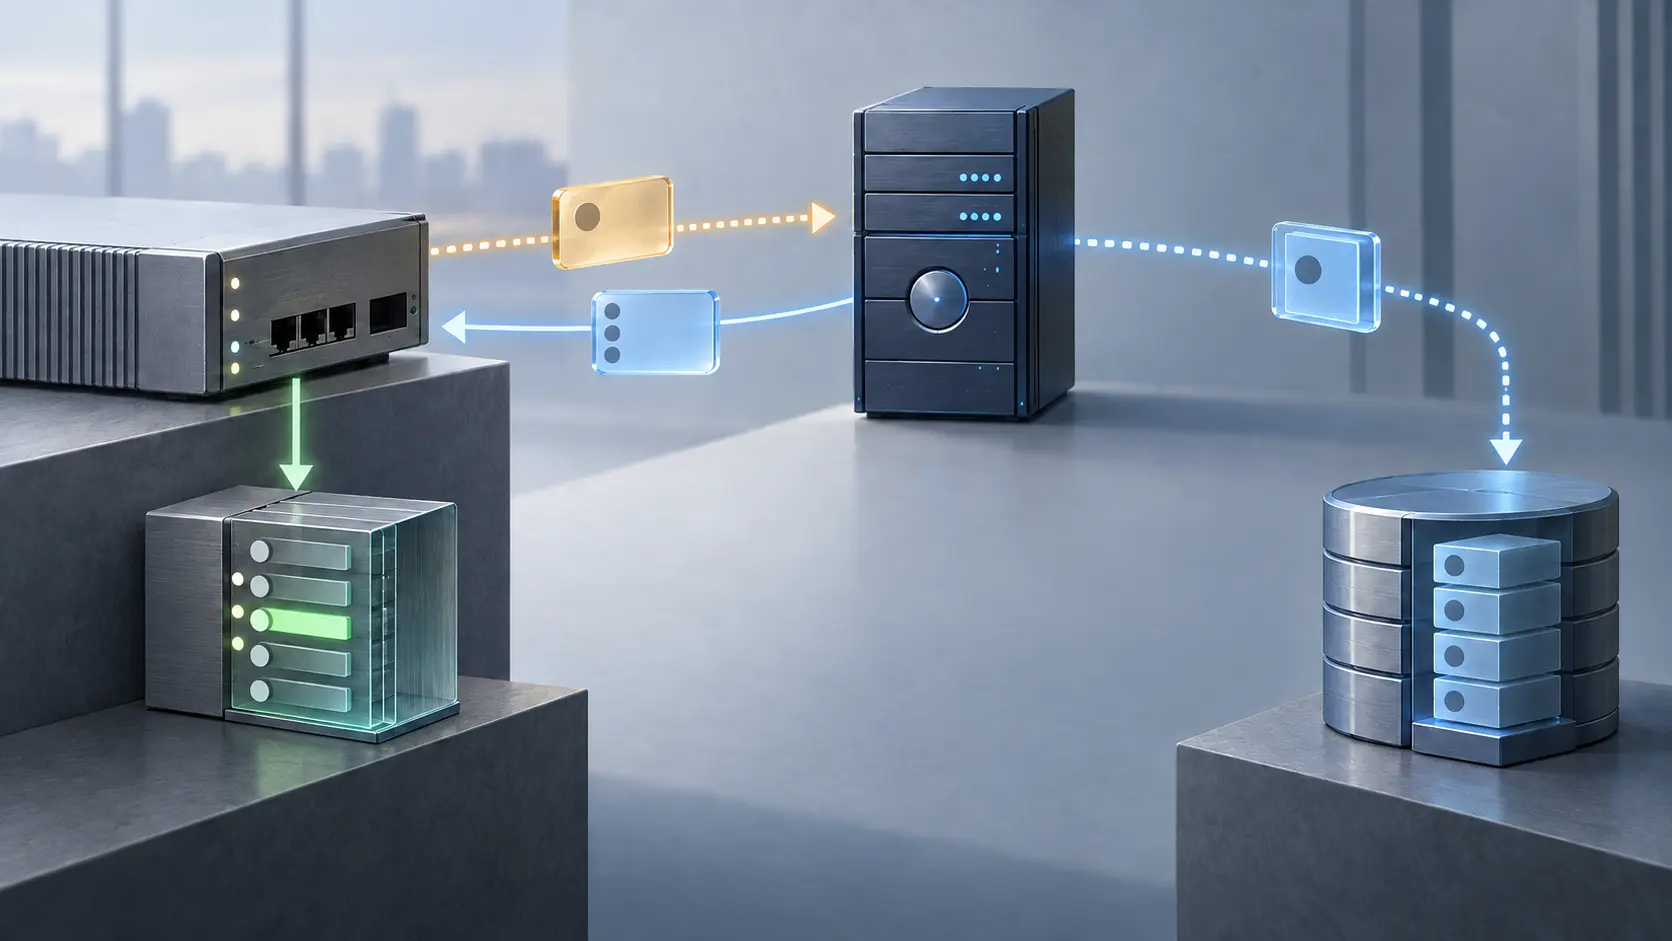
Der Server entschied. Der NAS musste noch handeln: RFC 3169
RFC 3169 trennte die Informationen des Zugangsgeräts, die Entscheidung über eine Freigabe und deren technische Umsetzung. Die 2001 veröffentlichte Kriterienliste belegt nicht, dass ein Netz die gesamte Kette tatsächlich abgeschlossen hat.

Geschichte
Der Übersetzer änderte die Pakete. Er musste auch die Berichte ändern: RFC 3158
Ein RTP-Übersetzer konnte die SSRC einer Quelle beibehalten und zugleich Kodierung, Paketaufteilung oder Zeitbasis verändern. Das Medium konnte funktionieren, während RTCP noch Bytes, Sequenzen und Verluste des alten Stroms meldete. RFC 3158 machte daraus eine prüfbare Pflicht…

IETF
Das Kind-Token war gültig. Die Kette musste es dennoch autorisieren.
Eine korrekte Signatur ist in einer delegierten OAuth-Kette nur ein Beleg über einen Schlüssel. Nutzbare Befugnis entsteht erst, wenn die vertrauenswürdige Wurzel, jede Übergabe, jede Verengung, der aktuelle Status und die lokale Entscheidung des Ressourcenservers dieselbe…

Geschichte
Im RFC stand noch „Standards Track“. Im Register steht Historic: RFC 3167
Ein archivierter Text bewahrt die Formulierung seiner Veröffentlichung; sein Registereintrag kann später einen anderen Stand zeigen. Der im RFC 3167 dokumentierte Antrag zur Umstufung des RFC 1745 macht sichtbar, warum Veröffentlichung, Antrag und heutige Klassifikation getrennte…

Geschichte
Der Server brauchte den Klartext nicht. Er kontrollierte dennoch die Verfügbarkeit: RFC 3157
Ein Verwahrer muss den Inhalt eines versiegelten Umschlags nicht kennen, um seine Rückgabe zu verweigern. RFC 3157 übertrug diese Trennung im August 2001 auf kryptografische Berechtigungsnachweise, die zwischen Rechnern, Telefonen und Routern beweglich werden sollten.…

IETF
Der Hersteller signierte die neuen Vertrauensanker. Der Liefer-Server blieb unauthentifiziert.
Ein Gerät kann ein herstellersigniertes CA-Paket annehmen, obwohl es den ausliefernden Server noch nicht prüfen kann. Sicher bleibt dieser Übergang nur, wenn Signatur, Alias, Aktualität, lokale Freigabe, neue Sitzung, Enrollment und Betriebsergebnis getrennte Belege behalten.

Geschichte
Der Junior durfte starten. Der Senior bestimmte Skript und Startknopf: RFC 3165
2001 machte das Script MIB entfernte Verwaltungsprogramme zu Objekten, die sich übertragen, beobachten und steuern ließen. Sein Notfallbeispiel zog eine folgenreiche Grenze: Junior-Bediener konnten einen vorbereiteten Startknopf betätigen; Senior-Bediener behielten das Recht, das…
Geschichte
Der Sender sah den Verlust, nicht seine Ursache: RFC 3155
Im August 2001 beschrieb RFC 3155 eine Grenze, die mitten durch die Verlässlichkeit von TCP verlief. Der Sender konnte erkennen, dass der Bestätigungsfortschritt abgerissen war. Er konnte aber nicht zuverlässig feststellen, ob eine volle Warteschlange, ein unberichtigter…

Geschichte
Das Relay ergänzte einen Header. Das Nachrichtenende konnte fehlen: RFC 3164
Im älteren BSD-syslog-Format konnte ein Relay eine Nachricht durch Zeitstempel und Hostnamen lesbarer machen. RFC 3164 begrenzte jedoch das gesamte Paket auf 1.024 Byte: Der neue Header konnte den Platz belegen, den der Ereignistext am Ende brauchte.
IETF
Die Domain erlaubte eine Frage, aber keine Handlung
`dialogue.txt` schlägt eine öffentliche Tür vor, an der ein unbekannter Mensch oder ein Softwaresystem anfragen darf. Entscheidend ist die Grenze dahinter: Auffinden ist kein Zutritt, Zustellung ist kein Gespräch, und selbst eine Antwort erteilt noch keine Befugnis, im Namen des…