
Inhaltstyp
Research
Innerhalb der Inhaltstyp-Facette bündelt die Research-Analyse BTW.MEDIA-Artikel, die dasselbe redaktionelle Format teilen, und hilft Lesern, Briefings, Profile, Risikohinweise, Marktanalysen und Ereignisberichte zu vergleichen, ohne verschiedene Evidenzarten zu vermischen. Die Seite erklärt, wie dieser Inhaltstyp Internetinfrastruktur-Ereignisse, Unternehmensbewegungen, Governance-Entscheidungen, Betriebssignale und öffentliche Evidenz auf der gesamten Website einordnet. Leser können vergleichen, welche Akteure oder Infrastruktursysteme am häufigsten vorkommen, wie die Quellenqualität die Interpretation verändert und ob das Material ein dauerhaftes Profil, ein zeitkritisches Ereignis, ein strategisches Marktsignal oder eine Governance-Entwicklung ist. Das Ergebnis ist eine nützliche Suchseite für Betreiber, Investoren, Kunden, Analysten und politische Interessengruppen, die die Konsequenz, den Zeitpunkt und die Evidenz hinter ähnlichen Artikelformaten verstehen müssen.

Geschichte
Der Name gelangte in RSVP. Die Autorität musste seine Bedeutung noch bestimmen: RFC 3182
Auf einem RSVP-Pfad konnte der Policy Locator eines Benutzers weitergereicht werden, während der Berechtigungsnachweis bereits die Identität des aktuellen Netzknotens bezeichnete. RFC 3182 machte damit eine unbequeme Wahrheit sichtbar: Das Subjekt, über das gesprochen wurde, und…

Geschichte
Eine geschützte Peer-Verbindung konnte dennoch nicht vertrauenswürdige MASC-Claims weitertragen: RFC 2909
MASC teilte Multicast-Adressraum in befristete, hierarchisch verschachtelte Claims. Der Sicherheitsabschnitt von 2000 benannte eine weitere Grenze: Der Schutz des nächsten Peers machte nicht jedes weitergeleitete Update vertrauenswürdig.
IETF
Der Controller schloss beide Richtungen ab. Unterbrechungsfreiheit war nicht bewiesen
Feingranulare optische Transporte lassen sich im Betrieb vergrößern oder verkleinern. Doch ein grüner Abschluss am Multi-Domain-Koordinator ist nur die Schlussfolgerung eines Controllers. Richtungen, Domänen, Arbeits- und Schutzpfade, Tributary Slots und Kundendaten behalten ihre…
Nordamerika-Rechenzentrum-Trends
96 Megawatt sind keine Google vorbehaltene Strommenge
Georgia Power verbindet einen geplanten Kernkraftwerks-Uprate mit Googles Anspruch auf Umweltattribute und stellt rund 900 Millionen US-Dollar an Kundenvorteilen in Aussicht. Ob daraus ein Vorteil für alle wird, entscheidet sich an Tarif, Kostenrechnung und Risikoverteilung…

Geschichte
Der neue Datenstrom gewann die Zulassung. Seine Verteidigungspriorität musste noch den nächsten Ankömmling überstehen: RFC 3181
Wenn Kapazität nicht für alle reicht, entscheidet nicht zwingend die Ankunftszeit. RFC 3181 erlaubte einem späteren Datenstrom, eine ältere Reservierung zu verdrängen. Aus diesem Sieg wurde jedoch kein ewiges Recht: Eine Priorität half beim Eintritt, eine andere verteidigte…

Berichte
APNIC führt den Ausfall von acht Diensten auf eine fehlgeleitete Load-Balancer-Entleerung zurück
APNIC zufolge wurde bei der Wartung eines Load-Balancer-Knotens der Schritt zum Abbau von Verbindungen versehentlich am anderen Knoten ausgeführt. Der Ausfall betraf acht Dienste. Die Mitteilung nennt 15 Minuten Dauer, obwohl zwischen den veröffentlichten Start- und Endzeiten 17…

Geschichte
Eine AS-Nummer, 256 Multicast-Adressen – und die Vier-Byte-Grenze
GLOP machte einen statischen Multicast-Block aus einer bereits vergebenen Netznummer berechenbar. Die Regel war einfach, aber das entliehene AS-Feld war nur zwei Byte breit.

IETF
Der Batch-Beweis war gültig. Wie viele Token sind wirklich im Bestand?
Privacy Pass kann mehrere Ausstellungen bündeln und Beweisarbeit amortisieren. Damit entsteht aber keine automatische Bestandsbuchhaltung. Zwischen gültigem Sammelbeweis, einzelnen Antworten, Finalisierung, dauerhaftem Speichern und späterer Einlösung liegen getrennte…

Geschichte
Die Laufzeit antwortete 231. Das Skript schuldete noch einen Abschlussbeleg: RFC 3179
Eine Steuerung kann eine korrekte Antwort geben, obwohl die Arbeit noch läuft. RFC 3179 machte diesen zeitlichen Abstand lesbar: Eine Nachricht bestätigte einen Laufzeitzustand, weitere Nachrichten meldeten Zwischenergebnisse oder Fehler, und erst ein späteres Ereignis markierte…

IETF
Der ACME-Auftrag nannte ein Profil. Das Zertifikat musste es trotzdem belegen.
ACME Profiles verankert die Auswahl einer Ausstellungsrichtlinie im Auftrag. Der String verbessert die Steuerung, ist aber kein Konformitätssiegel für Zertifikatsfelder, Rollout oder Akzeptanz durch Gegenstellen.

Geschichte
Das IPv6-/48 war ein Ausgangspunkt, kein Maß für jeden Standort
Das /48 verschwand nicht aus der Diskussion, weil IPv6-Adressen knapp wurden. Der Streit entstand, als aus einer einfachen Empfehlung Regeln für Endstandorte werden sollten, deren Netze und Wachstum sehr unterschiedlich ausfielen.

IETF
Die Signatur schützt den vCon – nicht die Wahrheit der Unterhaltung
Ein vCon kann Beteiligte, Dialog, Anhänge und Analyse über Systemgrenzen tragen. Seine Signatur bewahrt eine konkrete Fassung vor unbemerkter Änderung; sie entscheidet nicht, ob die Aufzeichnung vollständig, die Identität richtig, die Einwilligung aktuell oder der Unterzeichner…

Geschichte
Der Kern vergaß den Datenstrom. Die Ränder mussten seine Reservierung weiter belegen: RFC 3175
RFC 3175 wollte RSVP skalierbar machen, ohne den einzelnen Dienstwunsch aufzugeben. Viele Reservierungen durften einen gemeinsamen Block durchqueren, damit der Kern nicht jede Sitzung speichern musste. Der Block war jedoch kein Sammelbeweis: Je weniger der Kern wusste, desto…

Geschichte
Die IETF strich eine Verhaltensregel, die Neue abschrecken konnte
2014 aktualisierte die IETF nicht bloß einen Verhaltensleitfaden: Sie hielt fest, dass eine Warnung an Neue von der Teilnahme abhalten konnte, und entfernte sie.

Geschichte
Die DNS-MIBs kamen nie in den Einsatz. RFC 3197 machte daraus ihre Schlussfolgerung.
RFC 3197 ist eine seltene Rückschau auf ein Standardisierungsprojekt: Zwei DNS-Verwaltungs-MIBs seien nie eingesetzt worden, und darin liege eine Lehre über das Projekt, nicht über DNS selbst.
Geschichte
Die Zone war kritisch. Damit war sie keine ewige Aufgabe der Root-Server: RFC 3172
RFC 3172 verlangte für `.arpa` die operative Sorgfalt der DNS-Wurzel und beschrieb zugleich die gemeinsame Servernutzung als veränderlich. Gerade diese Kombination ist historisch aufschlussreich: Dauerhaft sein sollte die koordinierte Namensfunktion, nicht die Maschinenbelegung…

IETF
Wer darf für einen Client bürgen? OAuth trennt Empfehlung und Vertrauen
Ein Client-Publisher kann einen Attester benennen, aber dem Authorization Server keine Vertrauensentscheidung abnehmen. Der neue Entwurf macht diese Gewaltenteilung sichtbar – und zeigt, warum ein gelöschter Eintrag noch keinen beendeten Zugriff beweist.
Geschichte
Der Drucker musste die gesamte Anfrage annehmen, bevor er antwortete: RFC 3196
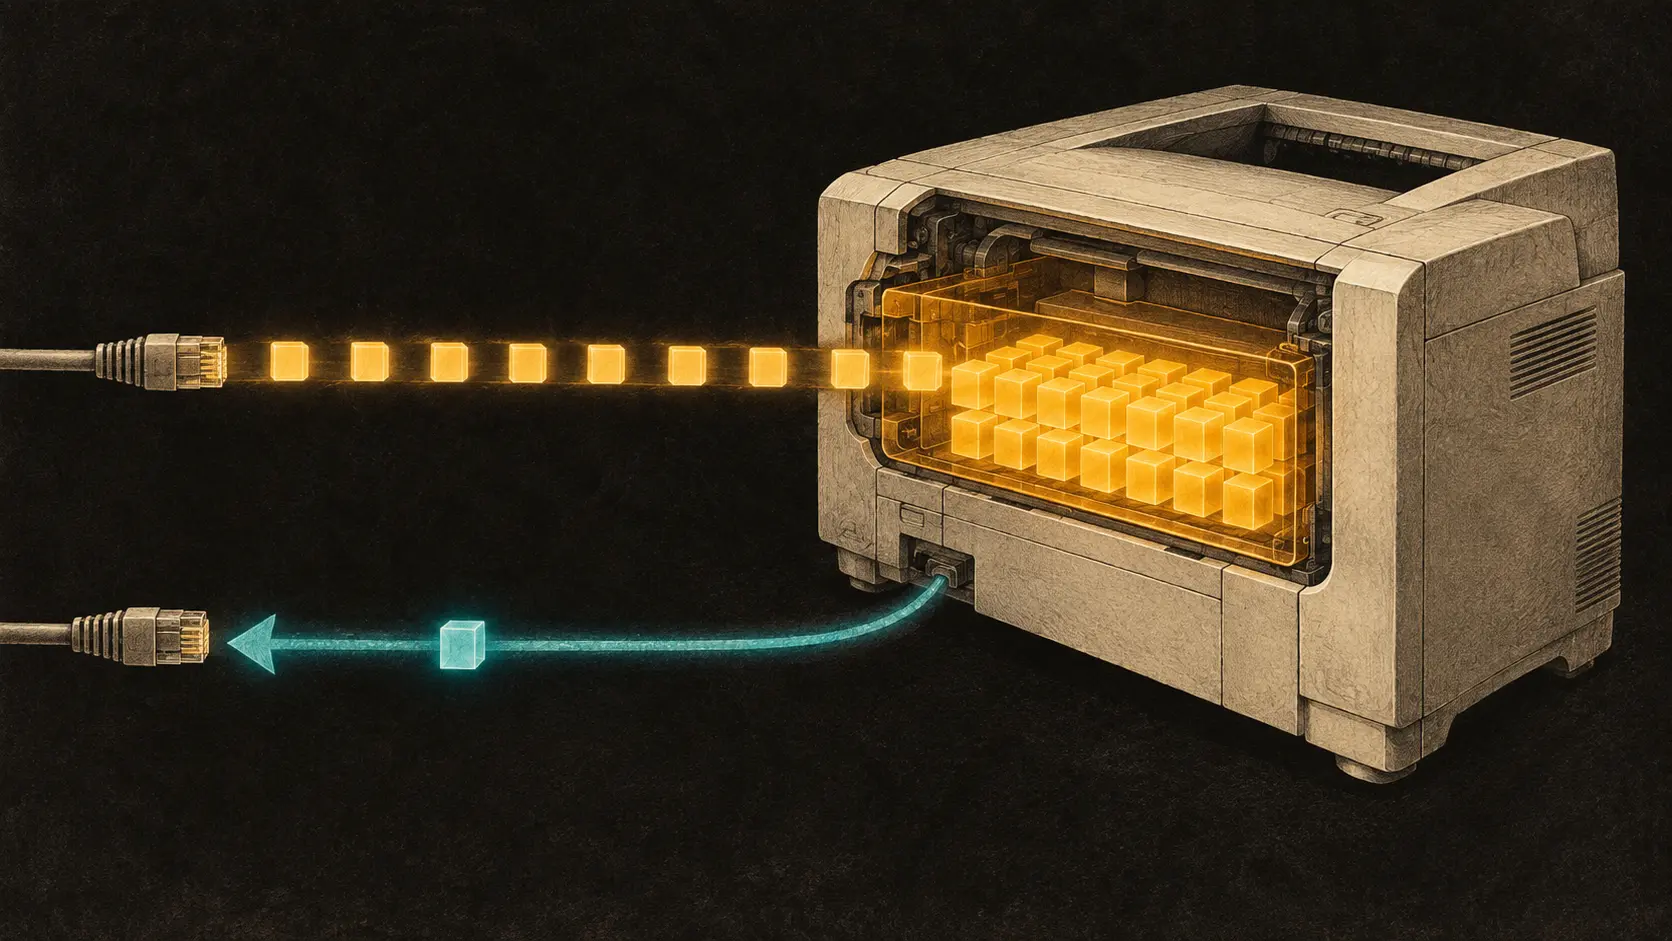
Eine kurze Korrektur an einem älteren Druckleitfaden zog 2011 eine wichtige Grenze neu: Ein IPP-Drucker durfte nicht mehr der jeweiligen Implementierung überlassen, ob er seine endgültige Antwort schon während des noch laufenden Dokumentempfangs sendete.

Geschichte
Das Register vergab die Multicast-Adresse. Es musste trotzdem nach ihrer Nutzung fragen: RFC 3171
Eine unveränderte Tabellenzeile wirkt dauerhafter als die Anwendung hinter ihr. RFC 3171 machte daraus eine Aufsichtspflicht: Eine weltweit koordinierte IPv4-Multicast-Adresse war eine knappe Ausnahme, deren Begründung überprüfbar bleiben musste. Der Registereintrag koordinierte…

IETF
Das DNS veröffentlichte das Schema. Der Server musste noch über die Ausführung entscheiden.
Eine verteilte RRTYPE-Beschreibung kann Software-Releases vermeiden. Sie verlagert jedoch einen Teil der Implementierung in Daten, die ein Parser ausführt. Deshalb endet der Nachweis nicht bei einer gültigen Signatur, sondern erst bei reproduzierbaren Wire-Bytes, einer isolierten…