
Zusammenfassung
.arpalag auf der obersten DNS-Ebene, damit Infrastrukturabfragen nicht erst eine tiefe Kette unabhängiger Eltern durchlaufen mussten. Seine autoritativen Server erhielten Root-Server-Anforderungen, ohne Teil der Root-Zone zu werden.- Viele Root-Server bedienten 2001 zugleich
.arpa. RFC 3172 hielt diese Anordnung für wahrscheinlich veränderlich und dokumentierte Arbeiten,.arpa- undin-addr.arpa-Daten von Root-Servern wegzubewegen. - IAB-Politik, ICANN-Kooperation, IANA-Administration, Delegation, Zonengeneration, geladene Konfiguration, beobachtete DNS-Antwort und Anwendungsergebnis sind getrennte Nachweise. Kritikalität ist kein Dauermandat für den jeweiligen Betreiber.
Oben im Baum, nicht in der Root-Zone
.arpa war als begrenzte Infrastrukturdomäne gedacht. Strukturierte Protokollwerte wurden in DNS-Namen verwandelt, um Dienstnamen oder Betriebsdaten zu finden. Reverse DNS für IPv4 war das bekannte Beispiel.
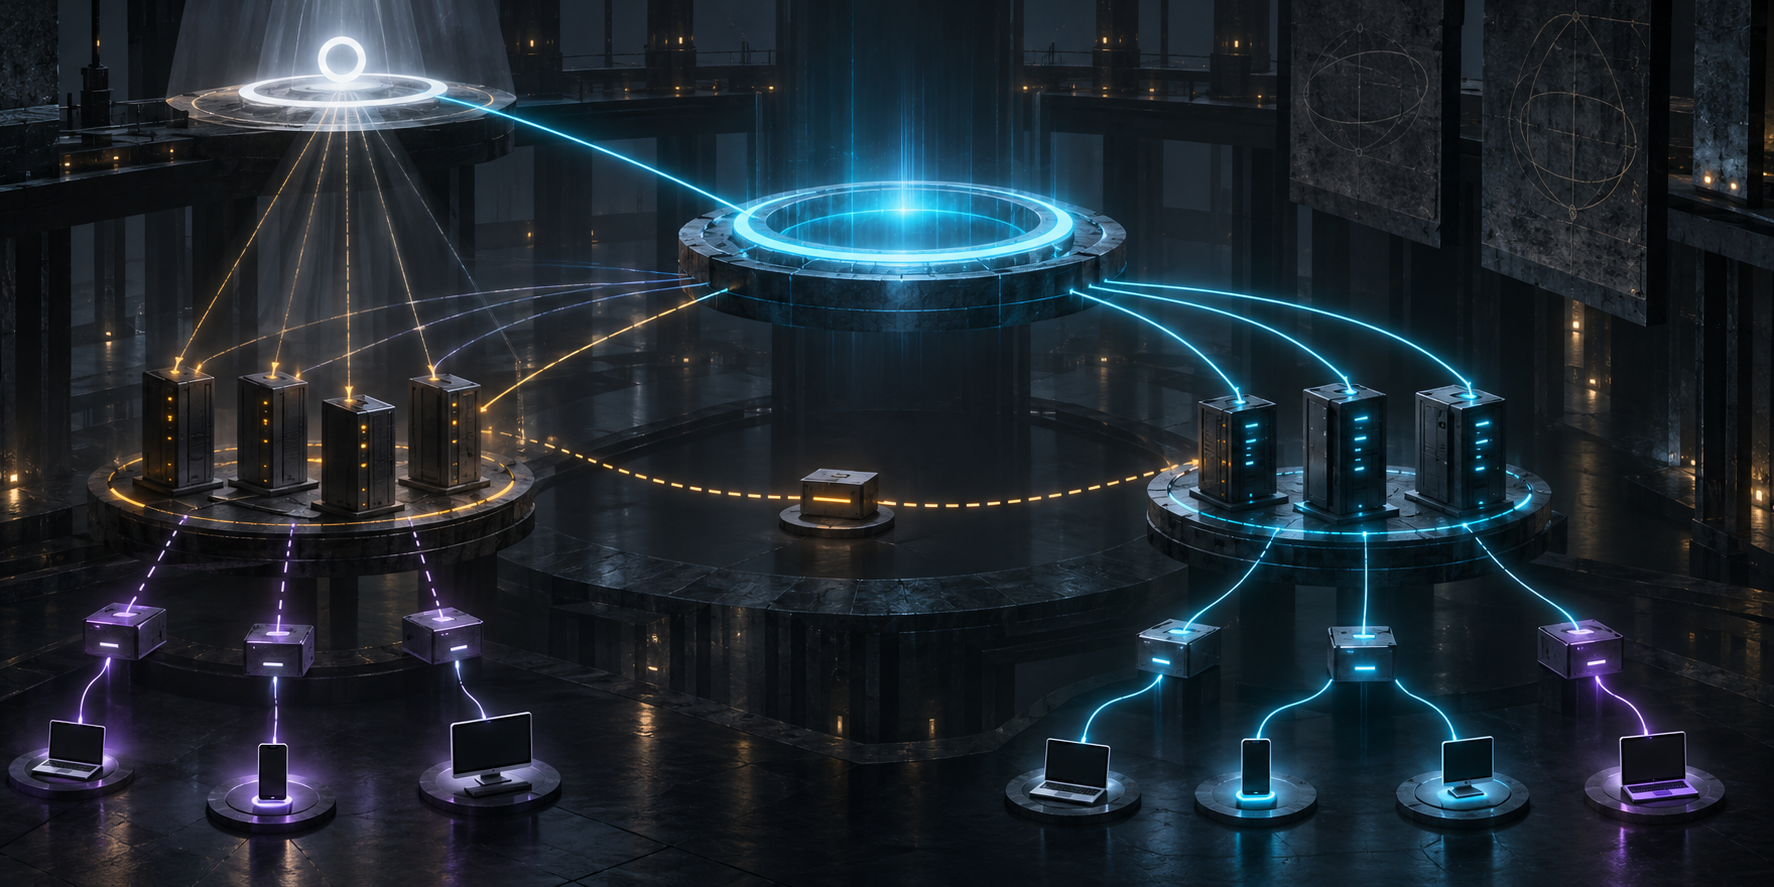
Eine tiefere Platzierung hätte zusätzliche Elternzonen zu Voraussetzungen einer kritischen Abfrage gemacht. Auf der obersten Ebene war der Weg begrenzt: Die Wurzel lieferte die .arpa-Delegation, anschließend antwortete ein autoritativer .arpa-Server.
Aus diesem kurzen Pfad folgt keine Pflicht zur gemeinsamen Maschine. Die Root-Zone kann auf einen getrennten Serverbestand verweisen. Ein .arpa-Server kann hohe Betriebsanforderungen erfüllen, ohne Root-Server zu sein. Delegation verbindet Dienste, verschmilzt aber weder Zonen noch Zuständigkeiten.
Ein gemeinsamer Maßstab stiftet keine gemeinsame Herrschaft
RFC 3172 übernahm die damaligen Anforderungen aus RFC 2870 und bezog künftige Revisionen ein. Damit wurde Zuverlässigkeit nicht neu und schwächer definiert, sondern an einem anspruchsvollen vorhandenen Profil gemessen.
Der Verweis war kein Eigentumsnachweis. Gleiche Verfügbarkeit verlangt nicht gleiche politische Autorität. Zwei Zonen auf einem Rechner bleiben getrennte Datenbestände. Ein gemeinsamer Betreiber in einem Zeitabschnitt wird dadurch nicht zum unveränderlichen Inhaber.
Der RFC machte diese Grenze selbst sichtbar. Viele autoritative Root-Server bedienten damals auch .arpa; diese Lage werde sich voraussichtlich ändern. IAB, ICANN, IANA und Regional Internet Registries arbeiteten daran, .arpa und in-addr.arpa von Root-Servern zu entfernen, passend zur Empfehlung, diese ausschließlich für die Root-Zone zu verwenden.
Der kritische Dienst sollte also gerade nicht von historischer Koppelung abhängig bleiben.
Stabiler Name, beweglicher Betrieb
Anders als die in RFC 3152 behandelte Ablösung von IP6.INT durch IP6.ARPA musste diese Veränderung keinen neuen öffentlichen Suffix einführen. Der Name konnte gleich bleiben, während sich der autoritative Serverbestand änderte.
Das entlastet Anwendungen, beseitigt aber die Betriebsarbeit nicht. Die Elternzone muss das beabsichtigte NS-Set und nötigen Glue veröffentlichen. Die neuen Server müssen dieselbe richtige Zone laden, erreichbar sein und konsistent antworten. Alte Delegationen müssen aus Caches auslaufen. Nachgelagerte Dienste müssen weiterhin das erwartete Ergebnis erhalten.
Ein grünes Feld kann diese Kette nicht ersetzen. Ein publizierter NS kann leer oder falsch konfiguriert sein. Ein entfernter alter Server kann weiter antworten. Gleiche SOA-Seriennummern beweisen keine weltweite Erreichbarkeit. Eine korrekte DNS-Antwort beweist keinen erfolgreichen Anwendungsvorgang.
RFC 3172 lieferte keinen vollständigen Ausführungsbericht dieser Bewegung. Weder Cutover-Datum noch Messdaten, Ausfall, Latenzgewinn, DNSSEC-Ergebnis oder Dienstwirkung werden belegt. Die Vorgabe darf deshalb nicht als fertige Migrationsquittung gelesen werden.
Zuständigkeit steckt in den Verben
Das IAB trug in Kooperation mit ICANN die beschriebene Managementrolle. IANA führte die operative Administration unter der in RFC 2860 festgehaltenen Beziehung aus. Ein neues .arpa-Kind sollte gewöhnlich in einem IETF-Standards-Track-Dokument definiert werden. Dessen IANA Considerations sollten Name, Abbildung, Verwaltungsregeln und Eintragskriterien nennen. Das IESG prüfte, das IAB ersuchte IANA, und die Verwaltung des Kindes konnte an eine geeignete Protokollinstanz delegiert werden.
Festlegen, genehmigen, ersuchen, eintragen, delegieren und ausliefern sind keine Synonyme. Wer die Nutzungsart bestimmt, muss keine Server betreiben. Wer die Elternzone ändert, regiert nicht zwangsläufig das Kind. Der Kindbetreiber erhält keine allgemeine .arpa-Hoheit.
Auch in-addr.arpa, ip6.arpa und e164.arpa folgten unterschiedlichen nachgelagerten Ordnungen. Der gemeinsame Elternname vereinfachte Auffindbarkeit, nicht Governance.
Welche Belege den Wechsel tragen
Eine prüfbare Chronik verbindet die autorisierende Spezifikation, Entscheidung und Anfrage, Elternzonenversion, NS und Glue, Kindzoneninhalt und SOA, tatsächlich geladene Serverkonfiguration, Erreichbarkeit aus benannten Beobachtungspunkten, Antwortkonsistenz, Validierung, Cache-Konvergenz und Anwendungsergebnis.
Zeit ist Teil des Datensatzes. Vorbereitung, Parent-Änderung, TTL-Ablauf, Überlappung, Rückbau und Abnahme können auseinanderliegen. Ohne Reihenfolge lässt sich Schutzüberlappung nicht von vergessener Restkonfiguration unterscheiden.
RFC 9120 aktualisierte später die .arpa-Nameserver-Anforderungen; RFC 7720 löste die alte Root-Server-Anleitung ab. Die heutigen IANA-Seiten zeigen den gegenwärtigen öffentlichen Zustand. Sie begrenzen Gegenwartsbehauptungen, beweisen aber nicht automatisch jeden Übergang seit 2001.
Lu Hengs Texte dienen als offengelegte spätere Linse: Mandat, Norm, Register, Delegation, laufende Konfiguration, Beobachtung und Wirkung liegen auf verbundenen, aber nicht austauschbaren Realitätsebenen. Zu schützen ist die nachprüfbare Koordinationsfunktion, nicht der ewige Gatekeeper. Diese Sprache wird nicht den RFC-Autoren oder Institutionen zugeschrieben.
Quellen und Grenzen
- https://www.rfc-editor.org/rfc/rfc3172.txt
- https://www.rfc-editor.org/info/rfc3172/
- https://www.rfc-editor.org/rfc/rfc3172.html
- https://datatracker.ietf.org/doc/rfc3172/history/
- https://www.rfc-editor.org/errata_search.php?rfc=3172
- https://www.rfc-editor.org/rfc/rfc1034.html
- https://www.rfc-editor.org/rfc/rfc1035.html
- https://www.rfc-editor.org/rfc/rfc2860.html
- https://www.rfc-editor.org/rfc/rfc2870.html
- https://www.rfc-editor.org/rfc/rfc7720.html
- https://www.rfc-editor.org/rfc/rfc9120.html
- https://www.rfc-editor.org/rfc/rfc3152.html
- https://www.iana.org/domains/arpa
- https://www.iana.org/domains/root/db/arpa.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/the-registry-continuity-fallacy-protect-the-ledger-not-the-gatekeeper/
Die Belege wurden am 2. Oktober 2026 in der Zeitzone Shanghai eingefroren. Sie tragen Architektur, Rollenverteilung, den berichteten Stand von 2001 und spätere normative Aktualisierungen. Sie tragen kein bestimmtes Migrationsdatum, keinen Ausfall, Leistungsgewinn, DNSSEC-Befund, Betreibervergleich, vollständige historische Topologie oder Anwendungsergebnis.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten