Summary
- PQUIP 受限设备草案指出,启动早期的引导程序独占系统资源;双镜像设备也可能在旧固件仍运行时验证新镜像。
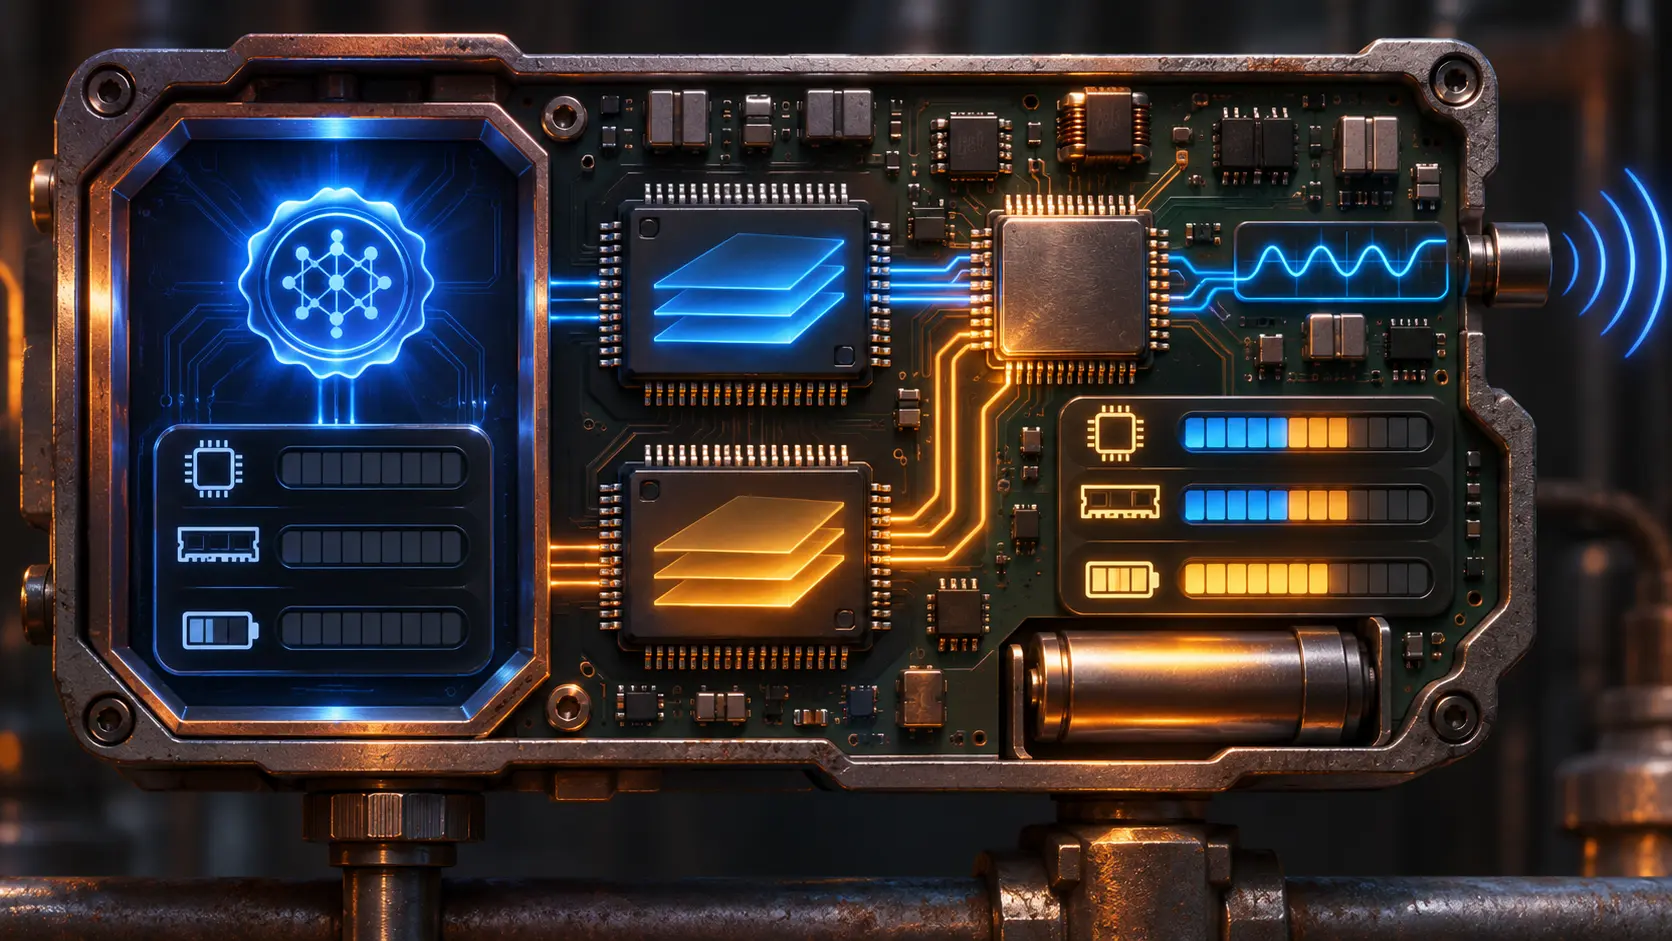
- 后一种验证要与正常负载争夺 CPU、RAM 和电量。只测引导程序,就没测到实际更新时的那笔账。
设备若要换用新密码算法,得先信任把新算法送进去的固件更新。10 月 29 日的草案把这个先后顺序写进第七节:未来足够强的量子计算机可能伪造传统 RSA、ECDSA 固件签名,因此更新通道本身需要后量子认证。RFC 9019给出物联网固件更新的总体架构;PQUIP 进一步追问,签名究竟在什么时刻验证。
启动早期,引导程序占用整机,草案认为资源限制对验证的实际影响较小。双镜像设备则可在切换前检查备用镜像,同时让当前固件继续处理遥测或业务。此时相同的签名校验要挤进正在使用的处理器、内存和电池预算。厂商若只展示开机基准测试,采购方拿到的是空载成绩,无法据此安排不停机更新。这笔资源争用需要在实际设备上测量。
HSS/LMS 验证较高效,签发端却必须管住一次性密钥;SLH-DSA 免去这类状态,签名更大、操作更慢;草案将 ML-DSA 描述为比 SLH-DSA 更快、更紧凑。混合签名还可采用分离或复合结构,RFC 9794给出相应框架。该文档仍是列入 11 月 5 日 IESG 会议的资料性草案。官方材料没有具名设备的两阶段对照测试;正常负载下的时延、内存峰值和耗电记录会改变选型判断。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
战略圈层
所有读者均可浏览。加入并登录后可解锁档案简报。
加入战略圈层仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance