摘要
- TLS 工作组 11 月 2 日发布的第 07 版加入一条第 06 版没有的恢复规则:证书链若因信任根以外的原因被拒,客户端 SHOULD NOT 在重试时选择这条链关联的信任锚 ID。
- 草案列出的原因包括过期、吊销、名称不符,以及依赖方对该信任锚设置的约束。
- 限制针对被拒链的 ID。若另有合格 ID,恢复仍可进行;每次连接尝试最多重试一次。
门禁认得担保人,也要看通行证
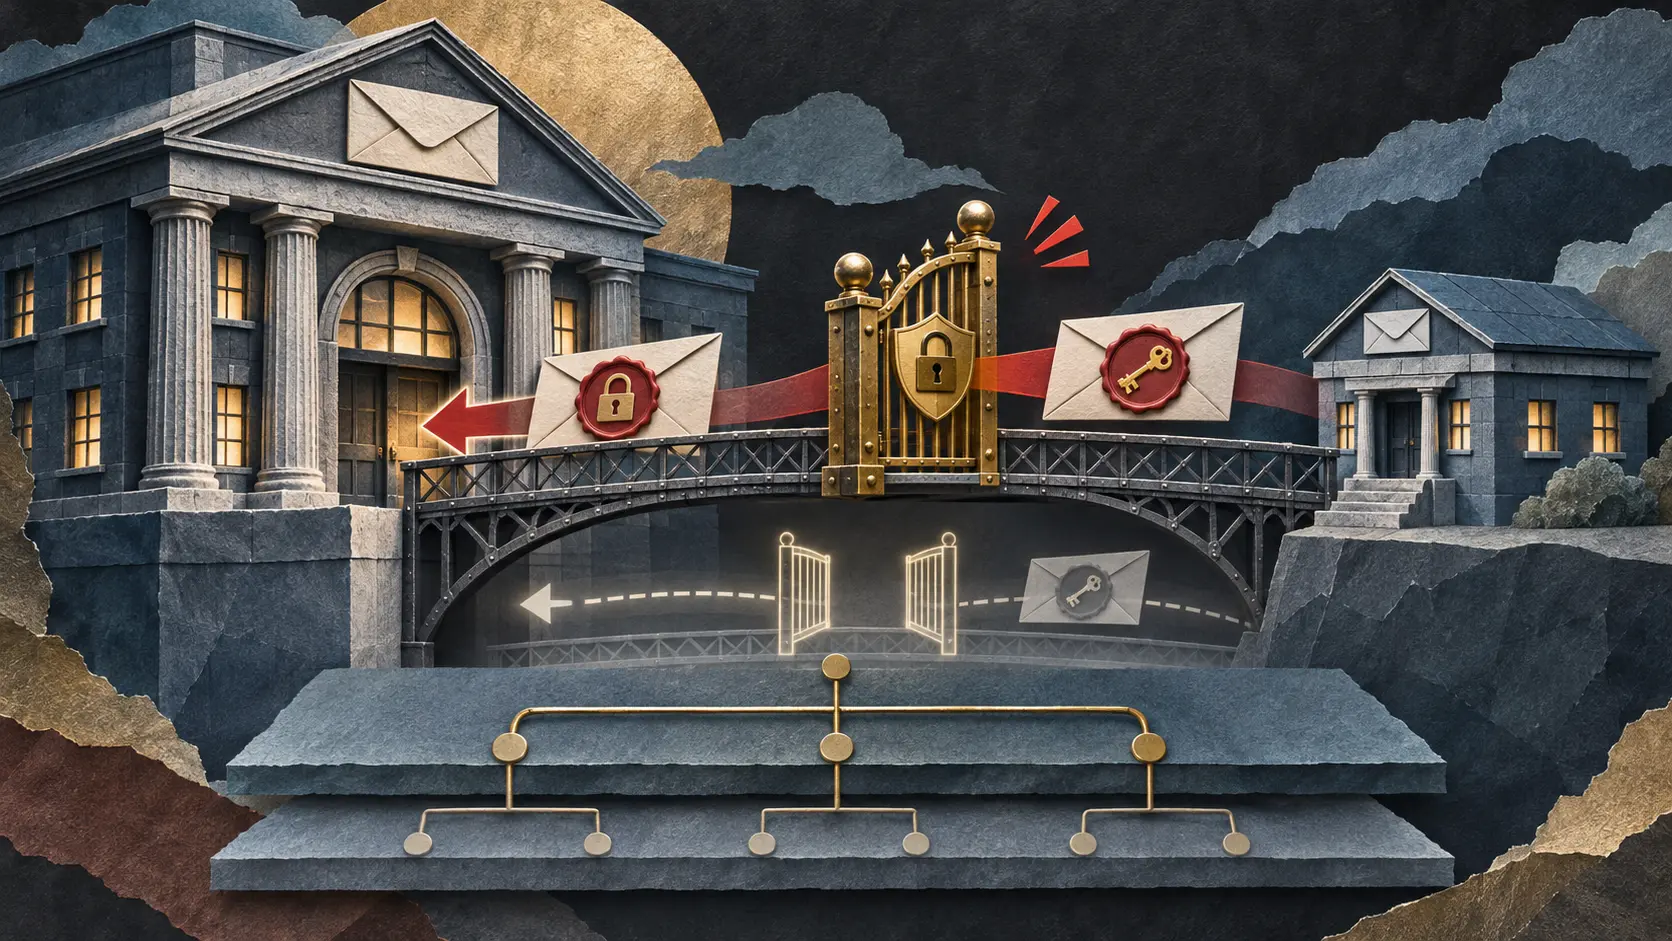
服务器可能有多条证书链。客户端可以发送它认识的信任锚 ID,服务器再用 EncryptedExtensions 告知候选路径的 ID。选择失误造成连接错误或不受信任的证书时,客户端可以向同一端点重新连接,只请求一个合适 ID。这是 11 月 2 日第 07 版第 5.6 节的恢复办法。9 月 30 日第 06 版已有重试流程,却没有新加的排除句。
麻烦在于“根可信”只回答链条从哪里来,不回答眼前证书能否使用。链条即使通向客户端信任的根,证书仍可能过期、被吊销,写着错误的域名,或触犯客户端对根设置的限制。新句要求客户端不要拿这条已被拒链的信任锚 ID 再试。它使用 SHOULD NOT,并非对所有重试一概禁止。另一个合格 ID 仍可按服务器给出的顺序和客户端本地偏好被选中;没有扩展或没有匹配项,就把错误交还应用。
IETF 状态页仍将它列为工作组 Internet-Draft,状态 I-D Exists。所查官方文件没有显示现实中的证书绕过事件或实现结果。此次改动针对的是实现者即将作出的选择:第一次验证已给出具体否决,第二次连接不能只看信任库里有没有那个根。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
战略圈层
所有读者均可浏览。加入并登录后可解锁档案简报。
加入战略圈层仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance