Summary
- BPSec COSE 第 18 版草案新增 OCSP 章节:长期证书要及时撤销,验证节点就得有通往状态服务器的在线路径。
- 发证机构决定证书里是否写入 OCSP 地址;接收节点决定是否查询,还可按服务器预计可达性设定本地策略。
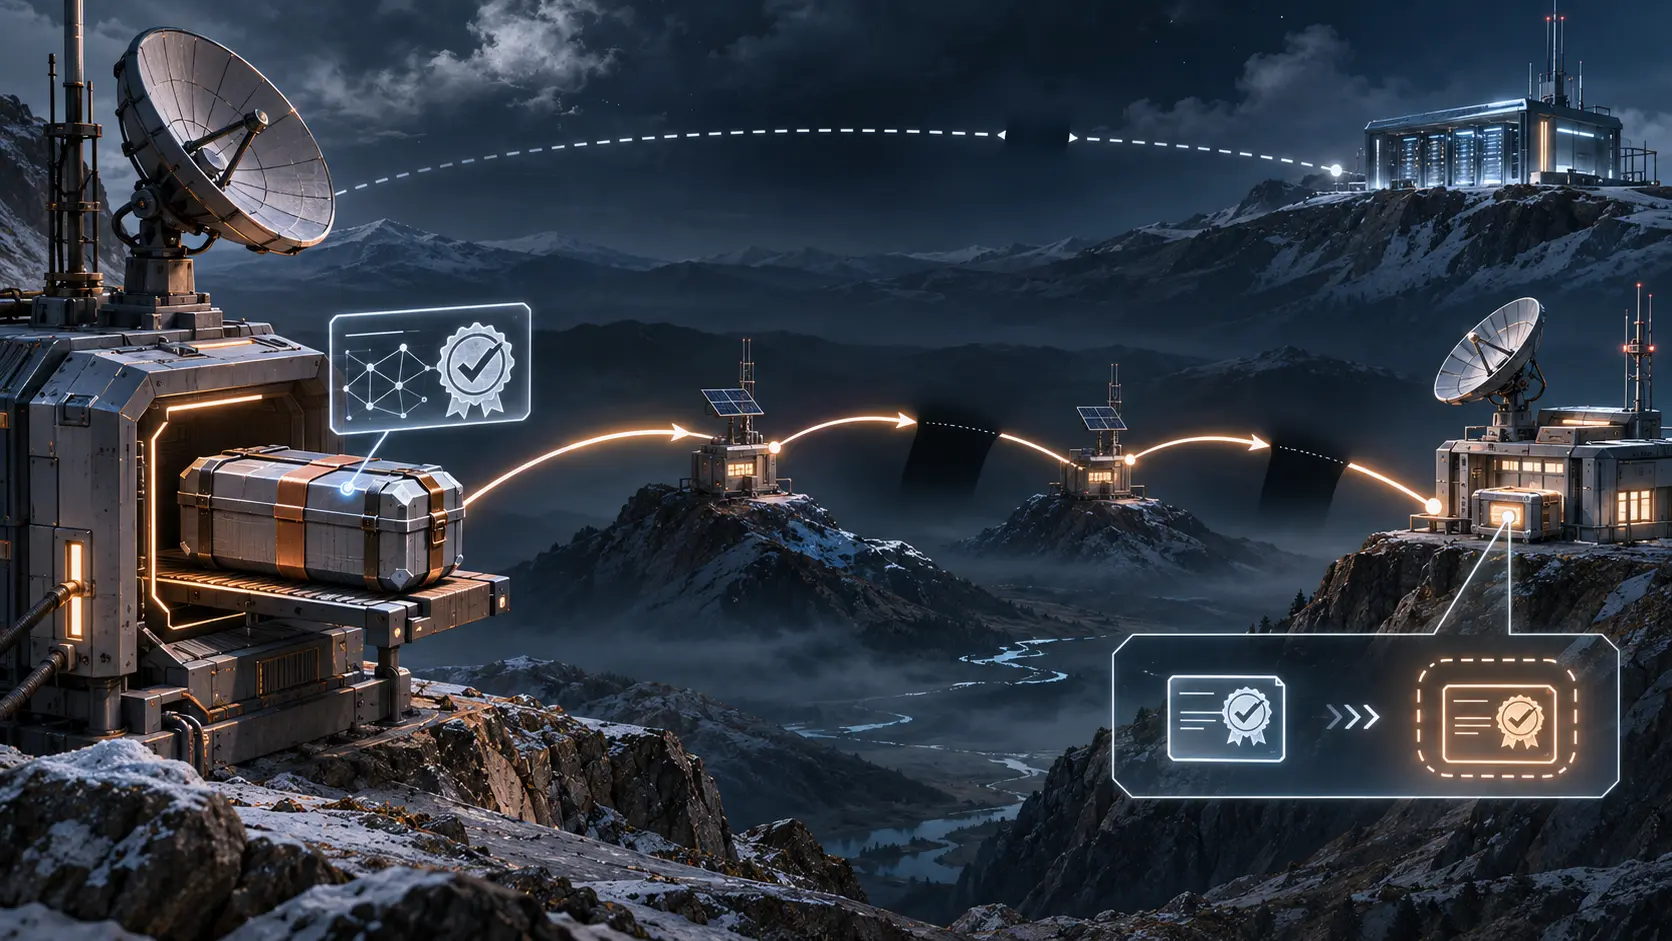
数据包在断续链路上等到接触机会,带着 COSE 安全结果抵达下一节点。证书链可以核到可信 CA,但接收方还想知道那张证书如今是否已撤销。RFC 6960的 OCSP 查询需要在线往返。11 月 2 日的新草案把这一矛盾写进新增的 5.11 节;第 17 版没有这节。IETF 跟踪页仍将文件列为处于评估中的标准轨道草案。
权力分在两处。CA 可以把响应服务器 URI 写进证书,验证节点则按本地策略决定查不查、在什么可达条件下查。草案建议有互联网连接时启用 OCSP,也提出用地理负载均衡或任播服务多个高延迟 IP 区域。证书上印着地址,并不能替偏远节点架出一条链路。
还有一只时钟:草案要求用数据包创建时间判断证书有效期,而不是用抵达时间。这项历史时点检查给不出当下的撤销状态。另一条路是依据 RFC 8739持续签发短期自动续订证书,CA 在签发处按 RFC 9891在线验证 NODE-ID,并可通过中间 CA 缩短到终端的距离。已签发证书仍能用到到期;停止续发只限制后续窗口。官方文件没有具名网络在断链期间的 OCSP 到达率和验证决策日志;这组记录会改变部署判断。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
战略圈层
所有读者均可浏览。加入并登录后可解锁档案简报。
加入战略圈层仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance