
摘要
- RFC 9671 的
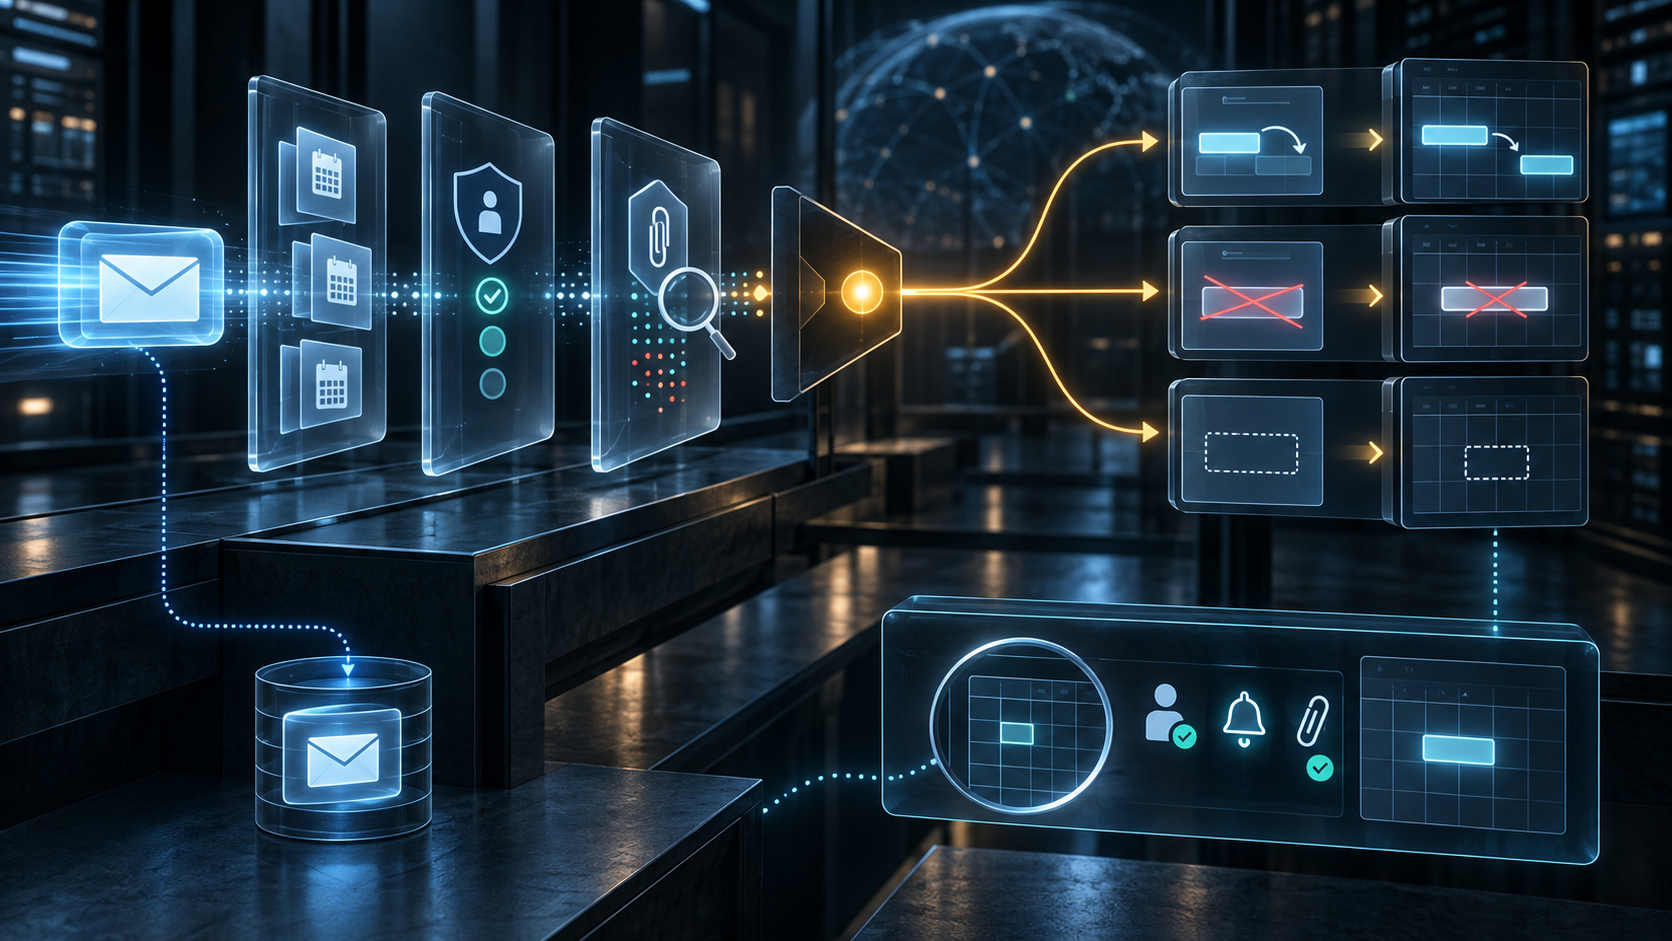
processcalendar可以新增、更新、取消或移除邮件携带的日历对象,但前提是格式、目标与安全检查成立。 :updatesonly会阻止不存在的 UID 被新增;此时no_action是边界生效,而不是自动化失灵。updated同时表示内容更新、取消或移除,因此仍需回读最终事件、参与状态、提醒和嵌入附件结果。
一封看似普通的行程更新邮件抵达。主题写着“时间调整”,UID 却从未存在于收件人的任何日历中。脚本启用了 :updatesonly,于是没有新增事件,结果记录为 no_action。值班人员把它归类为处理失败,准备放宽规则。
如果这样做,恰好会拆掉最重要的护栏。RFC 9671 规定,:updatesonly 只处理已有对象;若 UID 不存在,系统不得把它加入日历。这里的“没有动作”不是缺陷,而是规格用最小共同机制表达的一次安全拒绝。
自动化最容易误判的地方,往往不是错误,而是正确的克制。一个只统计“处理成功率”的仪表盘,会把拒绝陌生对象、阻止恶意附件和停止语义冲突都算作损失。它优化的是动作数量,不是可信结果。
先证明输入值得进入日历
processcalendar 是 Sieve 的日历处理动作。它读取 MIME 邮件中的机器可读日历数据,可以创建、更新或删除对象。但格式错误的数据必须被忽略。
当同一邮件含有多个日历 MIME 部分时,系统必须验证它们在语义上等价。若内容不同,就不得处理;若等价,也只能处理一种表示。这条要求防止可见正文、text/calendar 和文件附件分别携带不同的时间、地点或链接,却由系统任意挑选一个版本写入。
规范还禁止 processcalendar 改变收件人的参与状态。邀请进入日历,不等于收件人已经接受。把“对象存在”显示成“参与已确认”,是在产品层把两个不同事实压成了一个结论。
地址匹配只回答“发给谁”
若未使用 :allowpublic,邮件必须是格式正确的 iTIP 消息,并且收件人的某个地址必须匹配方法所指向的日历用户地址。REPLY 检查 ORGANIZER;REQUEST、CANCEL 与 ADD 检查 ATTENDEE。地址可以来自账户关联、最终信封收件人或脚本的 :addresses。
三种来源的证据含义不同。邮件头里看见的地址不必等于最终信封地址;别名可能由脚本作者主动扩展;某个 ATTENDEE 匹配只说明目标字段成立,不说明发件人的权限或人的即时意愿。
:organizers 可以引用外部允许列表。启用时,消息必须是有效 iTIP,ORGANIZER 也必须与列表匹配;未启用时,RFC 9671 不做这项属性验证。列表匹配是一条本地策略事实,还需要记录列表版本、所有者与适用范围,不能被包装成“组织者已亲自授权”。
邮件认证是信任输入,不是人的意图
RFC 9671 明确指出:在没有用户交互的情况下改写日历,可能成为滥用渠道。被标记为垃圾或恶意的邮件不得进入日历处理;潜在恶意或不可信发件人不应被处理;已知发件人应当成为通常条件。规范列出 S/MIME、SPF、DKIM 与 DMARC 作为可能的信任依据。
这些机制各自证明有限而有价值的事实。SPF 处理 SMTP 客户端与域授权策略;DKIM 验证签名域对选定消息内容的签名;DMARC 处理对齐与接收策略;S/MIME 需要证书链和身份规则。它们都不能单独证明某个自然人此刻确实想取消会议。
合法账户可能被接管,获准发送的应用也可能选择错误 UID,域对齐的自动通知可能来自错误业务状态。正确做法不是否定认证,而是让认证留在它能证明的层级,再由明确的日历策略决定是否允许变更。
四个结果值无法复原整个变更
启用 Variables 扩展后,:outcome 只有 no_action、added、updated 和 error 四种值。:reason 可补充原因;若没有原因,规范要求写入空字符串。空值是允许结果,运营人员不能事后填入未经证实的解释。
updated 最值得警惕,因为它同时覆盖对象被更新、被取消或被移除。:deletecancelled 出现时,实现“应该”删除取消对象;若没有该选项,对象保留并标记取消。两条路径都可能返回 updated,而选项本身也不是删除已经发生的证据。
因此,处理记录必须跨过 Sieve 边界。第一段保存消息标识、最终信封收件人、脚本版本、垃圾与恶意判断、认证信号、全部日历 MIME 部分、语义等价结论、iTIP 方法、UID、ORGANIZER、ATTENDEE、外部列表、选项与目标日历。
第二段回读日历:UID 是否存在,位于哪个日历,修订或序列如何,STATUS 是否为 CANCELLED,参与状态是否保持不变,提醒是否按预期移除,嵌入附件是否完成解码和扫描。若附件恶意,日历数据必须停止处理。
邮件本身还要单独记录。processcalendar 不会取消 Sieve 的隐式保留。邮件可以留在邮箱,事件却已改变;删除邮件也不能证明事件随之消失。
CalConnect 的日历滥用指南指出,恶意事件可以出现在过去或未来,利用重复规则多次出现,并在多个设备触发提醒。这意味着“脚本执行结束”远早于“用户影响结束”。最终可见结果必须被观察,不能由一个返回词代替。
RFC 9671 的价值正在于它没有试图包办一切。它给出能互操作的最小动作与明确护栏,把本地风险选择留给实施者。真正的责任,是不让符号层的成功替代运行层的事实。
Sources
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance