摘要
- 个人在每个网站获得不同的 pairwise subject;同一代理的密钥标识、handle 和密钥指纹却跨站不变。
- Acts-For 草案明确指出,网站比对代理字段即可重新关联个人账户;目前公开的实现记录只有一名用户在一个网站登录。
人到每家店都换一个号码,代理却拿着同一张会员卡到处刷。
Acts-For 是一份于 2026 年 10 月 21 日更新的个人 Internet-Draft。它让用户通过 ~handle 与 passkey 登录,并为每个网站生成独立的个人标识。网站先发布 DNS 记录,由发行方登记为客户端;用户完成一次新的 passkey 验证后,网站收到本站专用的 subject。
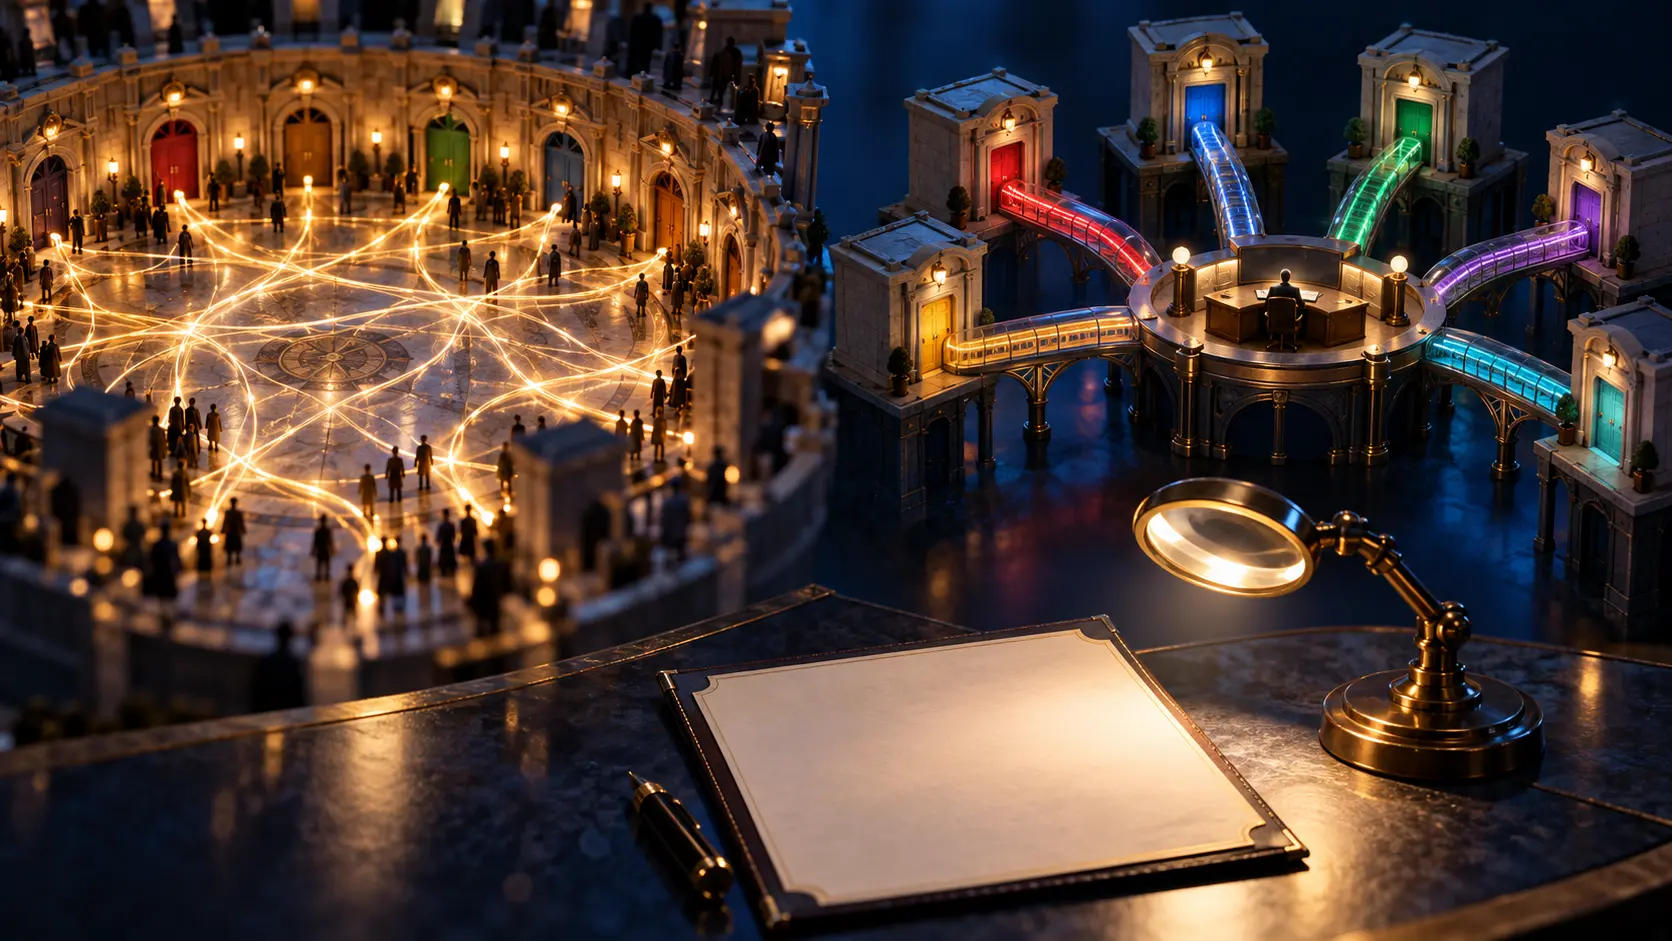
发行方用自己持有的 HMAC 密钥、用户内部标识和规范化后的网站域名计算 subject。同一个人因此在两家网站得到两个不同值;只比较这两个 subject,网站无法直接拼合账户。OpenID Connect 将这种按 relying party 区分的标识称为 pairwise subject。
代理凭证则增加了另一条身份线。获授权的代理向发行方申请短期 acts-for pass:其中的 subject 指向本站用户,acting.kid、Bot 层级的 acting.handle 和 cnf_jkt(代理签名密钥指纹)标识代理。网站核验发行方签名、受众、有效期以及代理密钥签署的请求。pass 最长五分钟,并受授权中的 valid_until 限制。
个人编号按站点变化,代理字段却保持一致。草案隐私章节说明,同一代理在不同网站使用的 acting.kid、acting.handle 与 cnf_jkt 不变;网站比较这些值,就能把原本分开的个人 subject 连在一起。草案第 13 节的开放问题 10 正面提出:代理是否应该为每个网站使用独立密钥和 handle?
发行方握有另一组关键权限:它保管 HMAC 密钥,能计算任意用户在任意网站上的 subject,也能看到自己签发令牌对应的登录。网站只拿到本站 subject;发行方掌握计算更广泛映射所需的秘密,也记录签发活动。
Datatracker 将 Acts-For 列为个人 Internet-Draft,没有预定 RFC 状态。实现章节只报告一家小企业网站发布了记录、一名用户完成 passkey 登录;没有代理登录、双站比较或实际关联案例。草案描述了可关联的字段,运行中的关联频率尚无测量数据。
身份团队应把用户 subject、代理身份、接收这些字段的网站、发行方的计算能力和授权控制方放在同一张审查表上。草案把 grant 模型留在范围之外,运营方仍须单独确认授权范围、密钥轮换和撤销责任,再判断这种登录方式适合承载什么权限。
来源
- IETF Datatracker — Acts-For: draft-morrison-acts-for-00
- OpenID Foundation — OpenID Connect Core 1.0:pairwise subject 标识
- IETF — RFC 8693:OAuth 2.0 Token Exchange
- IETF — RFC 7638:JWK 指纹
- IETF — RFC 8392:CBOR Web Token
- IETF — RFC 9052:COSE 结构与处理
- IETF — RFC 8615:Well-Known URI
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance