
摘要
Proxy-Status可以说明哪一个中间层处理了响应、观察到哪类错误,却不能说明哪家机构应当指挥事故或修复服务。- 运营方需要另建故障交接矩阵,把部署标识与值班责任、披露规则、证据链、纠错权和已演练的回退决定逐一对应。
面对 502 或 504,客户端过去往往只知道“源站之前出了问题”。它无法区分域名解析超时、连接失败、证书校验、响应尺寸限制,还是中间层自身异常。RFC 9209 定义 Proxy-Status 响应字段,正是为了减少这种诊断贫困。代理或网关可以用共同语汇说明自己怎样处理了请求和响应,以及它生成或观察到了什么错误。
这是一项重要改进,但它很容易被误读成一份责任清单。
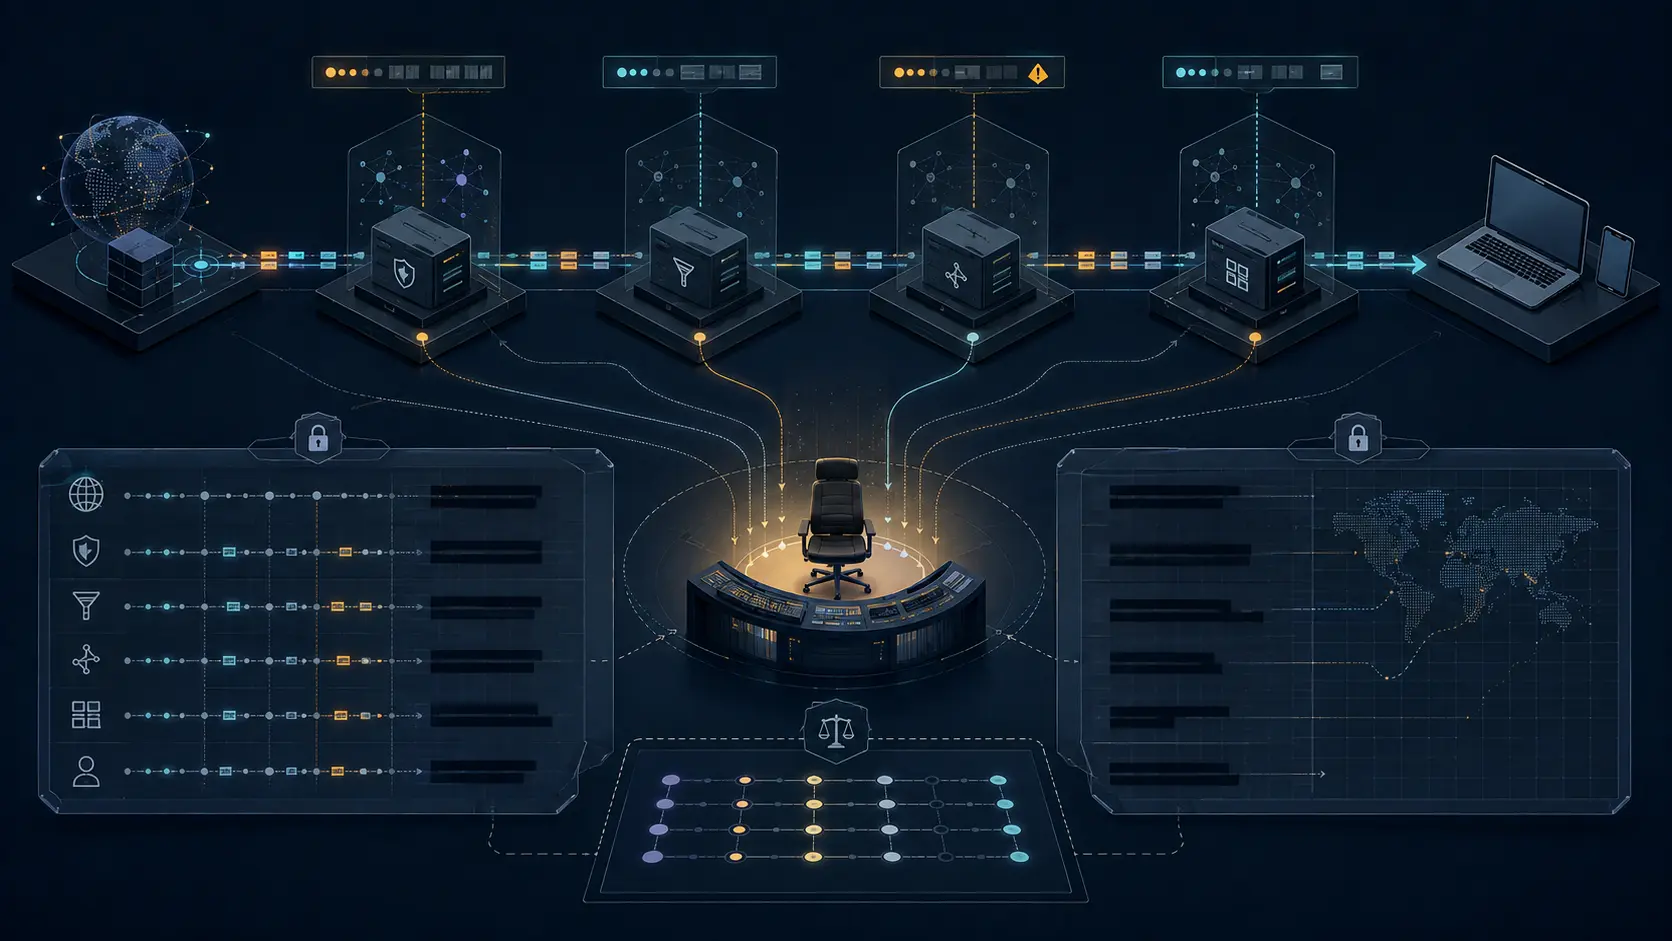
Proxy-Status 的值是 HTTP Structured Fields 列表。每个成员代表处理过响应的一个中间层;最靠近源站的成员在前,最靠近用户代理的成员在后。成员标识插入该值的具体部署。可选参数包括 error、next-hop、next-protocol、received-status 和 details。与笼统的网关错误相比,这些字段可以把性质完全不同的故障分开。
可是,部署标识并不等于责任主体。一个服务名未必揭示背后的公司、团队或合同关系;随机生成的字符串可能只对内部系统有意义。connection_timeout 表明某个中间层在联系下一跳时观察到超时,却不能证明下一跳为什么没有回应,也不能告诉读者谁控制该服务、谁有权调整超时时间。即便 IANA 登记项说明某类错误只能出现在中间层自行生成的响应中,它说明的仍是报文来源,而非事故指挥权。
在多方运营的 HTTP 路径上,两者的差异尤其重要。最终客户可能只与应用提供商签约,应用提供商使用内容分发网络,后者再经过网关访问另一团队的服务。数据实际经过的路径与责任传递的路径彼此交叉,却并不重合。最先看见故障的一方可能没有修复能力;有修复能力的一方可能看不到面向客户的响应;对客户负有说明义务的一方甚至不直接运营任何一段故障系统。
RFC 9209 还特意保留了披露上的选择。中间层自行决定什么时候添加该字段:可以每次都加,也可以只在特定配置下,或者仅在请求激活调试模式时添加。字段本身和所有参数都不是强制项。为了调试整条链,已有成员通常应当保留,但为了避免泄露内网信息也可以被移除。安全章节明确提醒,配置和后端拓扑可能帮助攻击者,有些内容只适合向获授权者披露。更关键的是,字段中的说法没有经过验证。
因此,“没有出现”有多种解释。它可能表示不存在该中间层,也可能表示对方没有实现、没有开启、只向另一类受众展示,或者成员被后续节点删除。没有 next-hop 可能是在保护拓扑,并不代表运营者不知道下一跳。details 能补充上下文,却带有实现特征,也可能被刻意隐藏。治理不能把选择性披露当成完整的责任链。
响应后期才发生的错误把这条边界表现得更明显。中间层若已开始流式发送正文,而上游连接突然中断,只能把新信息放入拖尾字段。RFC 9209 允许这样做,但由于拖尾可能在路径中无声消失,标准要求能写入头部时不要依赖拖尾;中间层若要写拖尾,还必须先在头部留下对应成员,方便接收者恢复相对顺序。这改善了时间定位,却没有保证每个观察者都会保存拖尾、把它与原请求关联,或通知有权暂停、绕过和重试的人。
缺少的治理对象是一张“中间层故障交接矩阵”。凡是 Proxy-Status 被生成、留存、脱敏或删除的边界,矩阵都应记录十项内容:公开或受限的部署标识;运营实体及服务负责人;这一边界能够可靠声明的错误类型和已知盲区;各参数的可见对象;值班通道与确认时限;响应字段之外保留的证据;纠正错误映射的权限;绕行或回退决定的负责人;面向客户和上游的通知义务;以及最近一次跨方演练日期。
矩阵首先要把“观察责任”与“故障归属”分开。如果内容分发网络的成员写出 error=connection_timeout,该中间层应对观察是否准确负责,却不会自动承担下一跳的可用性责任。下一跳运营者可能负责修复,平台集成方可能掌握重试策略,面向客户的服务商则可能负责沟通。一个错误令牌不能替各方分配这些平行义务。
其次,公开标识和可问责身份应分层保存。公开响应可以使用不泄露私有主机名的稳定别名;合同附件把别名映射到运营公司;内部值班记录再映射到团队和升级通道;审计记录保留事故发生时究竟是哪一版映射生效。这样既不必把敏感拓扑放上公开链路,也不会制造一个连获授权响应者都无法迅速解释的不透明符号。
IANA 的参数与错误类型登记表为各方提供了共同词汇。RFC 9209 倾向语义清楚、可复用的通用条目,而非只对某一厂商有意义的名称。但登记表无法证明某项服务实现了所有错误类型,无法验证一条具体声明是否真实,也无法保证建议状态码与客户端最终看到的状态一致。因此,矩阵还必须为每个边界附上能力声明:实际支持哪些类型、使用哪些本地阈值、针对不同受众隐藏哪些字段、用什么独立证据核对声明。
事故自动化也不应退化成“令牌查团队”。令牌描述的是报告者和一个条件,不是最终因果判决。自动分派至少要结合成员顺序、错误类型、响应状态、请求关联信息、独立遥测和当前责任映射,并区分“负责确认的观察方”“负责调查与修复的一方”以及“负责客户沟通的一方”。无法可靠区分时,应明确标记交接尚未完成,而不是给出看似确定的任意归属。
协议让失败更容易被看见。治理从下一道问题开始:谁必须利用这份可见性做什么?如果没有一个可持续、可追溯的答案,诊断速度确实会提高,最古老的运营难题却原封不动——所有人都能描述故障,却没有人接受关闭它的义务。
来源
- RFC 9209,The Proxy-Status HTTP Response Header Field:https://www.rfc-editor.org/rfc/rfc9209.html
- IANA,Hypertext Transfer Protocol (HTTP) Proxy-Status:https://www.iana.org/assignments/http-proxy-status/
- RFC 9110,HTTP Semantics:https://www.rfc-editor.org/rfc/rfc9110.html
- RFC 8941,Structured Field Values for HTTP:https://www.rfc-editor.org/rfc/rfc8941.html
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance