
摘要
- 英国政府案例描述了一条由评论触发、可能在支撑关键公共数字服务的工作流中执行代码的路径;报告未发现该缺陷遭利用的证据。
- 试点在九个政府机构记录了407项发现。专家重新验证暴露条件并处理误报;所有严重缺陷均已修复。
本次试点报告没有发现遭利用的证据,但这并不等于工作流路径没有风险。 这是一条通往代码执行的路径,不是一次已证实的攻击。六月发布的案例说问题已被发现并修复,而且政府在本次练习涉及的发现中没有找到任何遭利用的证据。这两句话应同时保留。没有观察到利用,不会让严重暴露变得无关紧要;但如果来源说没有发现利用,也不该把它写成已发生的数据泄露或入侵。
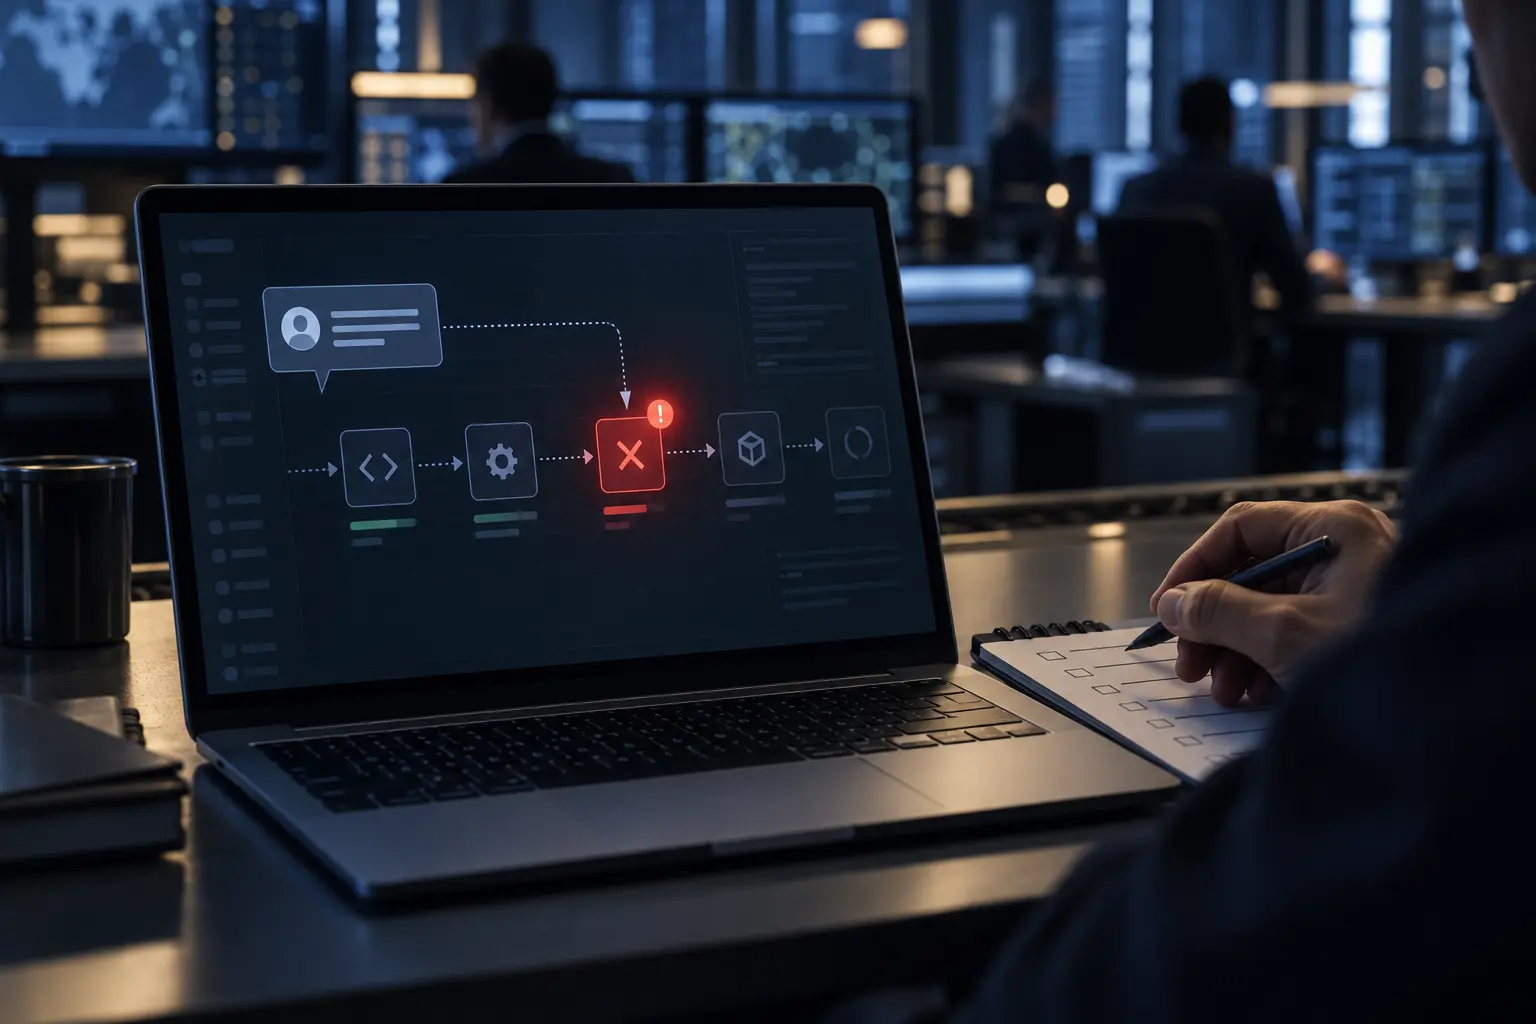
在代码变更请求里,评论通常是讨论修改的地方。英国政府公布的一份案例报告却显示,评论本身可能成为更重要的触发器:一条经过特殊构造的消息,能够启动旧版自动化工作流。该工作流连接到一个支撑重要公共数字服务的代码仓库,随后把评论内容带入部署参数和环境变量替换步骤。外部用户因此可能让输入在构建运行器上执行。
AI 没有为漏洞盖章,也没有授权修复。团队试了不同方法:一个团队使用六阶段代理流程,后续阶段会质疑前面阶段的结果;另一个团队先运行确定性扫描,再让模型调查和筛选线索。对这个工作流问题,人工审查者逐行检查、重新确认暴露确实存在,并处理误报。报告指出,代理产生候选发现的速度超过人类验证能力。价值来自把线索交给安全审查并最终修复,而不是机器输出的数量。
案例描述了九个政府机构一个月的工作,共记录407项发现。一些问题此前已被了解,并由其他控制措施缓解;另一些则是新发现。严重问题包括认证绕过、数据暴露和远程代码执行。所有严重缺陷都已修复;被评估为可利用的严重或高风险问题,则通过既有流程打补丁。
十月的政府公告又给出了更广义、但不同口径的数字:两个试点在政府系统中发现并处理了超过1,000个潜在漏洞。公告没有给出共同的统计分母,也未说明它与六月案例中的407项发现如何对应,因此不能把两组数字相加。公告称第二阶段将增加机构和模型,并从公开代码仓库扩展到封闭代码资产。边界随之变化:访问授权、机密代码和审查记录都需要纳入运行控制。
政府也在研究如何应对涉及 AI 代理的事件,以及如何识别和报告严重事件与险情。这些仍是进行中的工作,并非公告已创设的新报告义务。已公开的工作流漏洞可作为实用检验:记录一项机器提出的线索如何经过人工确认、授权修复,并留下服务未发现遭入侵的证据。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance