Summary
- Konda 于 10 月 19 日发布的个人 Internet-Draft 第 02 版,只有在证据年龄超过新鲜度上限时才把它列为过旧;TC-2 测试明确把相等算在限内。
- Jackson 于 10 月 28 日更新的个人草案第 05 版,禁止验证者在达到或越过期限的时刻继续使用已获取的输入。若必要来源无法回答,结果是暂时拒绝,并记录为未能完成评估。
- Konda 规定的是证据状态,最终放行与否仍由本地策略决定。本文讨论的是同一条旧证据在整点能否成立,而不是 Konda 强制放行。
一条记录,两只钟
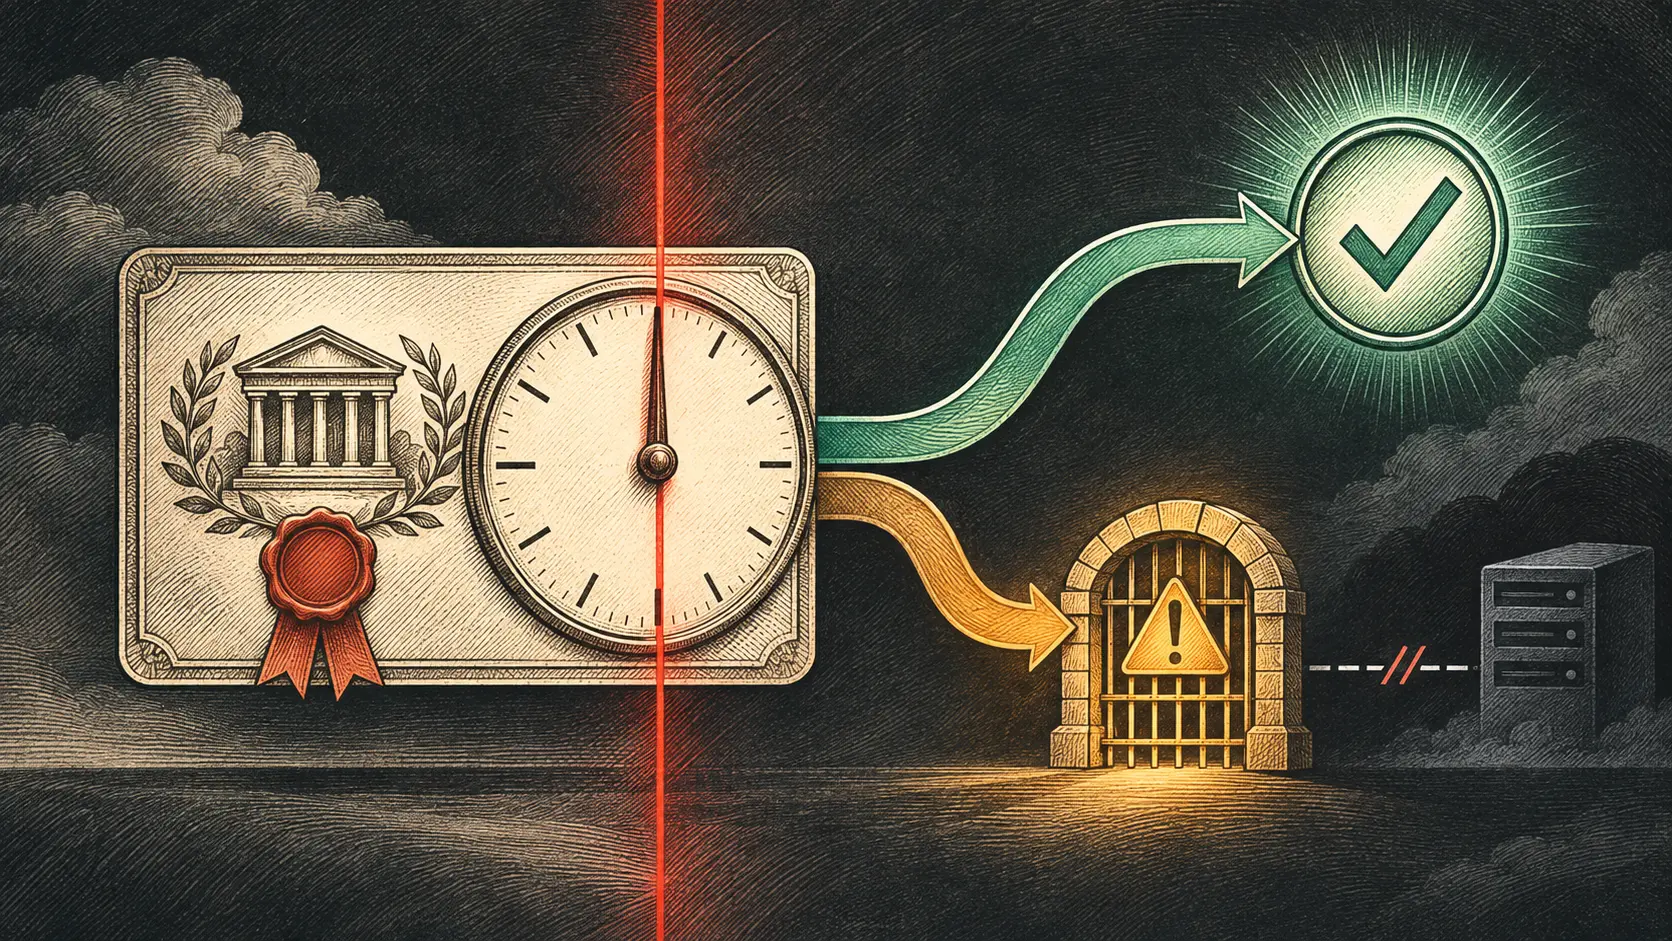
假定某智能体的签发者资格在 A 时刻得到肯定答复。依赖这条答复的一方设定最大年龄 M。到了 A+M,资格来源恰好断联,验证者手里仍有先前的肯定记录。此时最难的问题不是签名有没有通过,而是旧答案在这一次决策中算不算“已确认”。
Konda 的《Preserving Evaluation State in Agent Protocol Decisions》把过旧定义为年龄大于上限;等于上限仍在窗口内。它的 TC-2 测试没有回避分歧,直接指出 Jackson 文本把同一输入判为已经到达期限。Konda 要守住的另一条线是状态分类:查到的否定结果、根本没有查到的结果、以及过旧的结果,不能都塞进一个“拒绝”抽屉。否则重试、告警和事故责任会跟着混乱。
Jackson 的《Verifier-Side Evaluation Semantics for Delegated Authority Chains》把门槛放在更早的那一刻。第 3 节规定:达到“记录时间加最大年龄”这一期限时,就不能再用缓存输入,必须重新获取。附录 A.3 的 G2/G3 案例把后果写清:来源若给出新的肯定答复,可以据此准入;来源若无响应,则暂时拒绝,审计记录写明评估未完成。这不等于认定签发者失去资格。
所以,这不是抽象的时间格式争论。按 Konda 的状态模型,A+M 时旧值仍可被认作已确立,但本地策略仍可能因别的条件拒绝请求。按 Jackson 的规则,旧值已不能证明必要输入,断联就使这次评估无法完成。前一条路径可能交给策略负责人解释,后一条要先找来源服务的运营者。让两套系统只返回同一个“失败”,就把最需要保留的线索擦掉了。
IETF Datatracker 把两份文件都列为有效的个人 Internet-Draft,并未显示它们成为 RFC 或 IETF 采纳标准。这里比较的是提案文本,不是已观察到的上线故障。若后续修订或共同一致性测试明确规定 A+M 的比较符号,以及来源无响应时的记录方式,这一判断就会改变。眼下,整点案例已经足够具体,不能靠“差不多过期”糊弄过去。
原始资料
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance