
摘要
- RFC 9083 将
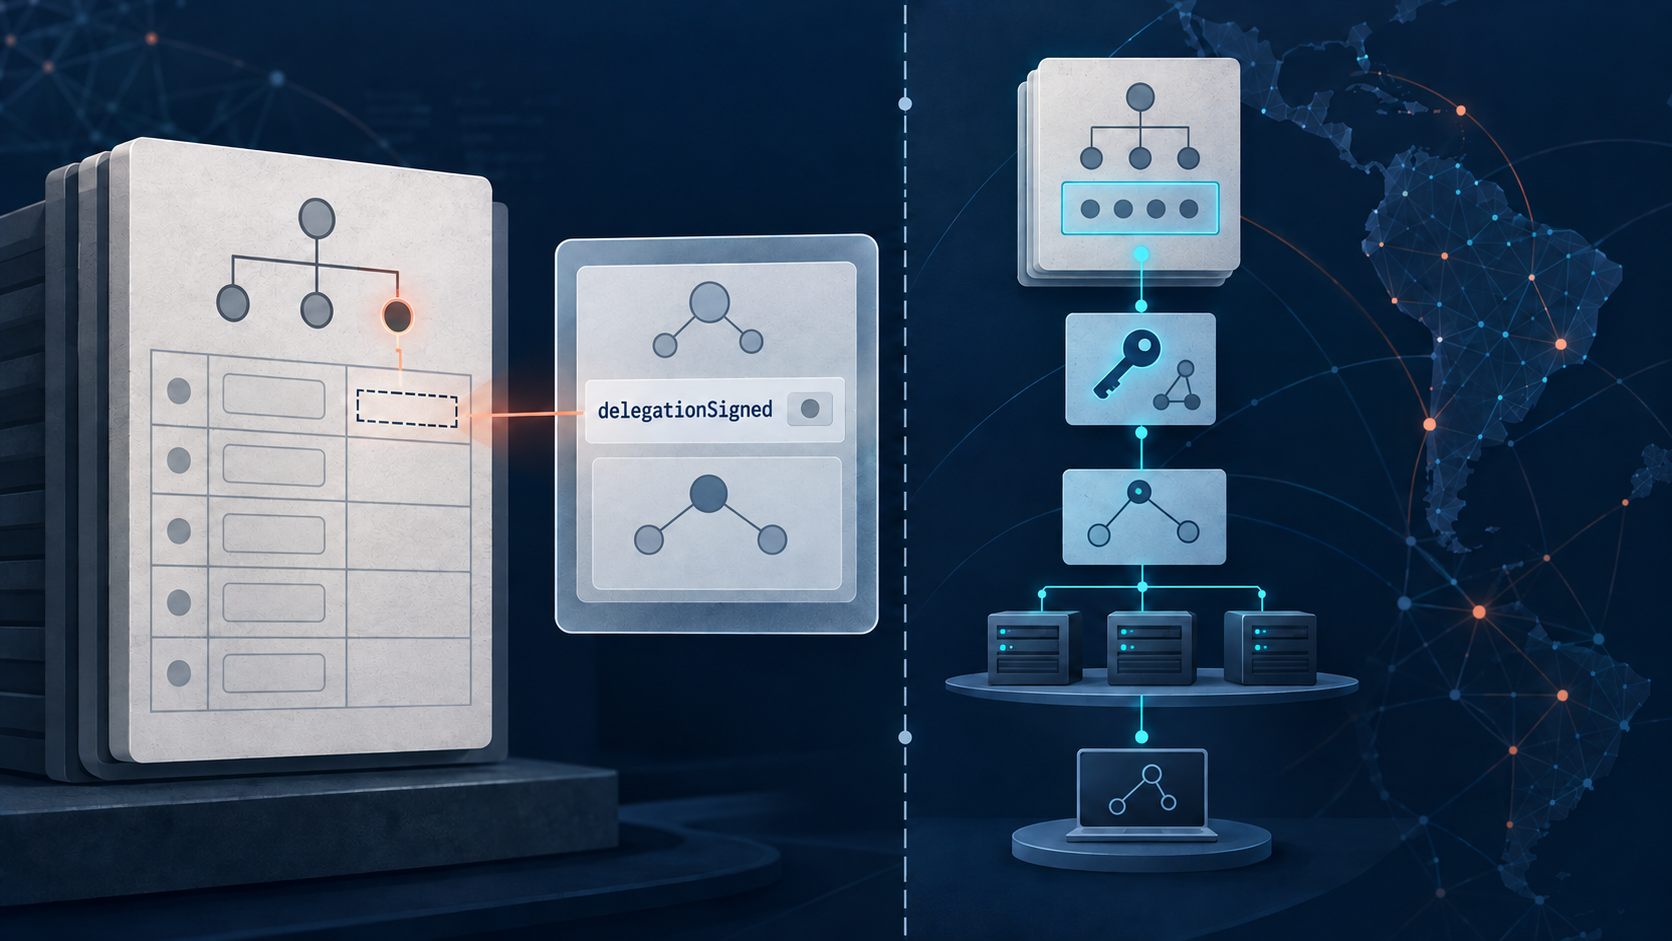
delegationSigned定义为父区存在 DS 记录时为真;zoneSigned以及 DS 或密钥数据则是 RDAPsecureDNS对象中的独立部分。 - 该字段属于登记证据,不是实时验证结果。要形成可复核的 DNSSEC 结论,还必须取得当前父区 DS、子区 DNSKEY 与 RRSIG、权威服务可达性、时间有效性以及明确验证器的输出。
一个精确但范围有限的布尔值
对 84.7.200.in-addr.arpa 的 LACNIC RDAP 样本响应清楚展示了它提供的内容。对象类别为 domain,列出三台名称服务器;secureDNS 对象中的 zoneSigned 和 delegationSigned 都是 false,dsData 数组为空。
这些内容可以证明 LACNIC 在采集时返回了怎样的登记记录,但不能推广为 LACNIC 区域全部反向域的状态,也不能说明所列服务器当前是否可达、是否权威。响应中没有解析链路跟踪,更没有足以重建一次验证过程的 DNS 报文。
父区 DS 只是验证链的一环
RFC 9083 有意区分各字段的语义。zoneSigned 表示区域是否已签名;delegationSigned 表示父区中是否有 DS;dsData 可以记录密钥标签、算法、摘要和摘要类型,keyData 可以携带 DNSKEY 材料。
这些字段描述登记数据。DNSSEC 验证则是在特定时间对实时 DNS 应答链执行的操作。验证器需要取得父区 DS,获取子区 DNSKEY 和带签名记录,比较摘要与算法,检查签名和有效期,并处理服务器不可达或应答失败。一个 RDAP 布尔值不会暗中完成这些步骤。
true 和 false 都需要克制表达
当 delegationSigned 为 true 时,可支持的结论是 RDAP 表示父区存在 DS。它不能证明子区正在发布匹配的 DNSKEY、签名仍在有效期内、验证链到达信任锚,或某个解析器此刻验证成功。
当该值为 false 时,RDAP 表示按字段定义父区没有 DS。它不能解释 DS 缺失的原因,不能排除变更正在处理中,也不能保证另一个时间点的观察仍然一致。因此必须保留精确 URL、响应字节和采集时间。
建立两个相互独立的证据面
登记证据面应保存 RDAP domain 的精确 URL、ldhName、名称服务器列表、secureDNS 值、DS 或密钥数组、响应哈希和抓取时间。运行证据面则应单独保存父区与子区查询、服务器地址、响应码、权威标志、DNSKEY、DS、RRSIG、验证器输出与时钟上下文。
只有比较两个证据面后,分析者才能描述当前验证状态。即使验证成功,结论也只属于已标明的观察点和时间;密码学链有效并不等于资源所有权、合同权限或主机控制权成立。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance