
追踪互联网治理机构中的政策连续性、合法性与问责信号。
治理
治理
治理持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
RIR 观察案例档案资源号协会ICANNIETF互联网历史网络运营商组织

包括 RIR 观察、案例档案、NRS、ICANN、IETF、互联网历史与 NOG 专题。
报道优先关注实施证据与机构行为,而非声明性立场。
最新报道
治理最新动态
8,859 篇文章

IETF
RFC 9845:瓦数降了,绿色网络的证明还没有
功率曲线向下,只说明某个边界在某段时间少用了电。工作量去了哪里、服务是否守住、碳排是否真的下降,仍需另一套可复核证据。
IETF
工作负载凭据不是工作负载:从身份引导到结果回执的八重核验
WIMSE 实践草案展示了平台如何用短期凭据替代嵌入式长期秘密。它更重要的启示是:凭据即使更安全,也只覆盖一段认证事实,不能替代运行实例、轮换失效、具体授权与最终结果各自的证据。
IETF
RFC 9991 让失败详情成为有条件披露,而非应得数据
一封没有通过 DMARC 的邮件,可能同时属于三个不同的世界:对域名所有者,它是认证故障的线索;对接收方,它是必须谨慎处置的数据;对收件人,它仍可能是一段私密通信。RFC 9991 统一了失败报告的表达方式,却没有把这三个世界压成一种所有权。域名可以提出请求,接收方仍须决定是否披露、披露多少,以及谁有资格接触由此产生的危险材料。
IETF
DNS类型69和70把含义交给外部名录,却没有写明版本
一条 DNS 记录通过了签名验证,不等于它的历史含义已经被完整保存。记录中的代码或许一个字节都没变,解释它的外部名录却可能已经更新、撤销甚至重新分配。新获分配的 DNS 类型 69 和 70 把这种权力边界写进了协议设计:IANA 管理外壳,UNECE 与 ISO 继续管理代码含义。真正留给运营者的问题,是如何证明当时采用了哪一版外部资料。

Number Resource Society
DFINFRA 与 AS210860:注册信号仍不足以证明运营控制
DFINFRA 与 AS210860:注册信号仍不足以证明运营控制 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。Number Resource Society情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
互联网历史
翻转本身就是预算:RFC 1986、ETFTP 与选择性证据
在半双工无线链路上,回一个确认并不是顺手发出的小包,而是交出信道、重新同步方向,再为下一段数据付一次启动成本。RFC 1986 的 ETFTP 正是围绕这笔账来组织文件传输。

IETF
Jim Schaad 与那个只是一条线索的密钥标识符
系统收到一个很短的 `kid`,在库里找到两把钥匙,最后有一把验签成功。若审计表只留下“这个 kid 通过”,一次可解释的查找就被压扁成了虚假的唯一身份。Jim Schaad 写下的 COSE 规则,正是为了不让这种压扁悄悄发生。
报道
APNIC的选举委员会回避机制,为什么不该只藏在博客评论里
一项治理规则是否真实,不能由它在网站上的位置决定;但一项规则能否经得住换届、质询和时间检验,却与它被放在哪里密切相关。APNIC 已经公开说明:具备连任资格的执行委员会成员,不参与选举委员会的任命讨论和选择决定。如今欠缺的不是一句保证,而是一条能随每次任命一起保存的证据链。

互联网历史
没有压缩,历史仍然前进:RFC 1967
一个标着“未压缩”的 LZS-DCP 包,可能已经改变双方解读下一包数据所需的共同记忆。RFC 1967 把这种反直觉行为写进 Process-Uncompressed,又用 History Number 把排序、检查与复位拆成多个互不牵连的状态域。它改善的是局部恢复,不是丢失数据的复活,更不是业务交付证明。

IETF
RFC 9990 统计的是接收方陈述,不是邮件流本身
某天的图表突然多出一截红色柱状。安全团队以为异常邮件增加了,后来才发现,一份迟到的报告与已经入库的时间窗部分重叠。两份文件的 Report-ID 都合法而且不同,数字却不能直接相加。RFC 9990 把聚合报告做得更清楚,但没有把每个唯一标识变成“这些邮件从未被统计过”的证明。真正需要治理的,正是从文件到决策之间这段看不见的路。
IETF
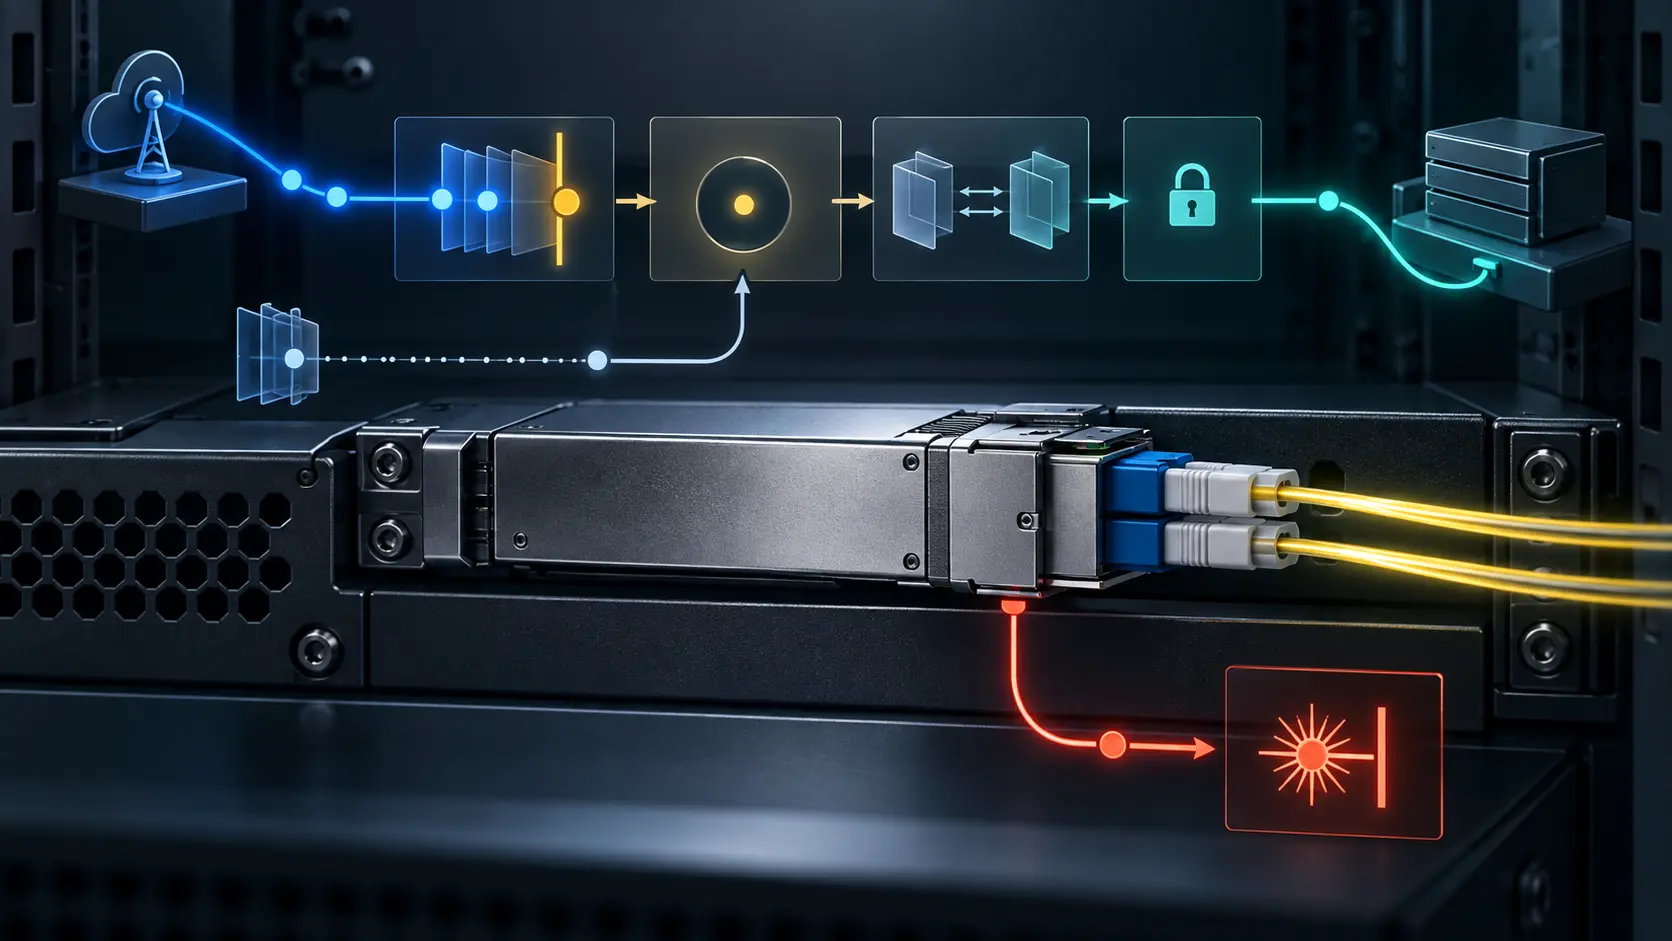
CMIS修订04加入控制权交接,却没有解决最后一笔写入
权限记录可以精确写下:10 时 00 分 00 秒,远程控制器不再拥有某个 CMIS 页面的写权限。光模块未必在同一秒到达清晰边界。一组调谐命令可能已经执行两步,第三步尚未落地,主机网络操作系统随即把本地配置重新写回。此时问题不再是谁“有权发送下一条命令”,而是谁对夹在两套控制之间的状态负责。

报道
LACNIC 46 参会名单已有同意,仍需明确留存期限
LACNIC 在注册时直说会公开参会名单,也要求用户接受条款。真正尚未公开说明的,不是名单为何出现,而是四项字段展示多久、何时复核,以及删除请求怎样抵达可验证的结果。
IETF
Donald E. Eastlake 3rd 与不能充当永久身份的 RBridge 昵称
一个两字节的编号足以让帧找到出口,却不足以说明设备是谁。Donald E. Eastlake 3rd 参与建立和修订的 TRILL 规则,恰好展示了短标识如何在碰撞、重启与拓扑变动中保持可用,又为何不能被资产系统误认成永久身份。

IETF
RFC 9996 登记了媒体类型,却没有登记模式版本
一辆货车可以贴着完全正确的运输标签,车内每个编号所代表的零件却仍可能被收货方理解错。RFC 9996 为 Protocol Buffers 建立的正是运输标签:二进制载荷用什么名称,JSON 载荷用什么名称,参数冲突时如何拒绝。它没有把赋予字段编号语义的模式、模式来源和批准权装进这个标签。若系统把“能解析”当成“模式已对齐”,真正的决策权便会在无人签字的情况下落到当前安装的解码器手里。

报道
AFRINIC称NS2仪表板“实时”,但关联的12项测量均为已停止的一次性任务
网页此刻能刷新,不等于数据此刻仍在产生。AFRINIC 的 NS2 公开仪表板把自己称为“实时任播节点监测”,可它接入的 12 项 RIPE Atlas 测量全部已经停止,而且全部是一次性任务。这套页面可以保存六次部署前后实验,却不能在没有新观测的情况下证明 17 个配置地点的当前健康状态。

IETF
Patrik Fältström 与那个没有完成通话的 ENUM 答案
号码已经解析,带 DNSSEC 验证的回答也给出了 URI,电话却始终没有响起。Patrik Fältström 参与建立的 ENUM 之所以重要,恰恰是因为这三件事从来不是同一张回执。

IETF
第 04 版承诺用 UUID 标识能源对象,模型却仍指向本地名称
同一份数据模型里,说明文字与可执行结构可以分别说真话,却合在一起产生歧义。GREEN 工作组 9 月 9 日发布的第 04 版说,`source-component-id` 绑定 RFC 8348 的 UUID,因此可以跨设备、管理系统与管理域识别同一组件。但该版 YANG 仍把这个 leaf 指向 `component/name`。能源报表与电源控制若要跨边界流动,首先必须确定到底是哪一个身份在流动。

IETF
RFC 9997:由 PEN 推导的 SID 区间不是来源证明
有些误判不是因为号码错了,而是因为人们让一个正确号码承担了它从未承诺的身份意义。RFC 9997 允许符合条件的 Private Enterprise Number 持有者直接算出私用 YANG SID 区间,省掉逐次申请,也避免不同持有者无意撞号。它同时明确提醒:SID 里出现某个 PEN,并不证明 SID、映射文件或底层 YANG 模型出自该持有者。把这两句话一起落实,才是自动化治理的起点。

IETF
David Harrington 与那个无法识别操作者的 SNMP 上下文
一次管理请求可以准确写出引擎、上下文和对象,却没有任何字段说明究竟是谁决定了这次操作。David Harrington 参与建立的 SNMP 架构没有替系统补上这个答案,而是把缺失的证据清楚地保留下来。

报道
一份 DNS 备用计划,不等于第二台解析器
APNIC Blog 9 月 9 日刊登的一次家庭网络经历,把“冗余”拆成了一条可核验的运行链:替代服务不仅要被设想出来,还要真正运行、送达客户端、经受受控故障,并能恢复到原状态。
栏目导览
治理专题
RIR 观察
五个区域会议,追踪分配政策、董事会合法性与机构连续性。
打开 RIR 观察案例档案
长期治理档案,涵盖法律、选举与制度压力方面的分析。
打开案例档案号码资源协会
来自 NRS 生态的会员、章程与资源治理情报。
进入 NRS 会议ICANN
DNS 协调、问责框架与全球多利益相关方进程动态。
进入 ICANN 会议IETF
在政策碎片化背景下,追踪协议标准化进程与互操作风险。
进入 IETF 专题互联网历史
用长周期基础设施历史来支持治理解读与结构预测。
进入互联网历史专题网络运营商组织
来自 APRICOT 及区域和国家 NOG 生态的运营商级实施情报。
进入 NOG 专题