
追踪互联网治理机构中的政策连续性、合法性与问责信号。
治理
治理
治理持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
RIR 观察案例档案资源号协会ICANNIETF互联网历史网络运营商组织

包括 RIR 观察、案例档案、NRS、ICANN、IETF、互联网历史与 NOG 专题。
报道优先关注实施证据与机构行为,而非声明性立场。
最新报道
治理最新动态
7,901 篇文章
IETF
Enhanced Route Refresh 为 BGP 对账划界,而不重置会话
Enhanced Route Refresh 为 BGP 对账划界,而不重置会话 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。IETF情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
当主叫身份离开 SIP:RFC 9888 与带外 STIR 背后的控制面
当一次呼叫经过无法保留 SIP `Identity` 头的网关时,携带 STIR 身份证据的 PASSporT 不必随 SIP 消息继续传递:它可以经 HTTPS 单独发送到目的服务提供商的 Call Placement Service(CPS)。接收侧随后在 CPS 取得令牌并完成验证。这不是把一个头字段简单搬到另一条线路,而是把身份递送改造成由发现、授权、检索和短期留存组成的服务提供商控制面。

报道
APNIC 统计了 96.9 亿次 DNS 查询,却仍无法确定重试发生在哪一层
APNIC Labs 只改变权威服务器给出的结果,抵达服务器的查询量便随之跨越了不同数量级:保持沉默时,记录接近 97 亿次。这个商数可以复算,但它没有携带重试者的身份证明。若把权威端的总量直接归咎于“递归解析器”,一项重要实验就会越过自身证据的边界。

AFNOG
AIS 2026 强调数十年合作,却未公布机构记忆轨迹
AfNOG 将 AIS 描述为长期实践共同体,每届都建立在数十年合作之上。已审阅页面没有公布可供检验的跨届机构记忆轨迹。

报道
LACNIC 转向 RDAP:把注册数据变成自动化契约
当生产系统依赖注册数据时,它就不再只是一次查询结果。LACNIC 的说明表明,从 43 端口 Whois 转向 RDAP 是一次运行方式的重构。
报道
AFRINIC任命五人申诉委员会至2026年末,但公告未展示董事会决策记录
AFRINIC 公布了由谁在 2026 年末前审理政策流程申诉,但本次冻结的公告没有展示董事会在何时、以何种程序作出任命决定。

报道
APNIC prop-175 把 IPv6 需求证明提前到首次申请
APNIC prop-175 拟允许符合资格的机构在首次申请时,就以已经明确的运营需求证明其需要大于 `/48` 的运营商无关 IPv6 地址。该提案目前仍只是在 Policy SIG 邮件列表发布。它试图减少重复程序,但真正的治理考验在于:部署尚未发生时,APNIC 能否像审查既有使用情况那样一致地审查规划证据。

案例档案
WTPF-26 通过五份意见,每份最终文本都与最后公开草案一致
如果只看文件指纹,WTPF-26 闭幕时出现了五次变化;如果逐字比较正文,结果却是零。五份最终意见都有新的文号与文件哈希,“草案”标记也已撤去,因为论坛确实完成了通过程序。但在剥离文号、日期与状态这三类页眉信息后,每份英文最终文本都和各自最后一份公开临时文件完全一致。治理记录需要同时保存这两件事:授权状态变了,最后一步的实质文字没有变。

IETF
Treat-as-withdraw 隔离畸形 BGP 路由,不让一条 UPDATE 重置整条会话
一条畸形 BGP UPDATE 曾经拥有远超其所携路由的破坏力:基础错误处理会关闭接收会话,连同这条邻接上原本有效的路径一并撤走。RFC 7606 缩小了这个故障半径。只要接收方能够可靠识别受影响的可达信息,就把相应路由视为撤回,同时保留会话。这不是宽容错误,而是把错误限制在能够证明的范围内。
IETF
QUIC 密钥阶段变化证明新密钥可用,却不能解释为何换钥
成功切换到下一代数据包保护密钥,只能确认一条连接上的密码状态已经推进,不能揭示触发它的策略、事故或发布操作。

报道
RIPE 数据库开始规范化 Unicode:文本证据链需要一张处理凭据
屏幕上同一个“ř”,底层可以是一个码点,也可以是字母 `r` 加一个组合附加符号。RIPE Database 1.123 选择在后续 UTF-8 处理前把两种写法归一到 NFC。这是合理的互操作性设计;但从提交到规范值、再到各接口输出,证据不能只剩下“看起来一样”。

互联网历史
一秒钟的押注:TCP 如何缩短初始重传计时器
在测量路径之前,TCP 只能依据估计采取行动。2011 年,IETF 将建议的初始等待时间从三秒降至一秒,同时规定:若等待 SYN 确认时低于三秒的计时器到期,就必须在发送数据前将 RTO 重新设为三秒。

ICANN
Reveal Day 并不会最终确定 ICANN 争用集合
Reveal Day 启动争用记录,但不会冻结成员名单。

报道
根区 KSK 轮换让解析器就绪度成为连续性的真正考验
DNS 本身可能运行正常,而使用过期信任锚的验证解析器仍会让用户看到失败。这正是根区密钥签名密钥轮换的运营悖论:密钥在中心环节变更,连续性却由分布式解析器群体决定。

AFNOG
AIS 2026 列出塑造非洲数字未来的人群,却未公布代表机制
AfNOG 列出五类塑造非洲数字未来的群体。已审阅的一手页面没有说明这些群体如何获得代表、如何选择或如何保持平衡。

IETF
BLACKHOLE 社区可以请求丢弃流量,却不能赋予邻网无限路由权
DDoS 受害方有时必须在攻击流量挤满互联链路之前请求上游丢弃它,但让另一张网络主动破坏可达性,本身就是一项高风险权力。RFC 7999 统一了这个请求,同时用事先协议、前缀授权、本地配置和传播限制约束它。信号之所以有用,是因为各方能识别;机制之所以可治理,是因为接收方仍掌握是否执行的决定权。

报道
AFRINIC称以共识产生PDWG联席主席,但公告未展示共识形成记录
AFRINIC 公开了 2026 年一次任命的姓名、方式和任期,但本次审阅所冻结的两份公开材料不足以还原共识如何被认定。

案例档案
两个字母并不是全部案情:Virtual Works 诉 Volkswagen 与那通关于 `vw.net` 的电话
`vw.net` 并非一个从未使用、只等商标权人来买的空地址。Virtual Works 已用它经营互联网接入业务约两年。真正改变证据结构的,是法院所记载的一通电话:Volkswagen 被要求在二十四小时内回应,否则域名将卖给出价最高者。稀缺性解释了议价能力;它本身并不证明恶意。法院要判断的是,这种能力如何被设想、表达和使用。
报道
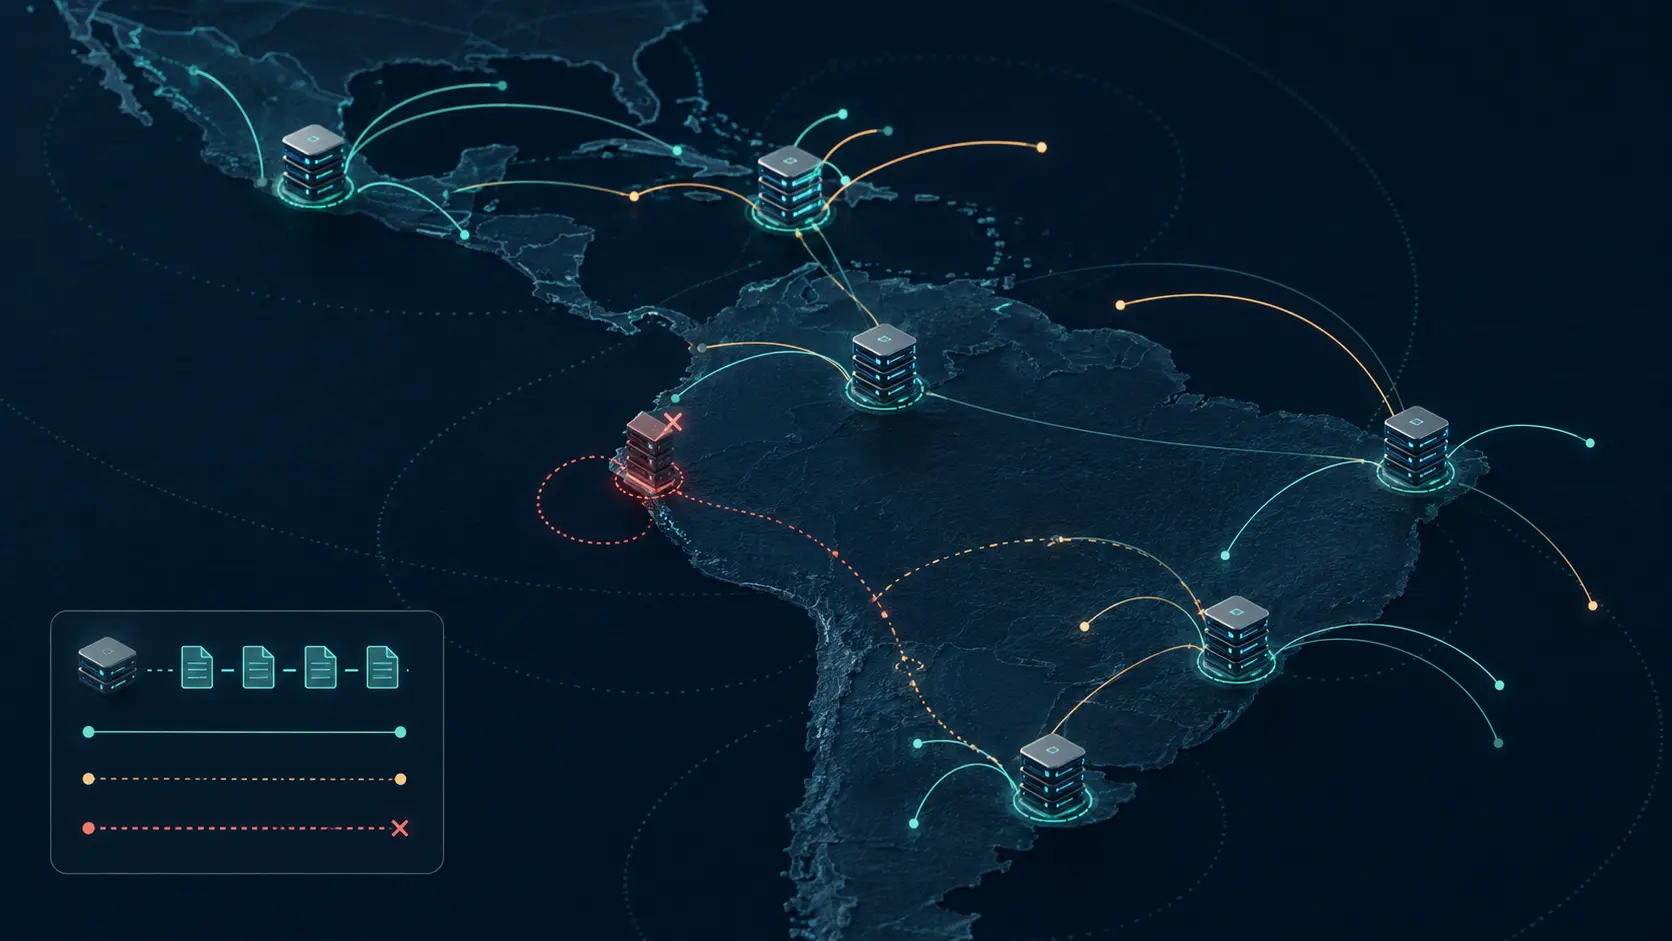
LACNIC 用反向 DNS 任播把注册局连续性变成分布式控制
反向 DNS 平时很少被注意,直到它无法响应。LACNIC 的任播部署说明,注册局连续性不是单台服务器的属性,而是由节点布局、路由、同步与观测共同维持的运营纪律。

ICANN
私下交易不能解决 ICANN 字符串争用
从申请公开日开始,同一争用集合中的申请人进入通信限制期;私下谈话、公开披露和间接中介都在边界之内。
栏目导览
治理专题
RIR 观察
五个区域会议,追踪分配政策、董事会合法性与机构连续性。
打开 RIR 观察案例档案
长期治理档案,涵盖法律、选举与制度压力方面的分析。
打开案例档案号码资源协会
来自 NRS 生态的会员、章程与资源治理情报。
进入 NRS 会议ICANN
DNS 协调、问责框架与全球多利益相关方进程动态。
进入 ICANN 会议IETF
在政策碎片化背景下,追踪协议标准化进程与互操作风险。
进入 IETF 专题互联网历史
用长周期基础设施历史来支持治理解读与结构预测。
进入互联网历史专题网络运营商组织
来自 APRICOT 及区域和国家 NOG 生态的运营商级实施情报。
进入 NOG 专题