
追踪互联网治理机构中的政策连续性、合法性与问责信号。
治理
治理
治理持续追踪影响互联网基础设施的机构、政策流程、标准活动、注册局运营、问责争议与实施信号。BTW.MEDIA 整合公开报道、有来源依据的分析、机构背景和长期案例报道,让读者可以在全球网络生态中把握决策节点、治理风险、运营连续性、合法性问题和政策结果。需要比较 RIR、标准制定机构、ICANN 流程、网络运营商组织、公共政策参与者、问责争议和来源证据的读者,可以借助本页面判断哪些流程只是程序性的、哪些信号可能改变运营假设、哪些社群面临风险。它为研究人员和基础设施利益相关方提供了一种稳定的比较方式,可以按行动者、流程、证据、后果、地域和运营风险敞口来对比治理动态,而不是把每条政策更新都当作孤立消息。本文面向需要分辨哪些治理信号只是程序性噪音、哪些可能改变运营假设、哪些机构或社群风险最高,以及哪些公开证据支持继续监测的读者。
RIR 观察案例档案资源号协会ICANNIETF互联网历史网络运营商组织

包括 RIR 观察、案例档案、NRS、ICANN、IETF、互联网历史与 NOG 专题。
报道优先关注实施证据与机构行为,而非声明性立场。
最新报道
治理最新动态
7,688 篇文章

报道
LACNIC 的网络自治等级需要场景账本,而不是企业徽章
“我们已经达到 L3”看起来像一句完整的话,其实少了最重要的宾语:哪一段网络、哪一个流程、哪一种版本?没有这些限定,成熟度数字只是从工程记录里拆下来的名牌。

IETF
“Set-Cookie”不是存储回执
一次会话故障复盘里,服务端拿出了完整响应日志:`Set-Cookie` 已发送,语法检查也通过。客户端团队却找不到对应状态。双方证据都可能是真的,因为 RFC 10025 并没有把响应头定义成“客户端已保存”的确认。发出指令、接纳指令、形成存储、保留状态、随请求选出状态,是不同主体作出的不同决定。

IETF
IANA 十三条后缀记录保留了一条自身定义无法触发的规则
表面上,这只是删掉几段无效文字。可同一逻辑已经落进十三条独立的公共记录:规则批准是一件事,逐条改完又是另一件事。media type 注册程序草案的第 10 版把这道治理缝隙摆到了台面上。

IETF
Keith Moore 与那个改变显示、却没有改变发件人的编码词
邮件审计表原本只有一列“发件人名称”。把它拆成“原始字段、解析邮箱、解码文字、签名域、最终显示”五列后,同一个熟悉姓名背后的差异才重新出现。
案例档案
Cookie 回来了,服务尚未回来:RFC 9853 的证据边界
RFC 9853 允许 DTLS 端点在 Connection ID 已找回既有安全上下文后,验证一个新出现的对端地址。匹配的 Cookie 能支持某一时刻的地址绑定决策,却不能解释地址为何变化,也不能证明路径稳定、双向业务包已恢复或服务连续。
互联网历史
十六个零不是通道身份证:RFC 1964 的认证证据边界
RFC 1964 把 Kerberos V5 放进一套可辨认的 GSS-API 令牌外壳,并在认证器校验和里同时携带通道绑定摘要、服务标志与可选委托凭据。它的工程价值不在于制造一个包罗万象的“安全成功”,而在于让请求、回执、能力与后续结果各有位置。

互联网历史
头部最后到达:RFC 1963 如何重建串行帧
RFC 1963 把一个发送端的时间难题变成了线格式:先输出串行数据,等压缩后的长度可见,再在分组尾部写入反向排列的适配头。接收端因此获得了一套重建语法,却没有获得“原帧已经完整到达”的证明。

IETF
CoAP 组播地址不是安全授权名册
RFC 10020 把日常运维里经常混称为“同一个组”的三件事拆开:谁在监听组播地址,谁提供相同的应用资源,谁持有共同的安全材料。一个请求可以到达第一组、通过第三组的身份校验,却仍然无权在第二组执行操作。地址、身份与授权必须分别记账。

IETF
验证者已经订阅,证据链仍要过七道核验
一份 IETF 草案把网络设备证明从间歇轮询变成持续事件流。节奏变快了,但“收到一条带签名的通知”仍不等于“从测量到业务结果的整条链都成立”。
报道
RIPE NCC 称 2027 年计费改造已完成,但账单仍要等到 12 月 31 日
RIPE NCC 在决定首批账单金额的数据尚未形成时,已经完成了 2027 年收费方案所需的应用改造。这种先完成系统、后等待年末数据的顺序本身很正常。真正需要说清的是:项目完成与账单可复核不是同一个时刻,后者要到规则、快照和计算版本在一张真实账单上相遇之后才成立。

报道
ARIN 的 RPKI 约束有多新,取决于交付它的软件包
注册局可以每天更新资源记录,运营商的验证器却可能仍在读取数月前的边界。ARIN 正在推进的信任锚约束,真正需要补上的不是一句授权,而是一张能走完交付链的收据。

IETF
网关可拒绝请求用途,传输代理不能替源站表态
一个状态码可以说明请求为何被拒,却未必说明是谁有权作出决定。HTTPbis 新草案把这条边界写进了 419 的语义:源站可以拒绝已声明的用途,受托网关可以代为执行,独立传输代理却不能因为身处链路中间就取得源站的发言权。

案例档案
almazcloud.network:注册身份之外,公开记录能证明什么?
almazcloud.network:注册身份之外,公开记录能证明什么? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。案例档案情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

ICANN
ICANN的权力链条:从机构章程到合同执行,争议如何获得救济
ICANN 并不是一个拥有普遍主权的互联网政府。它对域名系统及其他唯一标识符的影响,来自一条由公司章程、组织规则、多利益相关方政策程序、合同义务和技术执行共同构成的权力链。真正重要的问题不是“ICANN 是否有权”,而是每一层权力究竟授予了什么、约束了谁,以及挑战能否在运营结果形成之前产生实际效果。

Number Resource Society
AS210837 的连续性测试:路由证据何时足以说明网络仍在运行
AS210837 的连续性测试:路由证据何时足以说明网络仍在运行 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。Number Resource Society情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

案例档案
路径已经配对,往返仍未被证明:RFC 9854
在低功耗有损网络里,能从一端听见另一端,并不保证反向也满足同一条件。RFC 9854 用两套彼此关联的方向性发现来容纳这种非对称性;配对解决的是控制状态归属,不是路由安装、双向包传递或应用往返的最终证明。

Number Resource Society
AS210057 的公开足迹仍不足以证明其运营控制权
注册、路由可见性与商业归属之间,仍缺少一条可核验的责任链

IETF
Roberto Peon 与那张记住字段、却从未缓存响应的 HPACK 表
一个很小的索引,能在同一条 HTTP/2 连接里还原很长的字段;它不能证明响应被存过、仍新鲜,或有资格再次使用。
IETF
只读 `<system>` 数据存储,并不代表生效配置不可变
RFC 10016 把设备自行提供的配置放进可见的数据存储,让来源不再只能靠猜。然而,“客户端不可直接写入”不等于“值永远不变”,“来源是系统”也不等于“运营者批准过”。硬件、许可证、软件版本与覆盖关系中的任何变化,都可能改写最终生效的配置。
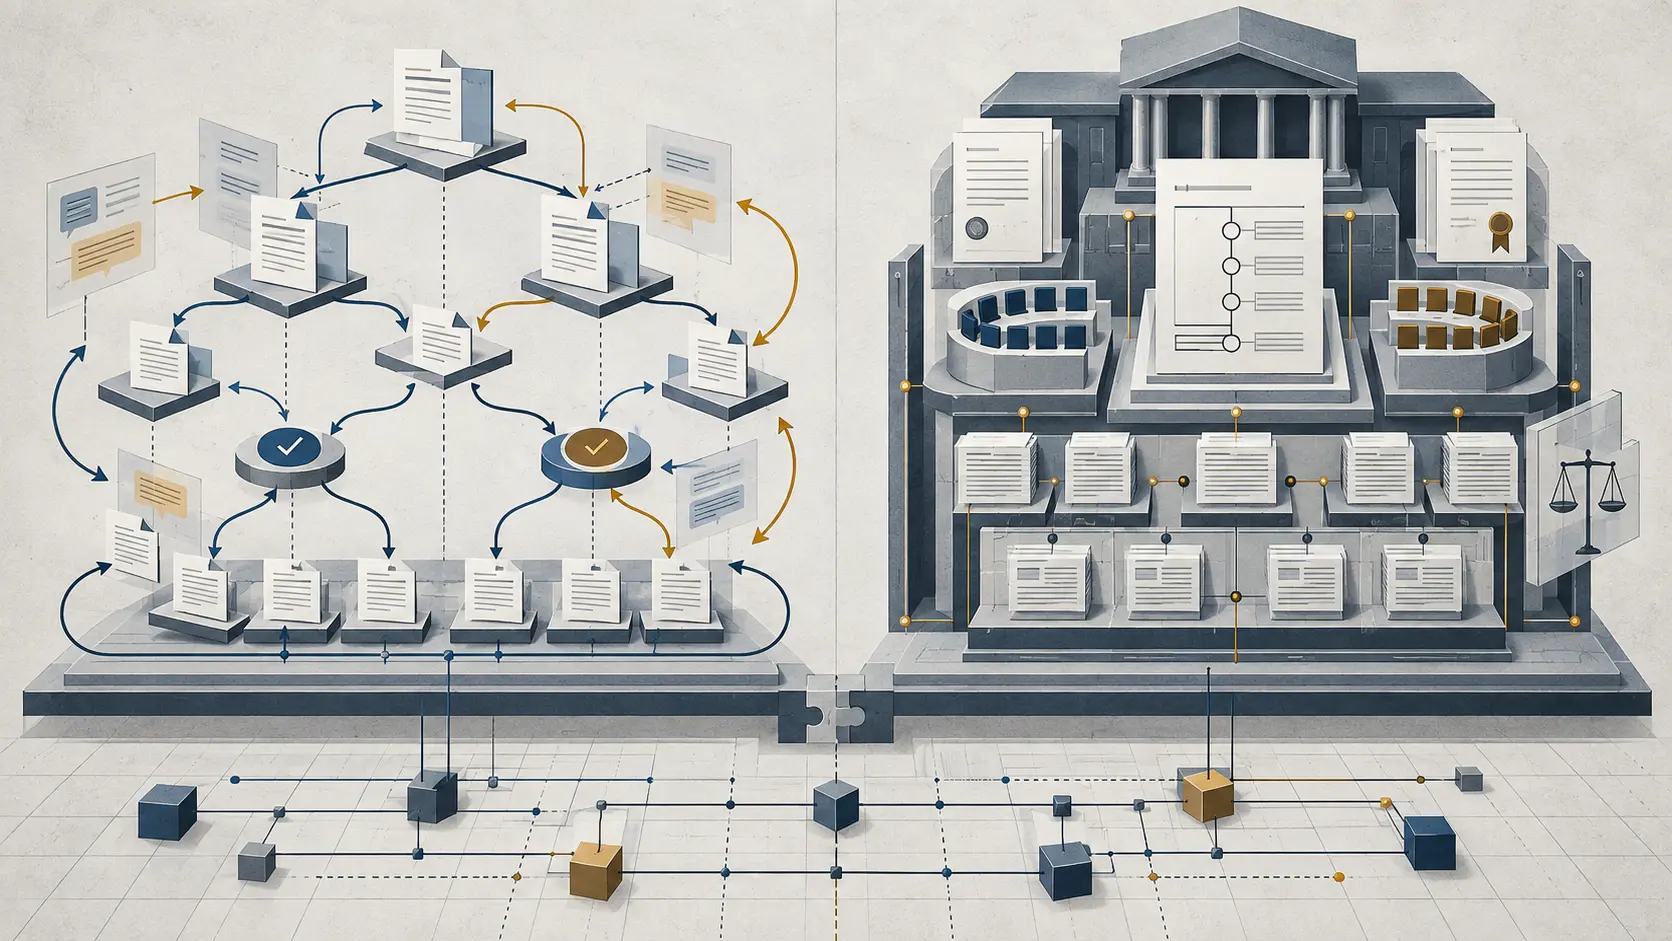
IETF
IETF 与 W3C:同一标签下的两套权力结构。
把 IETF 与 W3C 并列书写,容易让人误以为二者只是承担相似职能的两个标准组织。但它们的权力来源、决策程序、法律安排和争议救济并不相同。对网络运营商、参与者和机构决策者而言,真正重要的问题不是谁发布了 RFC 或 Recommendation,而是哪一份制度文件赋予了具体权力,以及不服决定的人能够向谁提出挑战。
栏目导览
治理专题
RIR 观察
五个区域会议,追踪分配政策、董事会合法性与机构连续性。
打开 RIR 观察案例档案
长期治理档案,涵盖法律、选举与制度压力方面的分析。
打开案例档案号码资源协会
来自 NRS 生态的会员、章程与资源治理情报。
进入 NRS 会议ICANN
DNS 协调、问责框架与全球多利益相关方进程动态。
进入 ICANN 会议IETF
在政策碎片化背景下,追踪协议标准化进程与互操作风险。
进入 IETF 专题互联网历史
用长周期基础设施历史来支持治理解读与结构预测。
进入互联网历史专题网络运营商组织
来自 APRICOT 及区域和国家 NOG 生态的运营商级实施情报。
进入 NOG 专题