摘要
- 欧委会 COM(2026) 13 拟把重要实体、关键实体和域名注册服务提供者纳入 ENISA 名录。
- 同一条文允许主管机关按请求查询若干服务行业和航空承运人的资料,却没有把重要实体、关键实体列为一类。
一个句子就能扩大名录。谁有权查看名录里的档案,则需要另一个句子。在欧委会的 NIS2 简化提案里,这两个句子没有把范围画得一样清楚。
现行 NIS2 的 Article 27 为 ENISA 建立了一套特定行业名录:DNS 服务、顶级域名注册局、云服务和数据中心、内容分发网络、托管服务,以及若干线上平台。成员国单一联络点按该条向 ENISA 提交信息。主管机关提出请求后,可以查询条文列明类别的相关资料;适用时还须保护信息机密性。
重要实体和关键实体目前走的是另一条法定路径。Article 3(4) 要求成员国维护国家清单,并收集这些实体的信息,其中包括 IP 地址段。现行 Article 27 明确把 Article 27(2)(f) 的 IP 地址字段排除在送交 ENISA 的信息之外。就这条转送渠道而言,地址段留在国家层级。
欧委会提案改变了入口。拟议的新 Article 27(1) 要 ENISA 维护重要实体、关键实体和域名注册服务提供者名录,资料来源是国家联络点按 Article 3(4) 提交的信息。提案还删去现行 Article 27(2) 那份单独的服务提供者清单。现行转送规则里的 IP 地址例外,也没有出现在新条文中。
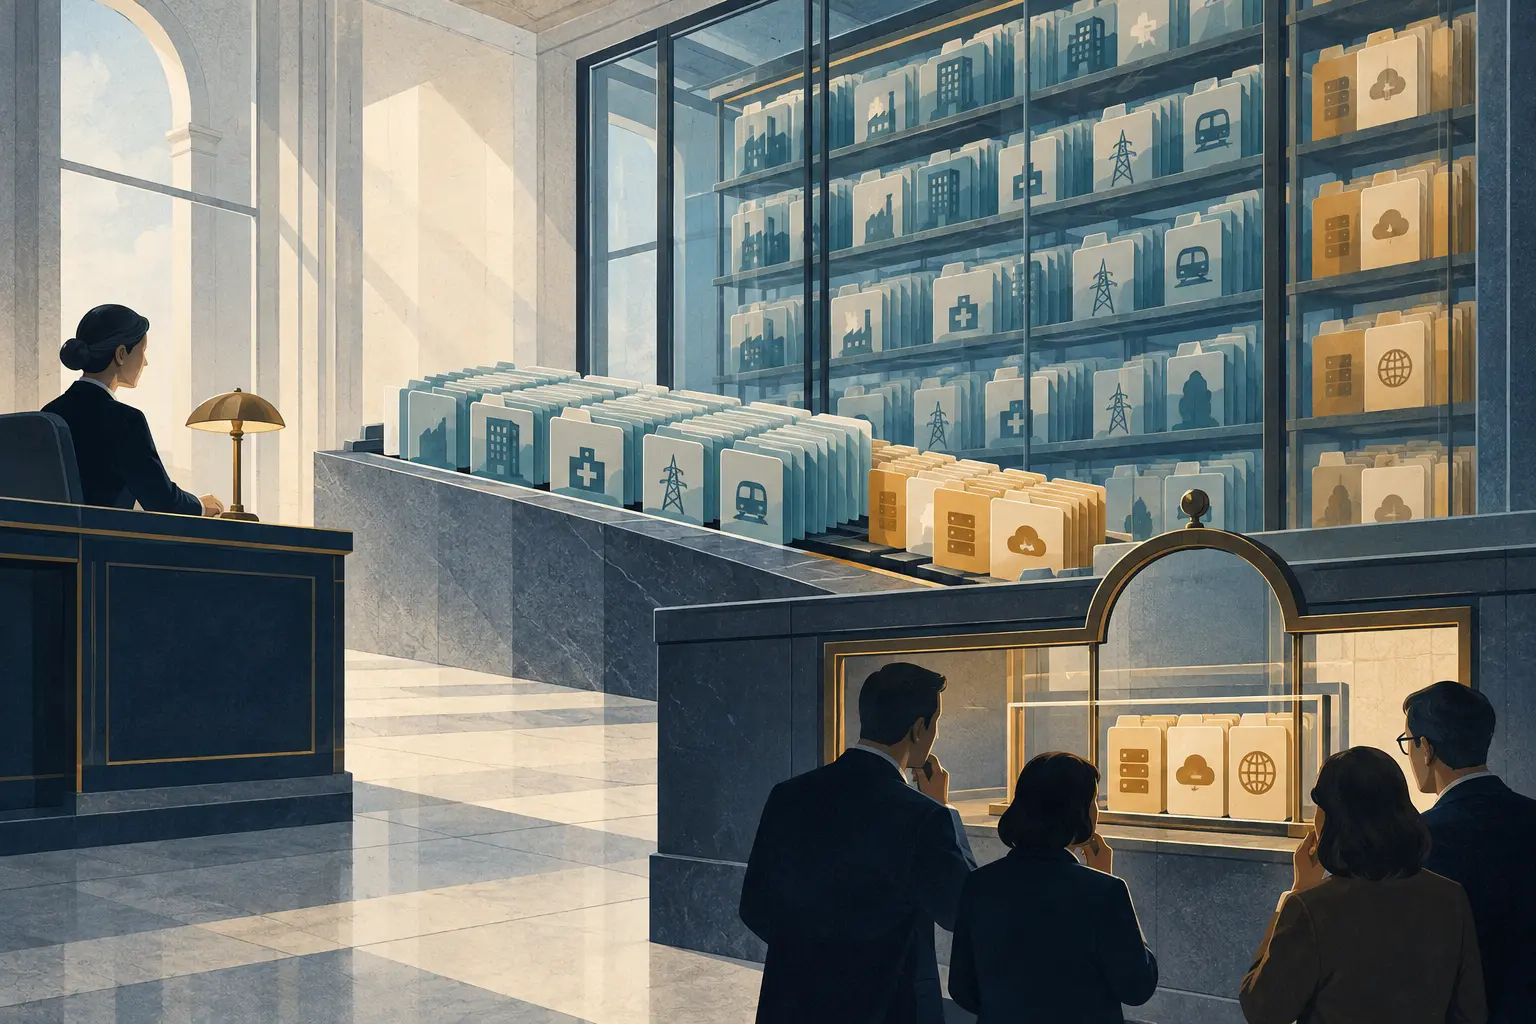
但“收进名录”和“准许查询”是两种控制。提案下一句说,主管机关提出请求时,ENISA 应开放有关 DNS 服务、顶级域名注册局、域名注册服务、云服务、数据中心、内容分发网络、托管服务、线上市场、搜索引擎、社交平台和航空承运人的信息。重要实体和关键实体没有作为一个类别出现在这份名单里。
这是一处必须由立法文字回答的问题。提案另外安排 ENISA 支持成员国跨境合作,并分析重要实体、关键实体的跨境网络安全风险。ENISA 的分析权、国家主管机关查询单个档案的权限、成员国对实体的监督,涉及不同主体和不同动作。Article 27 应把这几条线写在纸面上,而不是让读者从“名录扩大”自行推导“访问范围也扩大”。
IP 地址段让这项差别有了实际重量。地址段可以把网络证据与某个受监管实体联系起来,也可能帮助跨境协调;它的用途取决于谁查询、为了什么任务,以及错误或过期记录由谁更正。RIPE NCC 在 5 月 12 日提交的意见已经追问:哪项安全工作需要地址段、实体应申报哪些信息、怎样避免重复报送,收集成本是否与收益相称。访问条款再添一问:信息进入 ENISA 名录以后,谁可以打开档案?
名录可以很宽,查询权限也可以受限。ENISA 或许负责跨境风险分析,国家主管机关只查看与自身职责相关的记录。这可以成为清晰的制度设计,但提案需要明确写出:重要实体和关键实体的记录是否可由主管机关依 Article 27(1) 请求;ENISA 的分析与机关查询如何区分;每次查询对应什么法定任务。
RIPE Labs 在 10 月 21 日的欧盟监管更新称,议会报告员草案倾向数据最少化,并由国家机关继续监督 IP 地址段。截至 11 月 2 日,欧洲议会立法观察站仍将该程序标为“等待委员会决定”,页面列有 9 月 24 日报告草案和 10 月 13 日修正案。条文还有机会对齐。最直接的检验是:主管机关能否根据 Article 27(1) 请求查询一家重要实体的档案?最终文本应说明哪个机关可以请求、谁提供记录、访问服务于什么目的。若答案仍要靠猜,访问规则就没写完。
来源:NIS2 指令 · 欧委会提案 COM(2026) 13 · RIPE NCC 2026 年 5 月 12 日意见书 · 欧洲议会程序 2026/0012(COD)
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance