الخلاصة
- يوسع مقترح المفوضية COM(2026) 13 سجل ENISA ليشمل الكيانات الأساسية والمهمة ومقدمي خدمات تسجيل أسماء النطاقات.
- يسمح بند الوصول للسلطات المختصة بطلب معلومات عن فئات محددة من مقدمي الخدمات وشركات الطيران، لكنه لا يذكر الكيانات الأساسية والمهمة بوصفها فئة عامة.
يمكن توسيع سجل بجملة واحدة. أما حق قراءة الملفات فيحتاج إلى جملة أخرى. وفي مقترح تبسيط NIS2، لا ترسم الجملتان النطاق نفسه بالوضوح ذاته.
ينشئ Article 27 الحالي سجلاً لدى ENISA لفئات محددة: خدمات DNS، وسجلات نطاقات المستوى الأعلى، ومقدمي الحوسبة السحابية ومراكز البيانات، وشبكات توصيل المحتوى، والخدمات المُدارة، وبعض المنصات الإلكترونية. وترسل نقاط الاتصال الوطنية الموحدة المعلومات التي تحددها المادة إلى الوكالة. وعند الطلب، تتيح ENISA للسلطات المختصة الاطلاع على المعلومات المتعلقة بالفئات المذكورة، مع حماية السرية حيث يلزم.
أما الكيانات الأساسية والمهمة فتسلك مساراً آخر في النص الحالي. يطلب Article 3(4) من الدول الأعضاء الاحتفاظ بقوائم وطنية وجمع معلومات عن هذه الكيانات، تشمل نطاقات عناوين IP الخاصة بها. ويستثني Article 27 الحالي صراحة بيانات IP الواردة في الفقرة 2(f) من المعلومات المحالة إلى ENISA. وتبقى هذه البيانات ضمن المسار الوطني الذي تنص عليه المادة.
يقترح نص المفوضية نقل الحد. فالصياغة الجديدة لـ Article 27(1) تضع الكيانات الأساسية والمهمة ومقدمي خدمات تسجيل أسماء النطاقات في سجل ENISA، استناداً إلى المعلومات الواردة من نقاط الاتصال الوطنية بموجب Article 3(4). كما تحذف القائمة المنفصلة لمقدمي الخدمات في الفقرة 2 الحالية. ومع حذفها، تختفي من مسار الإحالة الاستثناءات التي أبقت نطاقات IP خارج السجل الأوروبي.
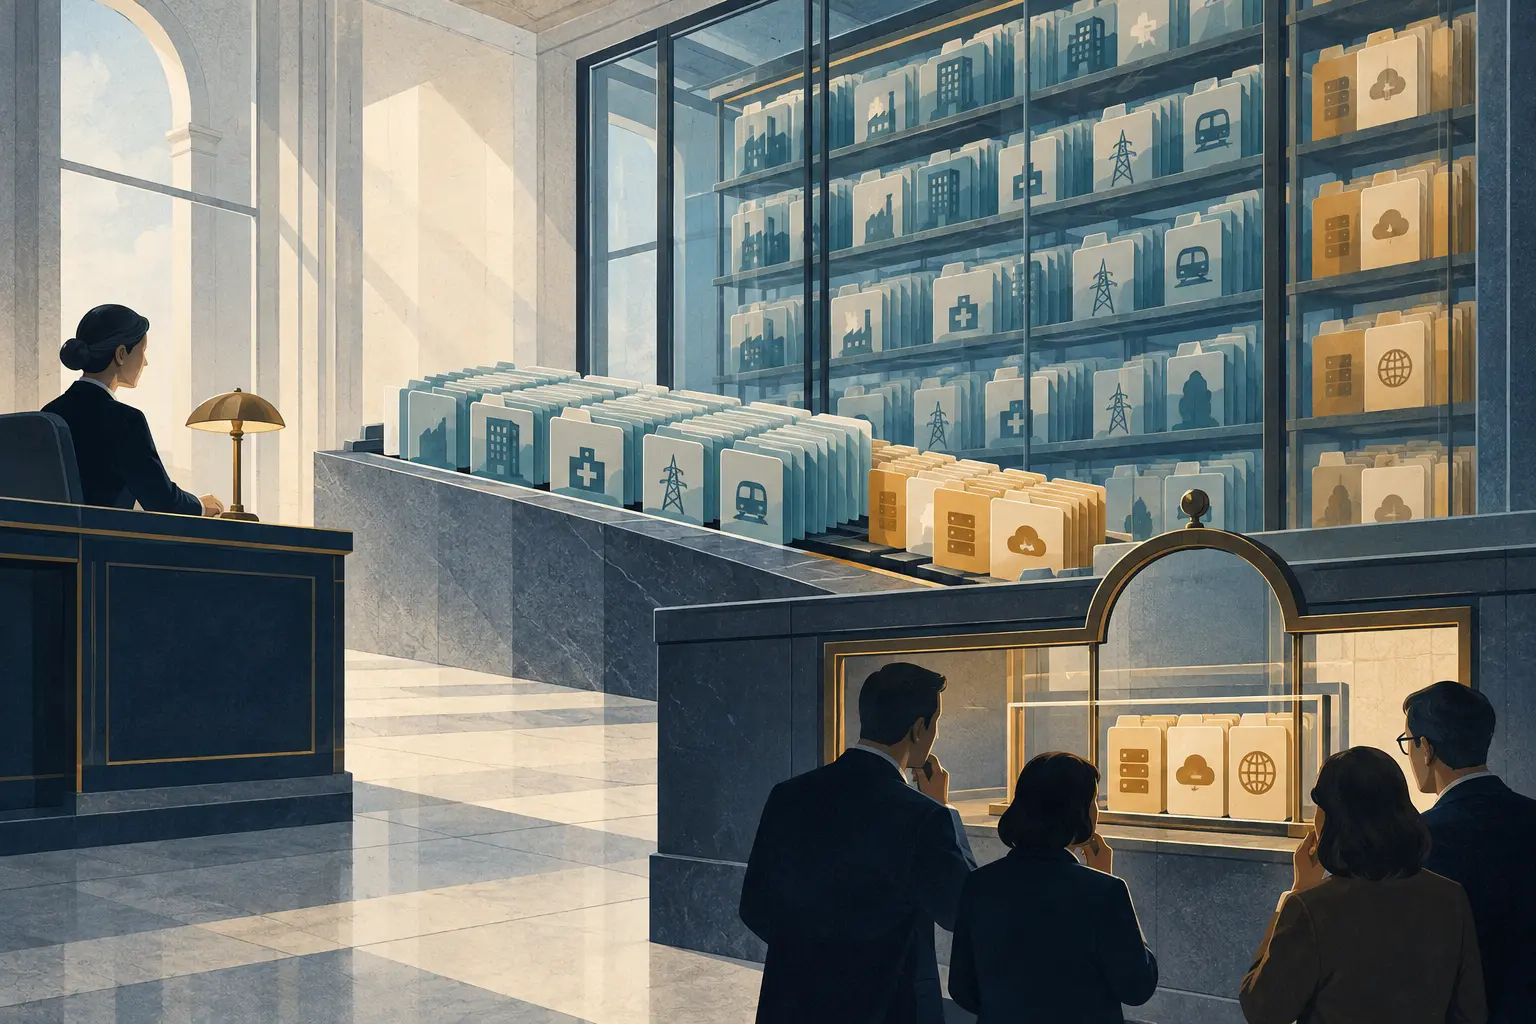
لكن جمع المعلومات ومنح حق الاطلاع قراران مختلفان. فالجملة التالية في المقترح تسمح للسلطات المختصة، عند الطلب، بالوصول إلى معلومات تخص مزودي DNS، وسجلات نطاقات المستوى الأعلى، وخدمات تسجيل النطاقات، والحوسبة السحابية، ومراكز البيانات، وشبكات التوصيل، والخدمات المُدارة، والأسواق الإلكترونية، ومحركات البحث، ومنصات التواصل الاجتماعي، وشركات الطيران. ولا تذكر الكيانات الأساسية والمهمة كفئة مستقلة في هذه القائمة.
يترك النص سؤالاً محدداً بلا جواب: هل يشمل حق الوصول ملفات الكيانات الأساسية والمهمة؟ ويكلف المقترح ENISA أيضاً بدعم التعاون عبر الحدود وتحليل المخاطر السيبرانية العابرة للحدود المتعلقة بهذه الكيانات.
تحليل الوكالة، وطلب سلطة وطنية لملف معين، وإشراف الدولة على كيان خاضع للتنظيم، صلاحيات مختلفة. ينبغي للمادة أن تحدد الصلة بينها بدلاً من ترك كل جهة لتستنتجها.
تجعل نطاقات IP هذا الفرق عملياً. فقد تساعد على ربط أدلة الشبكة بكيان معين أو تنسيق عمل أمني بين دول. لكن قيمتها تتوقف على سؤالين: من يطلب الاطلاع، ولأي مهمة؟ ومن يصحح نطاقاً قديماً أو مسجلاً على نحو خاطئ؟
في رده إلى المفوضية في 12 مايو، طلب RIPE NCC تحديد المهمة الأمنية التي تحتاج هذه النطاقات، والمعلومات المطلوب الإبلاغ عنها، وكيفية منع تكرار العمل، وأساساً لتحليل التكلفة والمنفعة. ويضيف بند الوصول سؤالاً مؤسسياً: من يفتح الملف بعد نقل البيانات إلى سجل ENISA؟
يمكن أن يجمع النظام بيانات واسعة مع تقييد الاطلاع بحسب الاختصاص. فقد تستخدم ENISA البيانات لتحليل المخاطر العابرة للحدود، بينما لا ترى السلطات الوطنية إلا الملفات اللازمة لمهامها. إذا كان هذا هو التصميم، فعلى النص أن يحدد ما إذا كانت سجلات الكيانات الأساسية والمهمة متاحة بطلب، ويفصل تحليل ENISA عن طلبات السلطات، ويربط كل طلب بغرض معلن.
أفاد تحديث RIPE Labs في 21 أكتوبر بأن مسودة المقرر تميل إلى تقليل البيانات وإبقاء الإشراف على نطاقات IP لدى السلطات الوطنية. وفي 2 نوفمبر، ظلت صفحة الإجراء لدى المرصد التشريعي للبرلمان الأوروبي تصف الملف بأنه بانتظار قرار اللجنة. وتسجل الصفحة مشروع تقرير مؤرخاً في 24 سبتمبر وتعديلات قُدمت في 13 أكتوبر. والاختبار مباشر: هل تستطيع سلطة مختصة طلب ملف كيان أساسي بموجب Article 27(1)؟ ينبغي للنص النهائي أن يحدد السلطة المخولة وسبب الاطلاع. إذا احتاجت الإجابة إلى تخمين، فقاعدة الوصول لم تكتمل.
المصادر: توجيه NIS2 · مقترح المفوضية COM(2026) 13 · رد RIPE NCC، 12 مايو 2026 · إجراء البرلمان الأوروبي 2026/0012(COD)
إحاطة الأعضاء
سياق أعمق للملف الشخصي
سجّل الدخول بمستوى العضوية المناسب لفتح الإحاطة الكاملة وملاحظات المصادر.
للدائرة الاستراتيجية فقط
الدائرة الاستراتيجية
مفتوح لجميع القراء. افتح إحاطات الملف الشخصي بعد الانضمام وتسجيل الدخول.
انضم إلى الدائرة الاستراتيجيةلأعضاء تحالف القيادات فقط
تحالف القيادات
لأصحاب الأصول الفكرية المؤهلين وللإدارة؛ سجّل الدخول للوصول إلى إحاطات التحالف.
انضم إلى تحالف القيادات