
摘要
- DHCPv4 下发 /32 掩码并省略路由器选项,可满足旧客户端的请求,同时移除它通常用于访问链路外 IPv4 目的地的路由。
- 重复请求可能因此停止,但客户端仍占有唯一租约,而且同链路主机仍可能向它发送数据包。
请求安静下来,不等于地址回到了池里
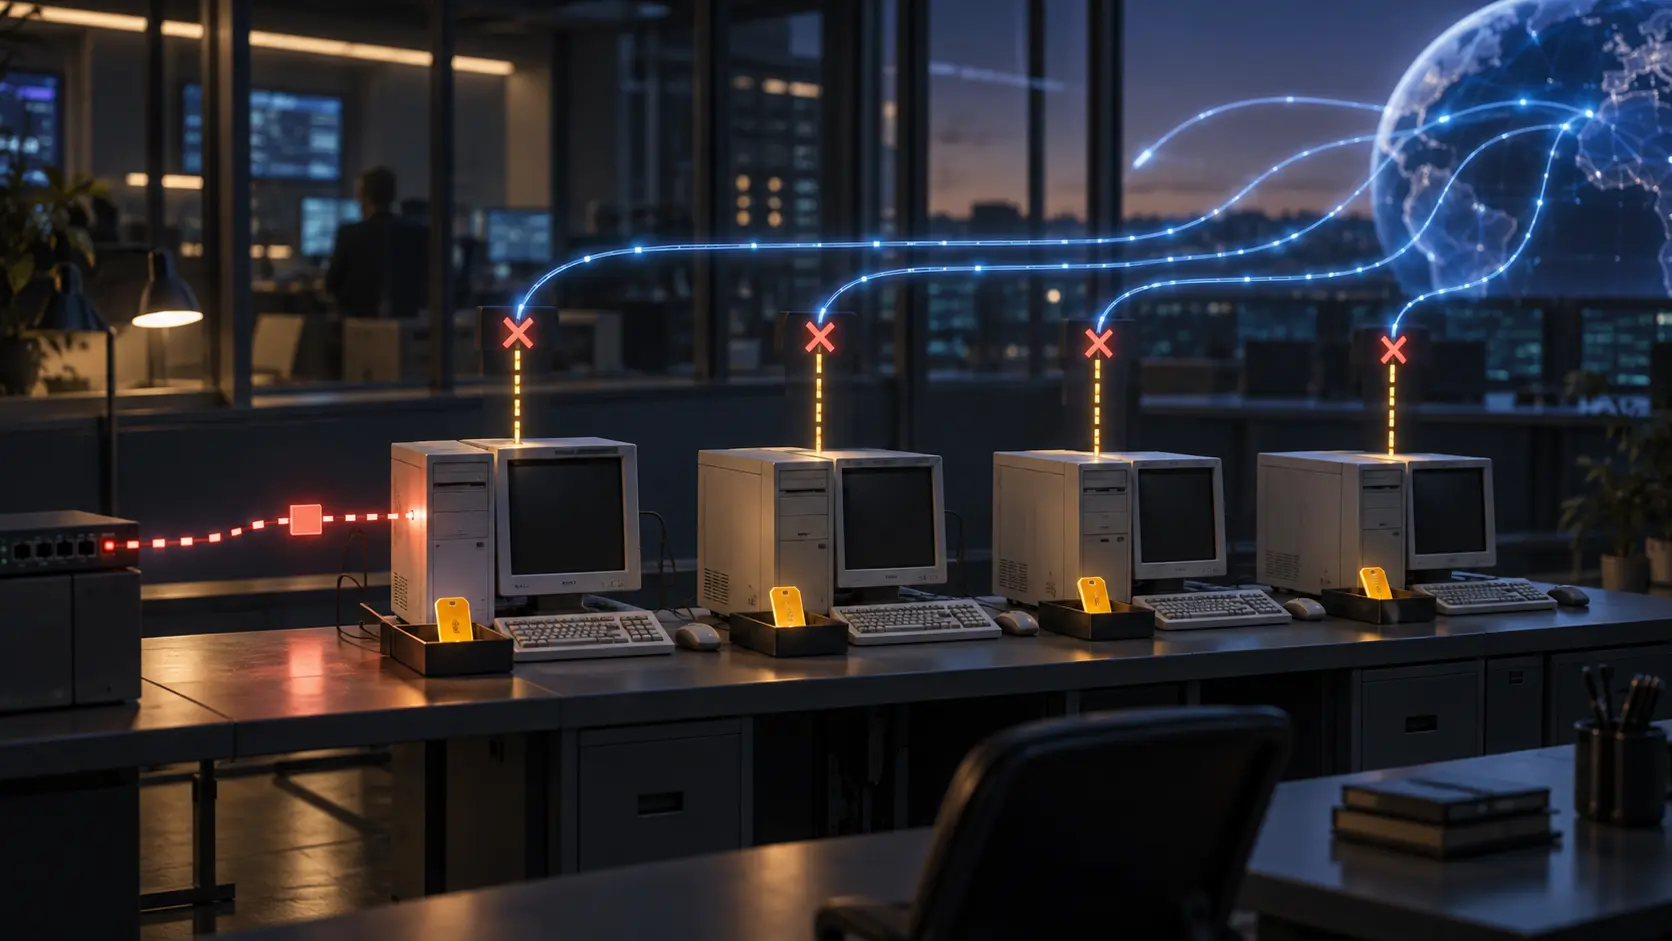
一台旧式双栈设备可能仍在申请 IPv4,即使运营者已希望它的应用转向 IPv6。简单地不再响应,可能只会让它继续发出未获答复的 DHCPv4 请求。LACNIC 在 10 月 2 日发布的技术博客介绍了一个更窄的兼容办法,依据是一份个人 Internet-Draft:用旧客户端认识的 DHCPv4 参数应答,再把接口配置成没有通常的链路外 IPv4 路由。
DHCPv4 选项 1 下发 255.255.255.255,也就是 /32 掩码;服务器不下发选项 3,即路由器信息。采用 /32 后,其他 IPv4 目的地址都会被主机视为链路外地址。没有收到路由器信息,它便没有把这类流量交给下一跳的路径。客户端获得了自己要求的配置,反复寻找地址的问题有机会停止;这并不意味着它获得了可用的链路外 IPv4 通道。
这不是“关闭 IPv4”。配置的接口仍有 IPv4 地址,也仍在使用 DHCPv4。设备还可能有其他接口、静态路由、隧道,或行为不同的应用。某些应用在 IPv4 失败后会改用 IPv6,但草案讲的是预期行为,不是对所有操作系统和服务的保证。可验证的说法应限定在具体接口和路由上。
服务器仍须记录唯一租约
草案指出一个容易被“几乎只用 IPv6”遮住的成本:同一链路上的每台主机仍须从 DHCPv4 服务器取得唯一 IPv4 地址。正常情况下,不能把一个地址同时发给共享链路上的所有安静客户端。地址冲突检测可能会在使用前探测;若两个客户端拿到同一地址,就会发现冲突。草案还提醒,服务器反复发回冲突地址,可能让客户端陷入 DHCPDECLINE 循环。
重复请求减少了,地址分配却还在。客户端释放地址或动态租期到期前,这条租约仍占着池中一个位置。RFC 2131 把动态分配定义为有时限、可在不再需要时重新利用的地址分配。服务器里存在一条租约,不代表已经测出广播量,也不证明地址重新可用。
经济后果取决于服务器使用哪个池。若来自稀缺的公网 IPv4,即使主机不能按通常路径访问远端,这条活跃租约仍有机会成本。草案也讨论链路本地或 RFC1918 地址。专用私网池可以避免消耗公网地址,但仍要为每台设备安排唯一地址、维护服务器状态、处理冲突,并检查与既有私网规划的重叠。
草案允许在特定条件下,在不同物理链路上复用地址池:DHCP 服务器须直接连接各链路。这不是普遍许可。若通过 DHCP relay 转发,服务器会依据 relay 地址选择池,所以草案要求在被中继的网络范围内保持池唯一。忽视这一边界,纸面上的节省可能变成地址分配错误。
租期更长,续租更少,占用也更久
草案认为这些主机不应访问外部 IPv4 目的地,本地或私网池又可能足够大,因此可考虑一天甚至数周的租期。租期变长会减少续租和服务器负担,也会让地址保留更久。使用稀缺公网池时,DHCP 消息变少不等于空闲地址必然增加。运维者应同时看请求率和地址占用天数。这是租约机制带来的运维推论,不是博客报告的实测数据。
Option 108 为另一类设备提供不同路径。RFC 8925 标准化了 IPv6-Only Preferred:在明确配置的 IPv6-mostly 网络里,如果客户端和服务器都支持,客户端可以在网络具备相应 IPv6-only 功能时放弃 IPv4 地址。这可以保留池容量。/32 方案则针对不理解 Option 108 的旧客户端;草案认为两种方式可以并用。但无论选择哪种,DHCP 本身都不能证明应用、DNS64/NAT64 或必要服务正常。
没有默认路由,不等于有了防火墙
省略路由器选项会移除主机访问链路外 IPv4 地址时通常使用的路由,但不会让它在同一链路上隐身。草案安全章节明确指出,其他链路主机仍可能向 /32 主机发送 IPv4 数据包,并建议启用主机防火墙,只允许该接口承载客户端与服务器或 relay 之间的 DHCPv4。
“主机无法主动建立通常的链路外 IPv4 连接”和“主机无法收到 IPv4 数据包”是两种不同结论。前者来自路由配置,后者并不成立。若本地服务仍开放,或设备还可经另一接口到达,就不能用没有网关替代明确的入站策略。
公开材料的证据边界
LACNIC 博客称作者 Alejandro Acosta 曾在 Windows 11、Fedora 43、基于 Debian Trixie 的 Raspberry Pi OS、Chromecast 和 Google Nest 上试用。文章明确说没有测试智能手机,并呼吁更广泛的兼容性测试。这是作者报告的尝试,不是独立复现、代表性设备抽样或生产部署证据。博客也声明作者意见不一定代表 LACNIC。
被引用的是第二版个人 Internet-Draft。IETF Datatracker 记录它于 2026 年 6 月 15 日到期,并说明它在 IETF 标准流程中没有正式地位。到期本身不等于技术审查拒绝;草案存在也不等于标准认可。我们查到的公开材料没有 DHCP 广播下降的实测、地址池占用变化、应用切换结果或入站安全审计。
开展试点的运营者应分项公布目标客户端的重复请求数、公网/私网/链路本地池的活跃租约和占用天数、释放/到期/DHCPDECLINE、relay 与链路边界、抽样应用的 IPv6 成功情况,以及入站防火墙规则。链路安静、稀缺地址回收、应用可用、主机暴露受控,是不同的结果。
来源:
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance