摘要
- ARIN 建议 2022.26要求在切换期间让同一个组织同时运行托管和委托 RPKI。提交者举出自己最大组织的 515 个前缀、每个前缀多份 ROA,并按当时控制变更的节奏估算重建需 25 小时。
- ARIN 在 2022 年 11 月表示会研究并安排这项功能。当前建议清单仍把它列为 Open;现行常见问题则让准备切换的组织联系注册服务部门。
2022 年那张建议单问的不是界面上该添哪颗按钮。它问的是:安全凭证的签发者变了,旧授权能不能一直撑到新授权被验证器接住。对有几百个前缀的网络,这不是一个下午的文书工作。
提交者 Michael Drzal 写明,托管模式改为委托模式时,原有 ROA 会失效,客户必须重新创建。他的最大组织有 515 个前缀,每个前缀还配有多份 ROA。团队故意放慢 ROA 变更,避免给全球路由引入错误;照这个速度,重建要 25 小时。他提议在同一个组织内暂时并行两种 RPKI 模式。25 小时是该团队 2022 年的作业估计,不是今天所有客户的迁移耗时。
ARIN 当年回信承认,大型资源持有者确实可能从这项能力受益,答应研究需求并排入开发。2023 年 ARIN 52 的会议记录里,工作人员又提到了托管转委托的支持请求。到了今天,公开建议清单仍显示 Open。一路走来,问题有编号、有答复、有会议提及,却没有在这些公开记录里拿到一张功能交付单。
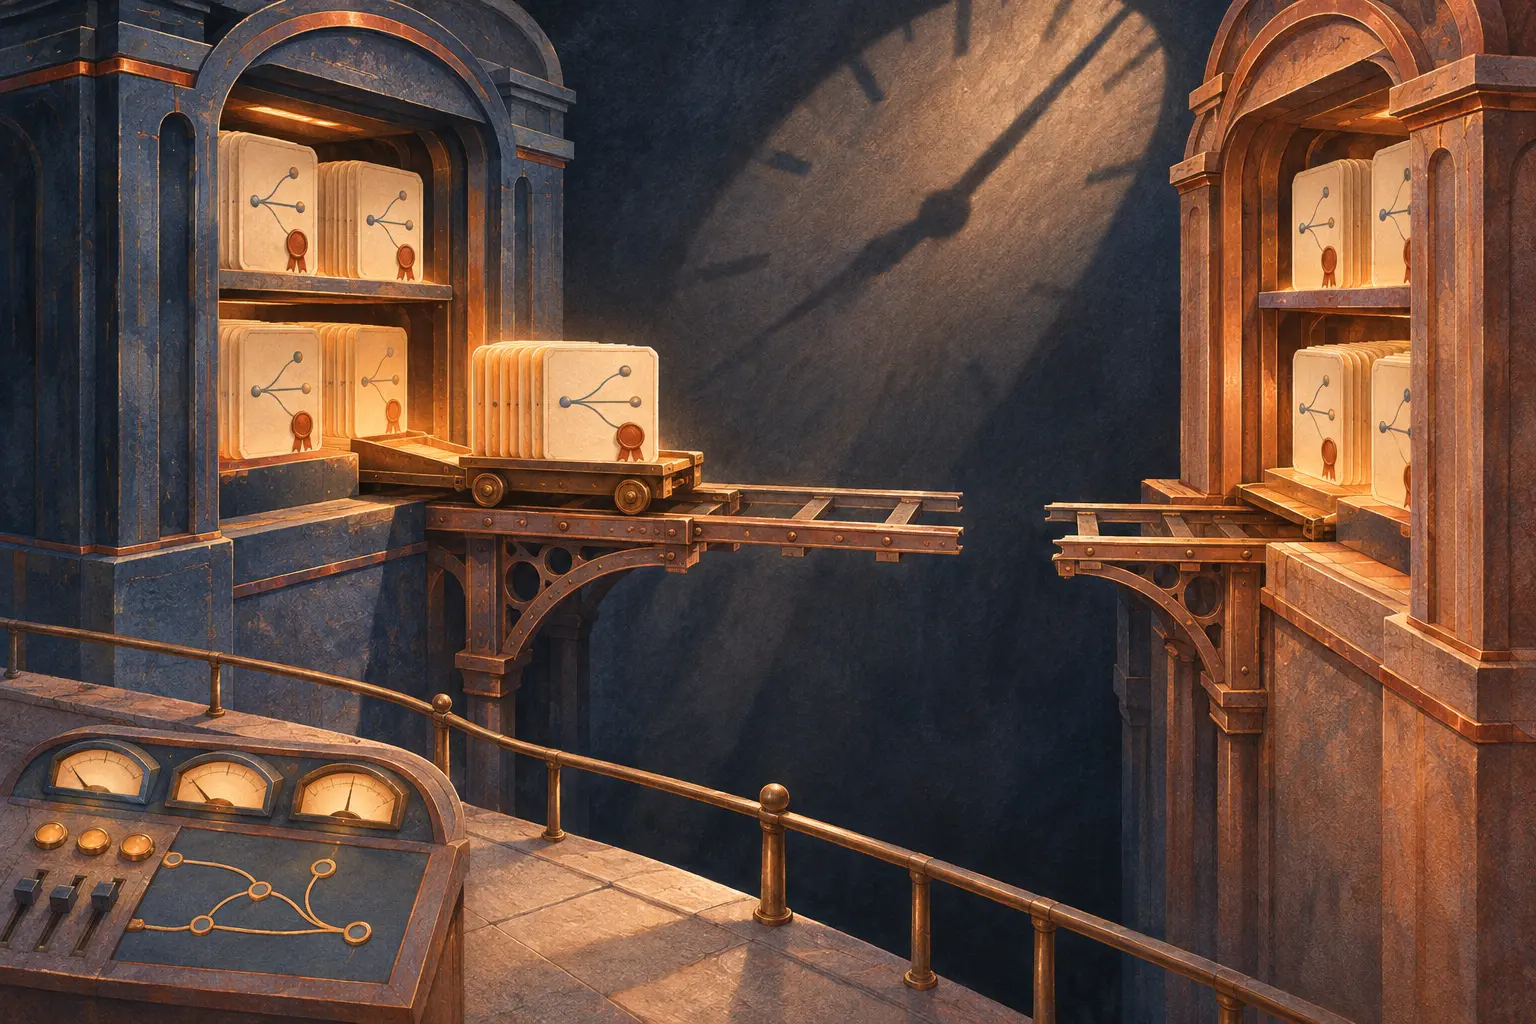
ARIN 的产品说明把权责写得很清楚:托管模式由 ARIN 担任证书颁发机构并签署 ROA;委托模式由资源持有者运营自己的颁发机构,ARIN 仍是信任锚。把钥匙交给持有者,首先要解决交钥匙时授权不断链的问题。现行 FAQ 只说需要联系 Registration Services 协助切换。它另有一般性时间说明:仓库约每五分钟发布一次,新 ROA 影响互联网路由通常需 30 到 60 分钟。这些钟表提醒运营者检查发布顺序和验证器看到的状态,不能替代具体迁移的操作记录。
真正能结束这张建议单的,是一套可重复的迁移程序:旧证书与新证书怎样衔接,前缀、起源 ASN 和 maxLength 怎样逐项比对,失败时怎样回退,验证器在每一步看到了什么。ARIN 若公开现行人工协助流程及这些连续性证据,判断就会改变。眼下公开的换挡路线,最后一站还是客服。
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限战略圈层会员
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance