
主题
对等互联与传输
在主题维度下,对等互联与传输主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

全球云服务
OVHcloud 2021 年骨干网中断:BGP 到 OSPF 的隔离为何是一场问责考验
2021 年 10 月 13 日,OVHcloud 在美国弗吉尼亚州 Vint Hill 进行骨干路由器维护时,报告称完整互联网路由表从 BGP 进入 OSPF,继而引发 OSPF 不稳定、骨干设备资源压力和全球 IPv4 影响。这起事件说明,路由重分发不是普通配置动作,而是必须用范围、数量、方向、实时状态与独立恢复能力共同约束的高权限状态转换。
领导者
John Moy 与 OSPF 状态和优雅重启背后的运行记录
John Moy 的公开技术记录把 OSPF 的几项关键运营问题连在了一起:链路状态协议会消耗多少带宽、内存与处理能力,路由器如何围绕同一拓扑状态计算路径,标准如何接受实现与部署事实的检验,以及软件重启期间的转发连续性为何必须受帮助者状态和拓扑条件约束。这些记录呈现的不是个人独占的发明叙事,而是一套让路由状态、运行代价和失效边界可以被核对的工程方法。
全球云服务
Cloudflare 2026 年 BYOIP 中断:前缀状态控制为何成为问责检验
一次自动化变更撤回了约 1,100 个客户自有 IP 前缀。事件表明,资源登记、路由授权、服务绑定、路由器实际状态和互联网可达性是相互关联却不能彼此替代的证据层;真正可问责的网络控制,必须持续证明这些状态保持一致。

领导者
Ross Callon 与从双协议路由到 MPLS 标签的运行过渡
Ross Callon 的公开技术记录跨越了两个不同但相互照亮的工程阶段:先让纯 IP、纯 OSI 与双协议环境在明确的兼容边界内共存,再用转发等价类、局部有效标签和逐跳绑定规则描述 MPLS 转发。它们共同说明,网络过渡要保持连续,不能只宣布新架构,而要把能力、身份、作用域、失效条件与真实运行行为写成可核对的技术事实。
全球机构
2015 年根 DNS 洪泛如何让跨运营方遥测成为问责测试
两次高度集中的异常查询揭示了根服务器系统整体延续与局部链路饱和之间的差异,也使能够按时间、网络层次和控制边界对齐的跨运营方遥测,成为评估准备、响应与修复是否可信的基础。
欧洲与中东机构
Spamhaus 2013 年 DDoS 如何把开放 DNS 递归变成网络责任测试
2013 年 3 月的攻击表明,暴露在公网的递归 DNS、可伪造的源地址与共享互联路径,会把分散而看似轻微的配置疏漏汇聚成巨大的外部成本。责任认定不能停留在机构标签或流量峰值上,而应查明谁控制了每一个实际运行的环节,以及修复是否经过独立验证。

领导者
Dave Oran 与从 IS-IS 到 IP Anycast 的运行边界
Dave Oran 的共同技术记录表明,可靠转发始于对身份的清楚说明:系统此刻使用哪个路由域、服务实例、名称或状态,以及身份发生变化时连续性可能在哪里中断。

领导者
Peter Psenak 与段路由及灵活算法背后的链路状态决策
Peter Psenak 在 IETF 的公开署名记录,为理解现代链路状态路由提供了一条很具体的路径:网络策略只有被拆成算法身份、计算方法、度量、约束、参与范围、转发绑定与失败行为,才可能成为多台设备能够共同记录和核对的运行状态。RFC 9350、RFC 9352、RFC 9502 与 RFC 9917 分别触及灵活算法定义、SRv6 的 IS-IS 表达、普通 IP 前缀上的灵活算法,以及反向亲和性约束。它们不是个人独创叙事,也不是部署成效证明,而是多人协作形成的标准记录。本文只依据这些公开记录及 IETF…

全球云服务趋势
Cloudflare精确标出伊斯坦布尔15分钟异常,却没有交代故障发生在哪一层
Cloudflare 称,8 月 1 日 07:05 至 07:20 UTC,土耳其伊斯坦布尔出现延迟升高和连接错误。这个 15 分钟窗口非常明确,但公开记录没有产品、路由、设施、原因和影响规模;页面上唯一可见的说明,也是在异常结束之后才发布。

领导者
Hannes Gredler 与 IS-IS 和 BGP-LS 背后的失效边界
Hannes Gredler 参与共同撰写的一系列标准,提供了一种审视路由自动化的务实角度:有用的判断,必须从能够准确指认拓扑对象、明确说明适用范围、并诚实标出自身不能授权也不能证明什么的记录开始。

亚太地区国家电信
KT 2021 年路由错误:协议边界验证如何成为国家级网络问责考题
KT 的全国性互联网中断表明,获批的维护计划和两轮人工复核都不能单独证明一次在线路由变更是安全的。真正可问责的证据,必须落到路由器实际执行的配置、得到维持的协议边界、错误能够传播的范围,以及恢复是否确实让依赖网络的服务重新可用。

全球云服务
2015 年 GitHub“Great Cannon”DDoS:路径代码注入如何成为网络问责的试金石
*这场攻击真正暴露的,不只是平台能否承受流量洪峰,而是互联网能否证明:用户请求的资源、网络实际交付的字节,以及浏览器最终执行的代码,究竟是不是同一件东西。*

领导者
Yakov Rekhter 与 BGP 和私有地址中内置的运行边界
Yakov Rekhter 留在公开标准文献中的轨迹,展示了互联网基础设施如何借助明确的许可记录、可观察的协议状态、受边界约束的地址唯一性,以及对未来变更代价的诚实说明,把跨域路由与地址空间转化为可以运行、检查和修正的系统。
欧洲与中东国家电信
LINX 2023 年 LON2 事件:从实验室进入生产网,必须通过运行状态问责
路由器从实验室进入互联网交换中心的生产网络时,配置文件“看起来正确”只是起点。LINX 对 2023 年 LON2 多次可达性事件的公开说明表明,真正的责任边界在于运行中的协议身份、EVPN/VXLAN 控制状态、硬件转发表、退化光纤条件下的路径韧性,以及成员侧实际可达性是否共同通过验证。
全球云服务
Akamai 2004 年网络攻击:分布式边缘故障切换为何成为问责测试
Akamai 对 2004 年拒绝服务事件作出的有限披露,揭示了分布式边缘网络最关键的问责边界:架构图、节点数量和“自动绕行”承诺都不能自行证明韧性,运营方必须用同一时间轴上的 DNS 与请求路由决策、BGP 与传输可达性、接收侧容量、边缘实例健康度和客户影响核算,证明攻击压力确实被限制,而不是被转移到网络中的另一个薄弱点。

全球云服务趋势
Cloudflare 用一条事后更新概括了 IAD 长达 256 分钟的 5XX 异常
Cloudflare 称,7 月 31 日 18:45 至 23:01 UTC,位于美国阿什本的 IAD 边界出现了高于正常水平的 HTTP 5XX 错误。但公开事件页只保留一条更新,而且发布时间比所称异常结束时间晚了两个多小时。故障已经关闭,受影响产品、错误规模和处置过程却没有随之公开。

全球云服务趋势
Cloudflare的us-east-1-aws路径间歇返回5xx,138分钟后解决
Cloudflare 在 7 月 31 日 04:19:32.991 UTC 解决了一次轻微事件:使用 us-east-1-aws 的客户遇到增多的间歇性 HTTP 5xx 错误。修复在 10 分 51.068 秒前进入监控。状态页公开了请求结果和处置阶段,却没有点名 Cloudflare 产品、具体错误码、影响量或根因。
全球国家电信趋势
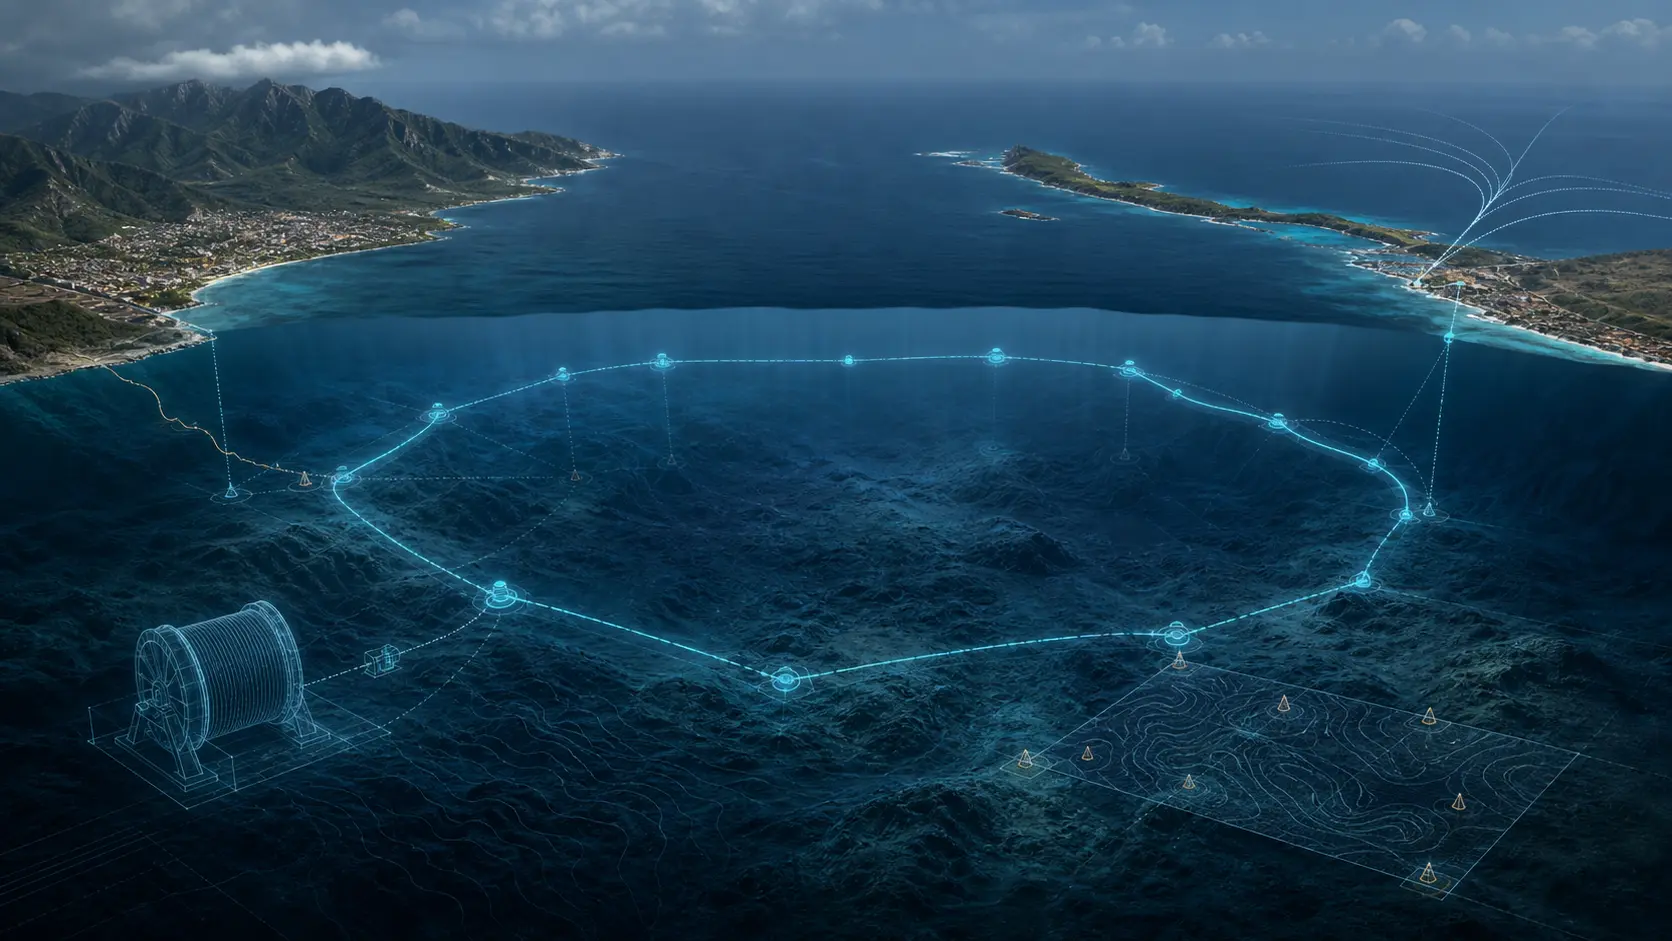
Fénix提出14 Tbps委内瑞拉—库拉索环网,仍是未投产项目
Liberty Networks 与 CANTV 在 7 月 31 日宣布 Fénix:一条拟建的 378 公里海底光缆系统,连接委内瑞拉 Camuri 与库拉索 Willemstad,所称环网最低容量为 14 Tbps。这份公告确定了项目名称和目标架构,却不能证明光缆已经制造、铺设、登陆、点亮或承载流量。
全球云服务
OVH 2016年Mirai攻击:DDoS清洗能力为何成为问责试金石
OVHcloud 在首轮 Mirai 浪潮中报告超过每秒 1 太比特的攻击流量,这一惊人数字真正提出的问题是:托管运营商能否准确识别洪泛、稳妥启动缓解、维持干净流量,并用运行证据证明客户服务确已恢复。
全球云服务
GitHub 2018 年 Memcached 攻击:反源地址欺骗与缓解交接的问责考验
GitHub 在每秒 1.35 太比特攻击洪流下的应对表明,DDoS 韧性从来不只是购买更多带宽,而是要及时识别异常、安全转移路由控制、维持净化后流量交付,并减少让反射攻击得以成立的源地址欺骗条件。