
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
案例档案
记录已经过期,递归解析器却让它继续生效
权威服务器失联时,返回一份过期的 DNS 缓存可以避免服务中断。问题不在于“旧数据能不能用”,而在于:区域发布者给出的常规新鲜度已经结束,谁有权开启例外,又拿什么证明例外仍在边界内。

互联网历史
一封试图抢在邮箱前抵达的邮件:SMTP 为何放弃终端投递
早期 SMTP 不只负责把邮件交给邮箱。发送方可以要求文字直接出现在用户正在使用的终端上,也可以选择“终端优先、邮箱兜底”,或者要求终端与邮箱同时接收。这个被遗忘的分支,把“此刻在线并愿意被打断”写进了传输协议;它后来退居兼容角落,恰好说明即时注意力为何不能等同于持久交付。

报道
AFRINIC 的 RDAP CIDR 列表描述的是注册地址范围,不是 BGP 路由
在 AFRINIC 的 RDAP 响应里,`196.1.0.0/24` 是注册地址范围的紧凑写法。它看起来与 BGP 表中的前缀完全相同,却没有证明这条前缀正在被宣告、由哪个自治系统发起,或者流量能否到达。
报道
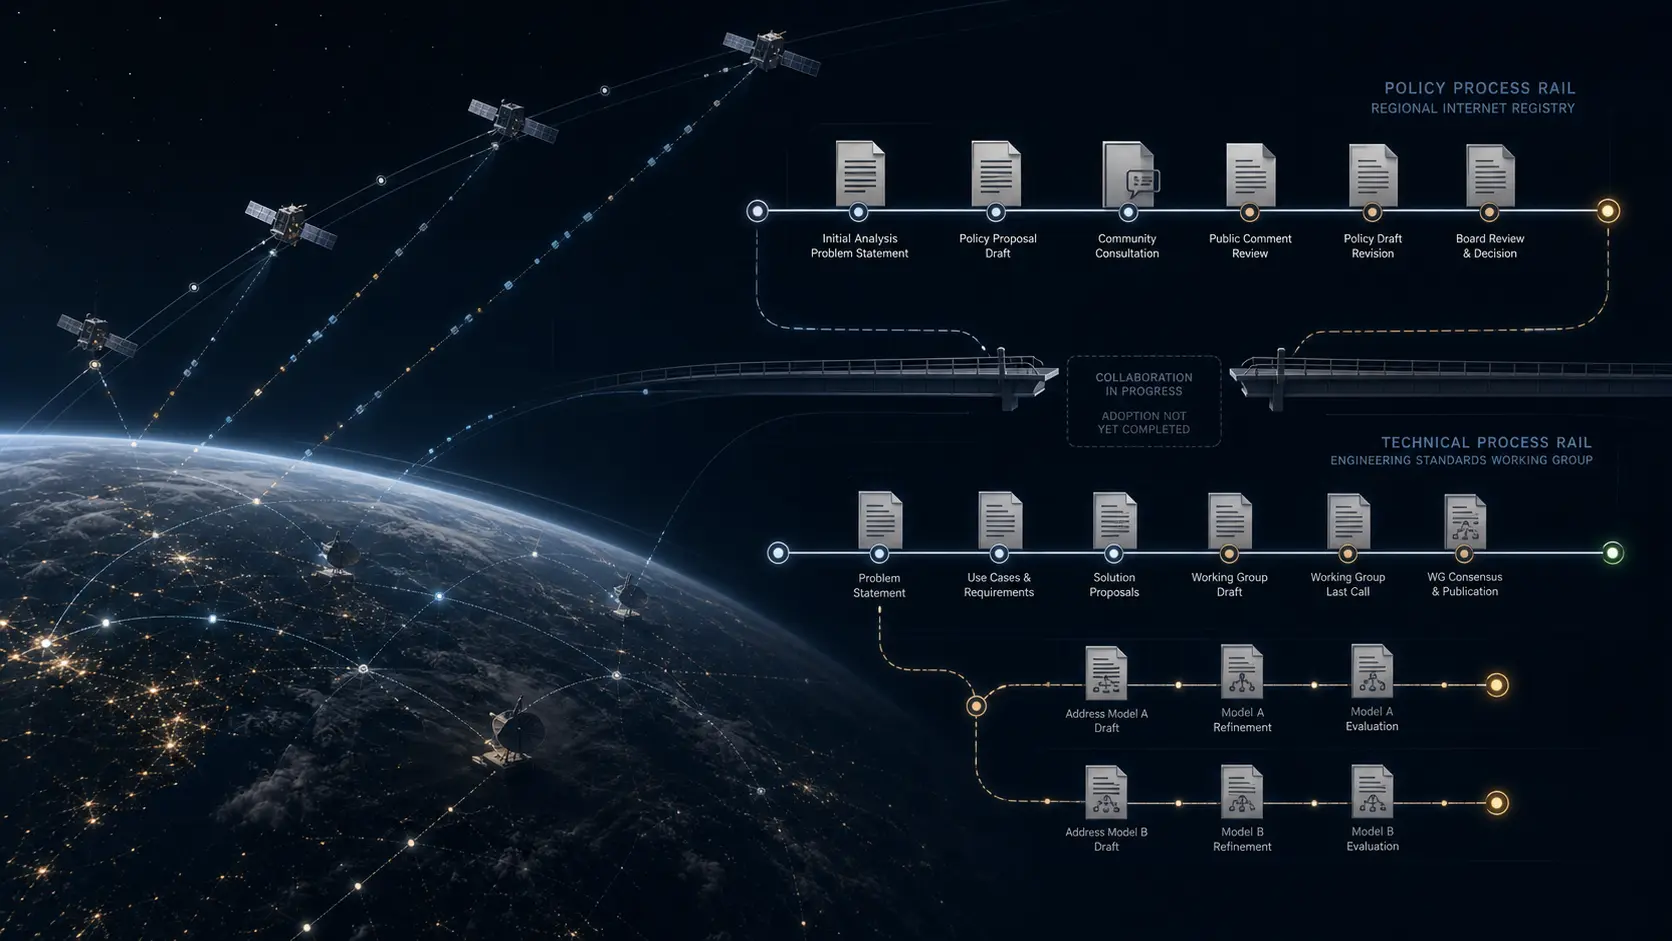
ARIN称太空政策由双方共同提出,但IETF尚未采纳该地址模型
ARIN-2026-1 把提案描述为与 IETF 的 TIPTOP 工作组共同提出;与此同时,IETF 的公开记录仍把所引用的地址模型列为个人草案,工作组主席也没有确认按原样采纳该草案所需的明确共识。双方可以共同面对问题,却仍未共同决定答案。
案例档案
SID 选中了成员链路,却没有接管整个聚合
一条物理成员链路已经稳定掉线,控制器却仍把关键流量压向它。问题不在 SID 编错,也不在 BGP-LS 伪造状态,而在于拓扑消费者没有给“上一条正确通告”设置失效时钟。成员级转发把选择做得更精确,也把旧证据造成的损失集中到了更窄的路径上。

互联网历史
那盏绿灯并不属于你:NNTP 如何拆开新闻组规则与发帖权限
一行以 `y` 结尾的新闻组目录看上去像准入证明,可当前用户发出 `POST` 后,服务器仍能答复 `440 Posting not permitted`。这不是协议自相矛盾,而是早期互联网留下的一次精确分工:目录说明新闻组通常怎样处理来稿,具体会话能否投稿则要在另一道门上决定。

互联网历史
密码正确以后,FTP仍在等一个账户
用户已报上名字,密码也没有被拒绝,客户端却没有收到“已经登录”。服务器回的是`332`:还需要账户信息。早期 FTP 把今天常被压成一次登录的动作拆成了三个事实——你声称是谁、你给出的密码是否满足这一关、这次工作应当落在哪个本地账户上下文里。

互联网历史
从外部看到的地址:STUN 可以发现什么,但不能保证什么
STUN 返回的不是永久公网身份,也不是连通承诺,而是一次具体观测:Binding 请求穿过 NAT 后,外部服务器实际看到的源地址和端口。这个结果可以进入候选集合,但后续路径仍须由上层用法验证。
案例档案
证书写下了接口地址,却没有证明整台设备
资产系统发出“设备漂移”告警时,硬件没有被替换,私钥也没有变化。变化的是手机为这个无线网络生成的私有 MAC 地址。若把告警消掉的办法设成“关闭随机化”,接入系统虽然重新得到一个稳定编号,却同时拆掉了用户的隐私保护。2026 年 8 月发布的 RFC 10031,解决了如何把 MAC 地址准确写进 X.509 证书;它没有把接口地址升级成设备、使用者和权限的总身份证。
案例档案
两个回答都是 NOERROR,只有一个来自新版本区域
RFC 9660 把一次 DNS 回答与生成它的区域版本放进同一份报文。它能保住因果关系,却不会把一个版本号变成区域正确、全网收敛或用户无损的证明。
报道
通知止于通道入口:RIPE NCC 的 eEvidence 问责如何留下证据
同一份已发布程序里,并排存在两种不同的通知状态。[RIPE-865](https://www.ripe.net/publications/docs/ripe-865/) 先保留一般原则:当 RIPE NCC 因涉及成员数据的请求或命令而提供非公开信息,或对注册记录采取行动时,除非通知被明确禁止,否则应当通知相关成员。进入 eEvidence Regulation 章节后,状态随法律通道改变:保密规则适用,RIPE NCC 不能把通过该章节收到的任何命令通知成员。这里能够确认的是逐案问责接口发生了变化;不能据此断言 RIPE NCC…

报道
LACNIC、IANA认可与制度特许风险
IANA 认可不是商业特许经营,却赋予 LACNIC 一个稀缺的区域制度位置:它既连接全球号码资源体系,也必须不断从本区域取得正当性。

IETF
Brian Carpenter 与必须证明“谁在里面”的网络边界
网络图上的边界总是很干净:机房、园区、云上租户或工业网络,各有一圈颜色。数据包看不见这圈颜色。Brian Carpenter 与 Bing Liu 在 RFC 8799 中追问的,正是工程师常常略过的一步:当一种协议只在局部有意义时,谁能证明成员身份、边界角色与出站行为真的和图上一致?

互联网历史
双方从未协商出的那个数字
一次 TCP 握手里可以同时出现两个不同的 MSS:客户端报 1460,服务器报 1200。它们并不冲突,也不需要选出胜者。客户端写下的是“你发给我的 TCP 数据段最多可以有多大”,服务器写下的则是反方向的同一句话。真正发送时,两端还要各自把对方的上限、IP 层此刻允许的尺寸和当前报文头开销重新合并。所谓“协商后的 MSS”,从一开始就是一个容易把三种事实压成一个数字的说法。
案例档案
时间戳更精了,时钟却没有交出决定权
机房里换了一块支持 PTP 硬件时间戳的网卡,监控曲线立刻变得更平滑。最容易犯的错误,是把这条更细的曲线叫作“更可信的时间”。RFC 10030 在 2026 年 8 月正式发布,它解决的是 NTP 如何借用 PTP 的测量能力;它没有把选择时间源、判断误差和接受修正的权力交给网卡或途中设备。
案例档案
服务已经消失,DNS 租约却还在计时
RFC 9664 让动态写入的 DNS 记录不必无限期残留,但它解决的是“权威服务器还发布多久”,不是“服务是否还活着”。请求时长、服务器授予时长、TTL 和端点健康必须分别取证。

互联网历史
必须保留原名的投稿:NNTP 如何约束丢失的最终回复
文章全文已经越过连接,终止点也已送达。服务器可能完成接收并发出 `240`,但客户端只看见断线。重新连接后,阅读界面里暂时找不到文章也不能证明失败,因为稿件或许仍在等待审核。NNTP 没有承诺“只执行一次”,而是要求重试仍指向同一个 Message-ID。

报道
MyAFRINIC 的 20,790 美元资本开支,算不出员工做了多少工作
AFRINIC 的半年报显示,MyAFRINIC v2 截至 6 月底确认的资本开支为 20,790 美元;同一时期的会议纪要又称,人力资源已经集中到这个项目。两项披露并不矛盾,因为一个是会计科目,一个是工作优先级。真正缺少的,是把员工投入、合同义务、现金支付、验收结果与旧系统风险连接起来的公开对照表。
报道
LACNIC与NRO协调机制的激励账
互联网号码资源体系里,没有一个“换供应商”按钮。拉丁美洲和加勒比地区的网络运营者不能因为不满,就把区域注册关系迁到另一个大洲;IP 地址和自治系统号码又必须保持全球唯一。于是,协调不是锦上添花,而是基础设施的一部分。

互联网历史
认证也无法续接的命令:NNTP 为什么要求客户端再问一次
客户端先请求一个受限新闻组,服务器答复 `480`;客户端随后完成认证,得到 `281`,但新闻组并不会因此自动打开。它必须把原命令再发送一遍。NNTP 用这次看似多余的重问划出了一条重要边界:认证可以改变会话中的身份,却不能替客户端复活一项已经被拒绝的意图。