
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。

互联网历史
DHCP租约交付的不只是地址,还有路由:RFC 3442
2002 年,一项 DHCP 选项扩展了租约的含义:它不只告诉主机使用哪个地址,也可以告诉客户端到达不同无类前缀时应走哪个路由器。

互联网历史
副本最终收敛,冲突中落败的值仍必须被保存:RFC 3384
所有服务器显示同一个答案,只能证明活状态已经统一;它不能证明另一项同样合法的修改没有被悄悄抹去。
IETF
置信度已经到了一百,服务范围仍然没有证据
异常检测器可以非常确信某条曲线偏离常态,却不知道变更是否计划内、哪些客户受影响、谁有权确认,或者这次判断能否进入训练集。分数表达方法内部的确信程度,不会自动补齐证据边界。

互联网历史
扩展有了标识符,登记政策决定它如何进入公共命名空间:RFC 3383
LDAP 能不断生长,不只因为还有号码可用,更因为不同风险的扩展被安排了不同的公共进入方式。

IETF
“清票完成”亮起时,认证风暴才刚刚开始
RFC 3594 规定的动作很窄:通过 DHCP 指示 CableLabs 客户端,让某类保存在非易失存储中的安全票据立即失效。它没有撤销回执、没有新票据、没有新安全关联,也没有业务恢复结果。如果一个平台把这四件事压成“清票完成”,它删掉的不只是缓存,还删掉了判断下一场拥塞从哪里开始的线索。

互联网历史
集合把成员装在一起,却不保证保留它们的顺序:RFC 3382
一个协议容器可以保存若干异类数值之间的归属关系,却刻意拒绝让某次编码中的排列位置冒充永久身份。
IETF
最新样本没有过期,队列状态却已经变了
FQ-PIE 可以用最近出队分组的时间戳更新丢弃概率。样本是真实的,控制器也按设计运行,但在速率突变或新一轮突发到达后,“最近”并不等于“仍代表当前状态”。治理的关键不是怀疑测量,而是保存测量点、样本年龄、哈希归属与随后发生的结果。
IETF
回包找到了端口,下一次请求仍可能失踪
一次 SIP 响应穿过 NAT 抵达终端,监控便把用户标成“可达”。RFC 3581 恰好说明这种绿色结论为何过宽:`rport` 只把当前事务的响应送回服务器刚刚看到的源地址与端口。它没有把这个瞬时元组变成长期身份、注册路由、对话路径或下一通呼叫的保证。

互联网历史
计数器到了三;“三”代表什么,取决于整理顺序:RFC 3381
同一个进度数字,既可能表示第三张纸已经入堆,也可能表示设备刚进入第三份副本;脱离整理方式,它并不是完整事实。

互联网历史
SIP 只回一条响应,消息却可能送达多个终端:RFC 3428
2002 年 12 月,SIP 的 `MESSAGE` 方法划出了一条不太显眼的界线:上游只收到一条最终响应,并不保证只有一个终端收到消息。
IETF
扩展越界后被丢弃,基础音频却照常播放
平稳的声音可能来自一种刻意设计的降级:Opus 基础层继续工作,越界、未知或未获准的扩展则被跳过。播放成功不是扩展生效的回执。
IETF
线路沉默了,会话却未必结束
RFC 3573 处理的是拨号时代一个很窄的问题,却留下了长期有效的系统边界:临时状态、接收方采取的策略、用户最终得到的结果,必须是三份不同的记录。L2TP 的保持通知只说明接入端看见了什么,不能替远端服务器决定下一步,更不能替业务宣布“连续”。

互联网历史
以太网帧穿过了 IP 网络,局域网并没有随它一起抵达:RFC 3378
隧道保留了帧的外形,却没有把原局域网的物理边界、拓扑规则和信任关系一并装进去;抵达的只是字节,不是原来的网络环境。

互联网历史
一个不受支持的属性,足以让整项作业修改被拒:RFC 3380
打印机可以拒绝整项修改。2002 年的 RFC 3380 把多字段变更视为一个决定:接受完整且有效的新状态,或保留原状态。
互联网历史
注册商可以管理域名,命名空间权威仍属于注册局:RFC 3375
用户面对的是一家注册商,真正维持命名空间一致性的,却是柜台背后另一套具有持续权威与审计责任的系统。

IETF
它为递归解析器选了“最佳”节点,而不是为客户端
请求路由系统看见一个 IP 地址,测得一组时延,选出一个替代服务器,然后把结果叫作“离用户最近”。RFC 3568 揭示了中间被省略的身份:那个地址可能属于递归 DNS 服务器,连客户端所在站点的解析器都不是。

IETF
签名仍在有效期内,但运营者想要的状态已经变了
缓存中的大型 RRset 仍能通过 DNSSEC 验证,于是解析器接受了一个“没有新内容”的小提示,没有重新取回数据。密码学证明了旧对象在它的签名窗口内可验证,却没有证明它仍是运营者现在希望发布的对象。

互联网历史
链接指向了一条记录,却没有说出它的名字:RFC 3368
RFC 3368 试图让常用名称以链接的形式传递。两种 URI 写法把“由谁选择解析服务”悄悄放在了不同位置:地址可以指定一个服务,也可以把选择留给客户端。

互联网历史
一次呼叫有两种真相:SS7 说了什么,SIP 又能路由什么——RFC 3372
进入网关的是一通电话,离开网关的却不只是一份记录:一份要保存旧网络说过的话,另一份要让新网络知道该往哪里送。
IETF
丢包被摊开了,播放前的状态却变多了
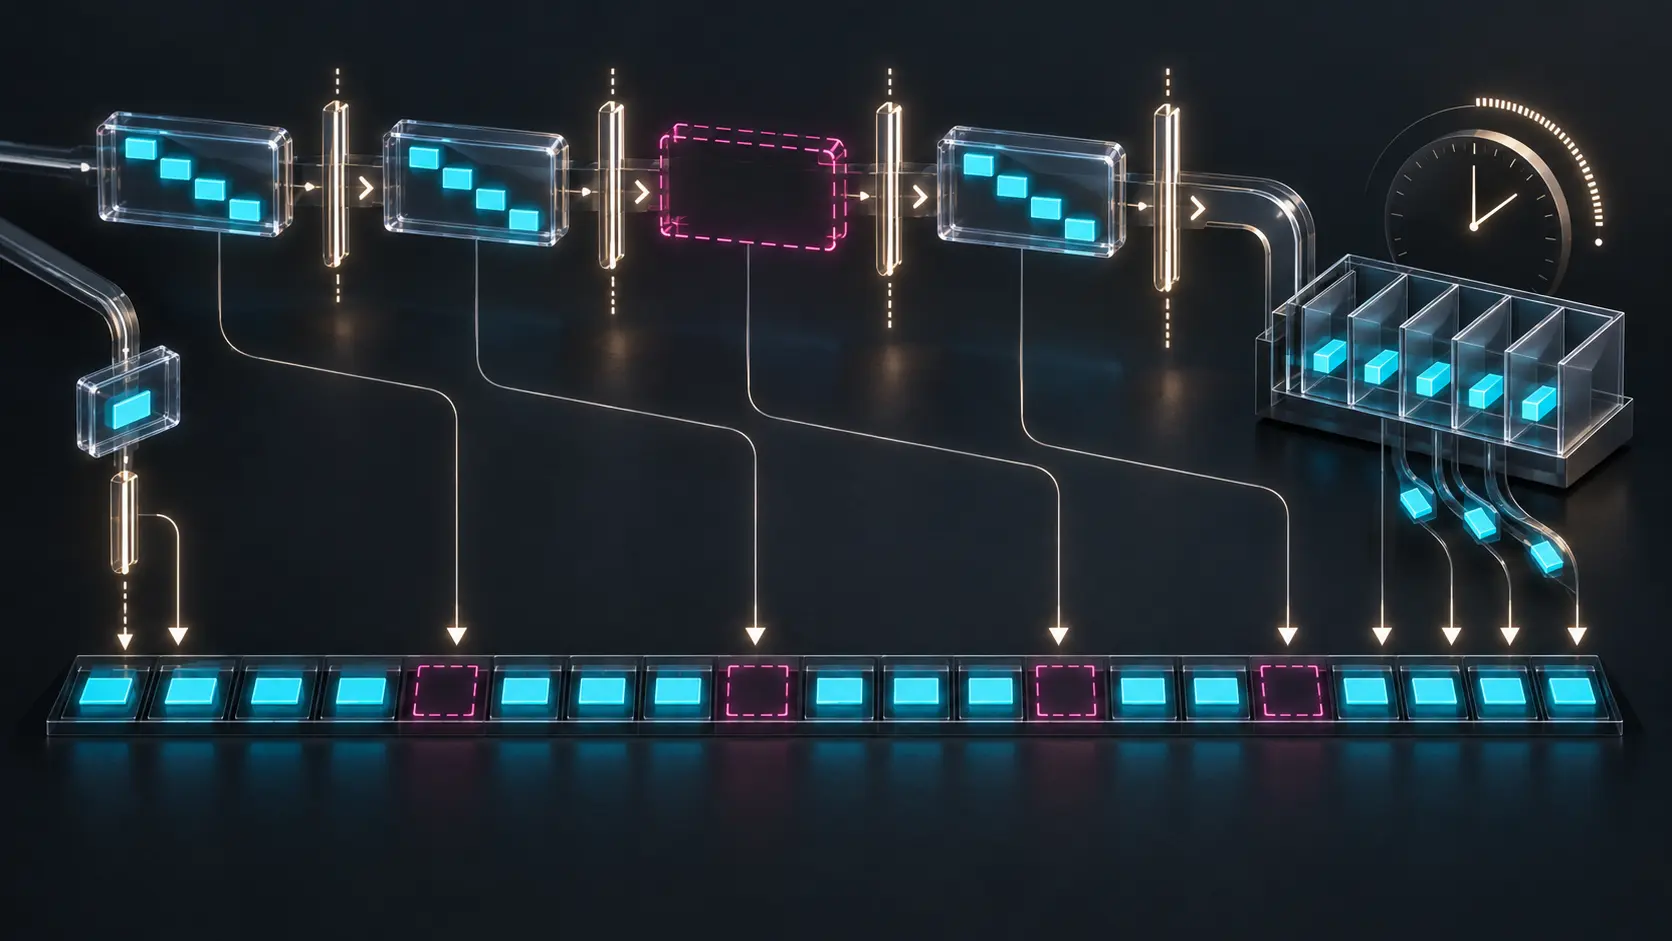
把相邻语音帧交错到不同 RTP 包里,可以让一次丢包留下几个分散的 20 毫秒空洞,而不是一段连续缺口。代价不是抽象的“复杂度”,而是接收端必须在播放前保存更多分组状态、等待更多位置,并对每一帧作出是否超时的决定。RFC 3558 规定了交错方法,却没有替运行中的缓冲区签收。