
主题
网络资源证据
在主题维度下,网络资源证据主题情报把围绕同一具体议题、信号焦点或监测主题的 BTW.MEDIA 文章串联起来。页面为读者提供更完整的阅读路径,涵盖相关报道、证据来源、市场参与者和基础设施影响,并给出足够背景,帮助理解该主题为何在公司动态、治理决策、区域影响和运营风险中值得关注。读者可以比较反复出现的信号、受影响组织、公开证据、市场背景、服务连续性、采购、竞争、合规和战略规划等问题,而不是只看一份单薄的相关文章列表。页面还会说明该主题涵盖什么、涉及哪些基础设施参与方或政策、有哪些证据支撑报道,以及该主题对运营商、客户、投资者和关注政策的读者为何重要。
IETF
三条会话都举起了结束标记,完整画面仍未被证明
同一幅 JPEG 2000 画面被分进三条 RTP 会话。每条会话都在自己的最后一个包上把 Marker 置为一。三个“结束”都是真的,却没有任何一个单独证明三条层次都到齐、内部没有缺口,更没有证明解码器显示了约定质量的画面。RFC 5371 的关键不在于缺少结束信号,而在于结束信号有严格的管辖范围。
互联网历史
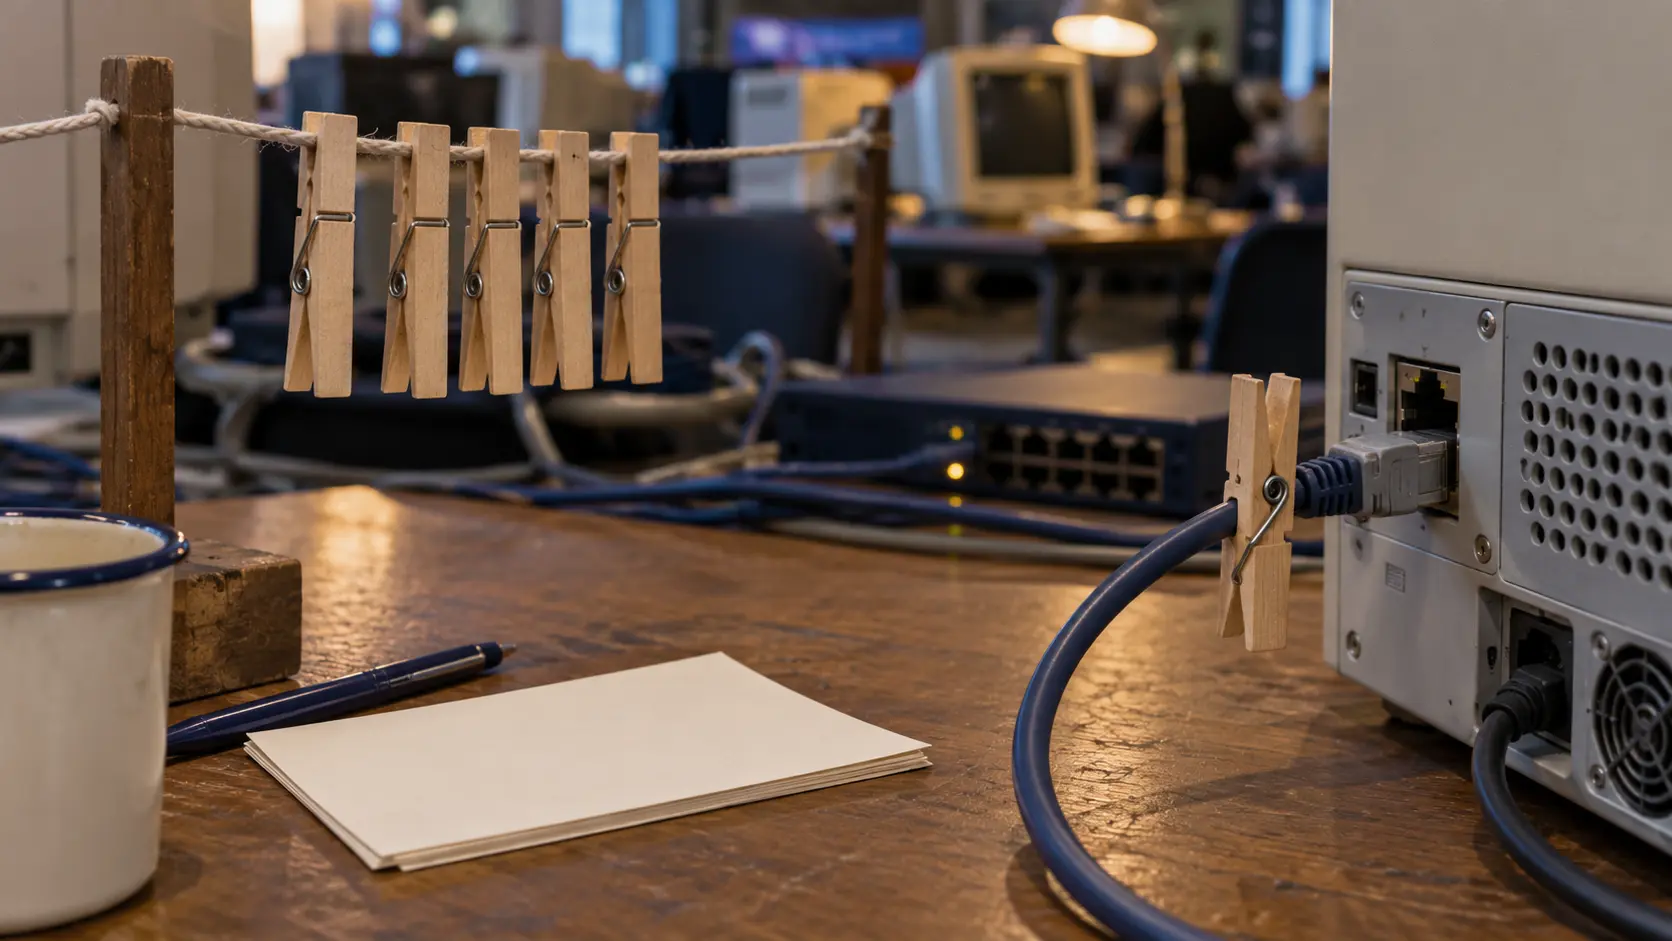
木夹让 IP 地址分配看得见:RFC 2322
1997 年的一场技术聚会用木衣夹标记 IP 地址,不必要求每台电脑都使用同一种配置协议。这个人工交接解决了一类问题,却也成为网络可能出错的新环节。
互联网历史
一次绑定移动了整个网络,却不能证明每个节点都可达:RFC 3963
网络移动时,最省事的办法不是让每台机器都知道自己在移动,而是让一台路由器替它们承担变化。RFC 3963 把整段网络的外部位置压缩进一次绑定。这个设计的价值恰恰也规定了证据边界:归属代理能够确认自己已接受绑定、建立转发,却没有因此看见路由器背后的每个节点。

报道
RIPE补回了RRC12文件,但重启缺陷仍待结构性修复
RIPE NCC 称,10 月 2 日以来缺失的 RRC12 BGP 文件已重新生成。事故结案说明同时划清了边界:配置修正让处理进程恢复,但导致重启后反复超时的潜在缺陷,仍要等后续的结构性修复。
IETF
外层地址与内层地址完全一致,但这不是发送者的身份证明
网关核对了隧道内外的组播目的地址,也核对了被要求保留的源地址;结果全部一致。RFC 5374 要求这种一致性,因为组播路由需要看见正确的组与源。可一致的只是封装结构。把它升级为“这个人发送了这份内容”,证据链中间仍缺了好几层。

IETF
名单里只有一个地址,才改变了同意问题的答案
转码器收到的不是“替我找人”,而是“只向这个已知地址发出一次邀请”。RFC 5370 因此没有要求这类服务使用预先同意名单。这个结论并不属于“转码器”三个字,而属于三个同时成立的事实:一个目标、一次下游邀请、主叫身份可见。产品一旦改变其中任何一项,原来的许可边界就不再自动有效。

互联网历史
地址能绑定密钥,路由器仍需信任锚:RFC 3971
2005 年的 SEND 把邻居发现中的两个问题拆开处理:谁能为某个 IPv6 地址签名,以及主机凭什么接受一个路由器。前者可以不依赖证书机构;后者仍要回到预先配置的信任根。

IETF
电话先自动接通了。后来那个 re-INVITE 仍无权打开麦克风。
RFC 5373 允许终端在没有用户按键的情况下接受一段入站媒体,却没有把这次授权变成整场会话的永久通行证。只要媒体方向改变,系统就必须重新回答:是谁同意让这个设备向外发送声音?
互联网历史
同一把 Kerberos 密钥,每项用途都需要一个编号:RFC 3961
密码系统最危险的含混,往往不是“不知道用哪把密钥”,而是“知道密钥,却不知道这次成功验证究竟属于哪项协议动作”。RFC 3961 用一个公开的用途编号,把这层语义塞进密钥派生过程,也把验证成功的证明范围压回它本来应有的位置。

互联网历史
RFC 3967:先让较低成熟度的引用现形,再逐步放宽流程
标准有时必须依赖尚未达到同等成熟度的文档。IETF 没有用一刀切的禁令处理这种情况,而是先把依赖摆到最后呼叫中接受审视,后来再把一部分等待改成注明风险、留下记录并由机构负责判断。

IETF
只有视频需要转换,音频却也被送进了中间人
会话的音频已经拥有共同编解码器,只有新增的视频不兼容。系统却把整场通信都绕进转码器。RFC 5369 的 3pcc 模型提供了更细的选择:需要转换的流经过 T,其余流保持直连。一次会话并不天然只有一条信任路径。

IETF
`cid:` 指向了名单,但先要回答:它指的是一个部分,还是整个正文?
一条 Refer-To 头部只写了一个 Content-ID URL。名单确实随请求到达,接收端也能解析它;然而在 RFC 8262 明确规则之前,RFC 5368 的示例曾把“正文部分”和“完整正文”之间的边界留给实现者猜测。一个看似精确的引用,只有在对象边界同样精确时才构成证据。

互联网历史
隧道接收了数据包,解封装却抹去了最近的追踪线索:RFC 3964
6to4 的关键风险并不只是地址可以伪造。更棘手的是,一台设备完全按照设计完成解封装之后,继续向前传递的 IPv6 包还在,最能说明它从哪个 IPv4 隧道入口抵达的外层线索却可能已经消失。
互联网历史
回复所有人,可能让传真授权跟着旧消息再次生效:RFC 3965
传真网关在邮件收件人列表里看起来只是一个地址。RFC 3965 指出,这个地址背后却可能是一通付费电话;一次出于好意的“回复所有人”,也可能把上一封邮件的授权带进新的传真任务。

IETF
公共 URI 创建了订阅,后续请求却必须去另一个地址
第一次 SUBSCRIBE 发往公开的名单 URI,并携带收件资源列表。对话建立后,续订请求改为发往服务器提供的 URI;同一份列表正文在这里没有定义好的含义。RFC 5367 用地址变化把两种权力分开:公开入口负责创建,后续目标负责维持已有对话。

IETF
一个 INVITE 装了 SDP 和名单,但它们没有共享同一份成功证明
RFC 5366 允许创建者把会话描述和初始参与者名单放进同一个 multipart INVITE。两个正文一起抵达会议工厂,却启动了两条不同的证据链:SDP 处理创建者与服务器之间的会话,名单只要求服务器尝试邀请其他人。创建者媒体协商成功,不能替任何受邀者证明入会。

互联网历史
草案成了引用依据,正式标准却另有差异:RFC 7142
RFC 1142 把一份 ISO 草案带给了互联网读者。约四分之一个世纪后,RFC 7142 试图纠正引用方向:被转载的文本,并不等于最终通过的标准。

互联网历史
电话已经显示振铃,主叫方仍要等媒体包来作证:RFC 3960
SIP 可以报告被叫终端正在响铃,而主叫听到的回铃音却完全由本机生成。RFC 3960 把这段看似连续的等待拆成几种不同事实:信令进展、媒体到达、声音呈现,以及最终接通。

IETF
服务能解开的加密正文,收件人未必能解开
Alice 把一段安全正文加密给名单服务。服务当然可以读取它;Bob 却不是那段密文的密码学受众。若系统把“转发消息”理解成复制全部字节,就会把一个有效的安全对象送到错误的人手中。RFC 5365 的边界更精确:保留有用载荷,不等于保留每一个正文部分。

互联网历史
组播地址写出了汇合点,却没有证明它真的存在:RFC 3956
RFC 3956 把一部分控制面配置写进 IPv6 组播地址,让路由器都能算出同一个 RP 候选。确定性解决了“选谁”,却没有回答“它是否存在、可达、可信并且真的送达数据”。