
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

IETF
RFC 5210:数据包通过三道源地址围栏,仍不等于发件人身份成立
SAVA 试验的价值,在于证明多层源地址验证能在已部署路径上压缩伪造空间。它没有把 IP 地址变成人,也没有让某一时刻的规则覆盖自动扩张为全球、持续的真实性。

IETF
日历翻到 2012 年,网络并没有自动切换
项目表可以在午夜把阶段从“过渡”改成“过渡后”,路由器却不会因此多出一条 IPv6 路径。RFC 5211 把 2012 年 1 月设为协调节点,这是组织预期的工具,不是能观察线路、订单、流量与应用结果的仪器。

全球机构趋势
评估生物风险,不等于治理已经见效
世卫组织的生物风险实施与评估工具(BRIET)可以帮助机构看见治理中的薄弱环节。真正困难的考验发生在评估之后:谁承认并接手问题、谁为改进投入资源,以及如何在不泄露敏感本地资料的前提下说明实际发生了什么变化?
IETF
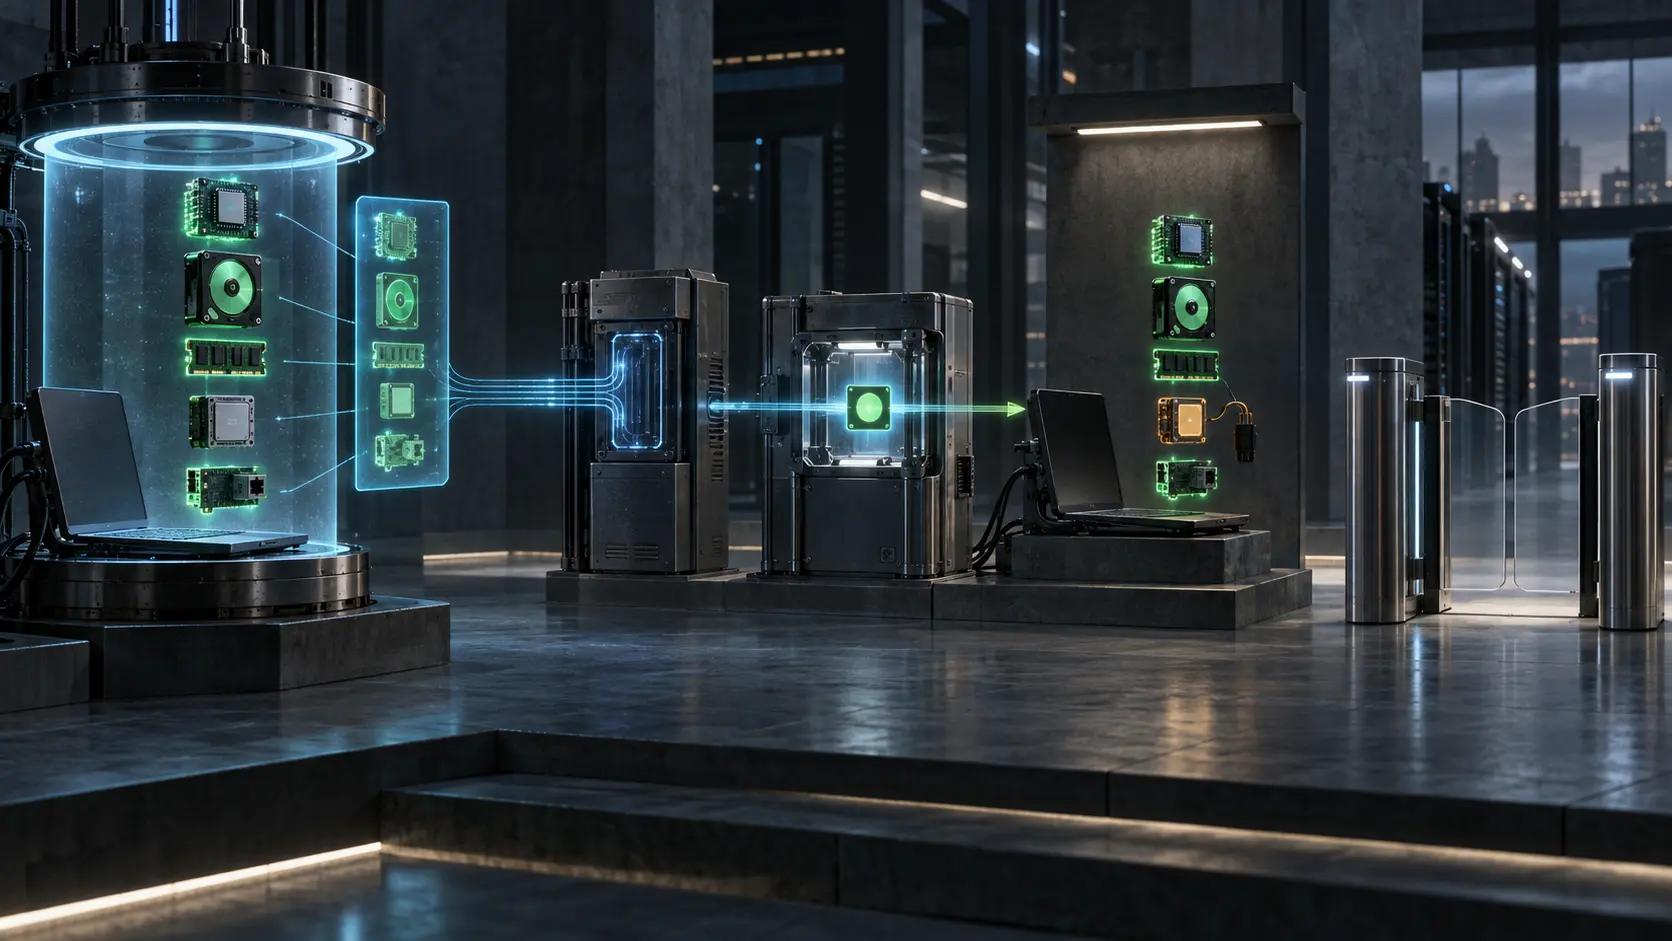
09:00 的合规结论,不能替 09:25 的端点作证:RFC 5209
端点姿态评估回答的是:在特定时刻、依据收到的属性和当时政策,这台设备是否被判定合规。RFC 5209 从未把这个答案写成永久身份;它专门设计“重新评估”,正因为机器和政策都会在绿灯之后继续变化。

IETF
文件写着“PRIVATE KEY”,却没有写“已经保护”
文件写着“PRIVATE KEY”,却没有写“已经保护” 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。IETF情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球机构趋势
一个入口,三种救济:世界银行新问责机制的治理考验
世界银行集团已批准整合为一个独立问责机制,但组织合并不等于投诉路径已经合一。过渡是否成功,应看受影响的人能否找到、选择并获得适当程序,而不是看组织架构图上还剩几个方框。

IETF
对端签名宣布了新地址,路径仍是“未验证”
移动节点发来的 UPDATE 没有伪造:身份上下文正确,序列有效,locator 也符合格式。接收端却没有马上把新地址染成绿色。RFC 5206 要它先进入 `UNVERIFIED`,因为“谁说了这句话”和“那条路是否可走”是两件事。

IETF
DNS 记录仍然新鲜,HIP 端点却已经离开:RFC 8005
一条通过 DNSSEC 验证、尚未超过 TTL 的 HIP 资源记录,可以准确发布主机身份与会合服务器名称,同时完全不知道端点当前在哪里。RFC 8005 的价值,恰恰在于它只承担发现,不冒充在线证明。

互联网历史
Base64 从来不只是 Base64:RFC 3548 与编码配置
两套系统即使传输了相同字节,也可能在边界规则上彼此不认。2003 年,RFC 3548 试图把这些选择写清楚,避免邮件时代的习惯悄然变成其他协议的默认假设。

IETF
密钥轮换已经签名,但新 SPI 本来就要给中间设备看
一次重密钥之后,应用数据仍然不可读,防火墙却准确跟上了新的 ESP 状态。这不是防火墙破解了加密,而是 HIP 控制面主动交出了旧 SPI 到新 SPI 的映射。签名证明消息可信,并没有让消息隐身。

IETF
注册器说“已批准”,服务端却已没有那份状态:RFC 5203
一个经过签名、尚未过期的注册响应,可以完整证明一次准入决定,却无法替下游服务证明它仍在运行。RFC 5203 的价值,正在于它把服务通告、注册授权、有限寿命与实际使用分成了不同的事实层。

全球机构趋势
COP31设有两套主席职责,权限边界应清晰可查
COP31 的土澳合作安排把会议主席职能、谈判工作和行动议程分配给不同角色。要公允评估这套设计,就必须看清授权到哪里为止、缔约方仍在哪些环节作出决定。

互联网历史
注册门槛放宽了,问题没有:RFC 3546 与 TLS 扩展
二十多年间,TLS 扩展注册从必须经过标准化行动,转向审查公开规范是否齐备。登记更容易了,但登记从来不等于安全背书、实现证明或实际部署。

IETF
回信已经签名,承诺却尚未发生:RFC 5201 的预计算 R1
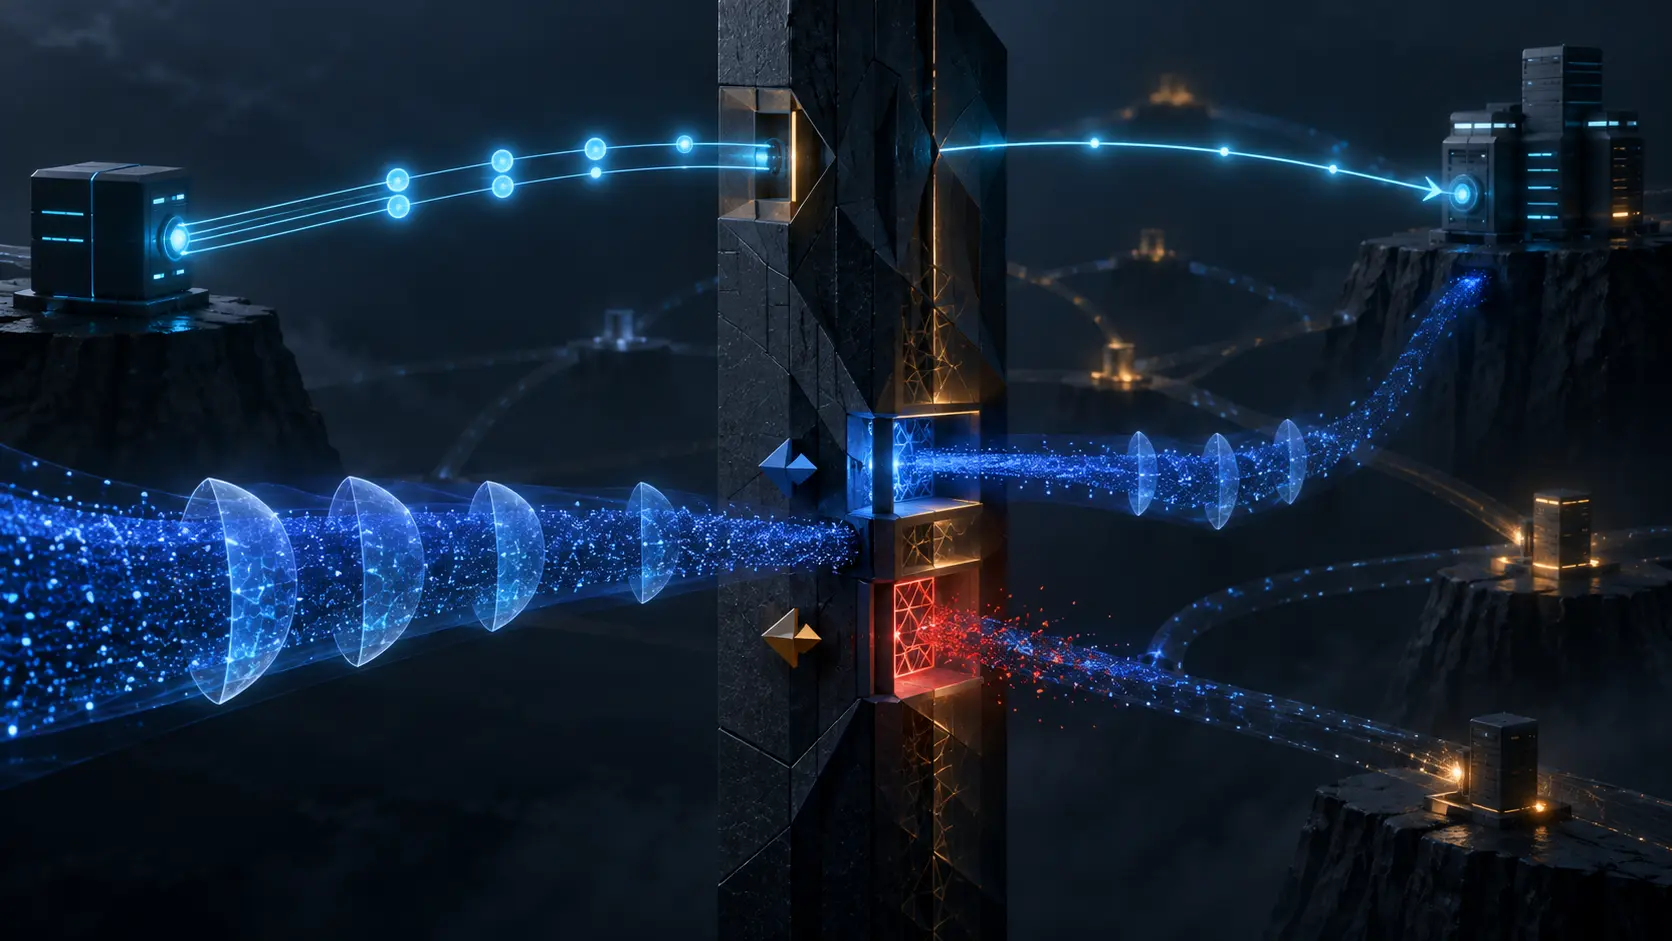
故障报告把一张抓包截图当成了结论:R1 签名验证成功,所以远端主机当时在线,并已为探针建立安全会话。RFC 5201 的设计恰好说明,这两项推论都可能越界。响应方可以发出预先准备的 R1,同时不保存任何与本次发起方相关的会话状态。
IETF
HIP 握手穿过了防火墙,ESP 返回流却没有通路:RFC 5207
一次完整的控制面交换,可能只证明两个端点完成了认证;它不替 NAT、防火墙、返回路径和应用作证。RFC 5207 把 HIP 基础交换与后续 ESP 数据明确分成两个阶段,也因此给出了一个很实用的运营边界。

互联网历史
校验和漏掉了一个字段:RFC 3545 与 RTP 恢复
16 位头部校验和可以帮助解压端核验重建后的 CRTP 报头,却不覆盖 IPv4 Identification 字段。当丢包超出恢复预算时,RFC 3545 让这条边界变得关键。

全球机构趋势
WIPO参与基金资金不足时,未获资助的席位也应留下记录
2026 年 WIPO 讨论开始前,基金记录已经显示出“建议支持”与“能够前往日内瓦”之间的差距。基金咨询委员会按优先顺序推荐了两名申请人,余额却只够资助第一名。规则可以指出应该支持谁,却不能花掉尚未到账的捐款。
IETF
应用版本没变,Unicode 接纳边界却移动了:RFC 5198
变更记录里没有应用代码更新,容器中的可执行文件哈希也完全一致。但一次基础镜像刷新后,昨天被拒绝的字符今天通过了。真正变化的是应用脚下的 Unicode 数据:旧版本把该码位视为未分配,新版本已经为它赋予字符。应用没换,执行中的文本契约却换了。

IETF
中继把 I1 发了出去,却还不能证明对端可达:RFC 5204
移动主机把当前位置登记给 HIP rendezvous server,后来者便有了一处可以敲门的地址。门房查到登记、改写分组并发出 I1,这一连串动作可以全部成功;真正的住户却可能已经搬走。RFC 5204 的价值,恰恰在于它没有把“替你敲门”写成“对方已经应门”。

IETF
时钟慢了九十秒,重放缓存却只记得六十秒
两个终端都显示“MIKEY 校验通过”。其中一端允许九十秒时钟偏差,重放缓存却只能覆盖六十秒的消息;一次重启又清空了剩余状态。旧消息落进了制度自己留下的空窗。问题不是时间戳字段缺失,而是系统把“字段存在”写成了“已经防重放”,却没有保存让这个结论成立的时钟与缓存条件。