
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

ICANN
ICANN 的问责机制不是一条上诉链:异议如何经过程序闸门转化为有限救济
ICANN 的问责架构把社区异议拆分成几种不同的制度动作:有些可以直接针对特定董事会决定行使批准或否决权,有些只能请求董事会重新审视工作人员或董事会的行为,还有些则由独立审查小组判断行为是否与《章程》或《细则》相容。它们都能提出挑战,却不产生同一种结果。

IETF
标准如何变成互联网基础设施依赖:IETF-W3C之外,连续性由谁掌握
IETF 标准并不直接运营网络,但它们规定了网络必须共同实现的状态机:连接如何迁移,路由如何发布和撤回,名称如何验证,故障后哪些状态能够恢复。标准一旦进入实现、运营和测量系统,连续性就不再由一个机构单独控制,而分散在协议实现者、网络运营商、验证器和观察基础设施之间。

互联网历史
RFC 10028如何把共识变成IPv6组播地址空间的行政边界
RFC 10028 并不只是更新一张技术表格。它把关于 IPv6 组播地址空间如何划分、哪些范围由何种机制使用以及未来分配如何避免冲突的共识,嵌入了 IANA 维护的公共注册表。这个过程展示了一种互联网治理中常被忽略的权力形式:标准文本提供规范依据,注册表把依据转化为可查验的行政记录,但这两者都不能单独证明遗留软件、运营商配置或实际流量已经随之改变。

报道
一次扫描在 APNIC 区域发现 4,611 台暴露的 BGP 路由器,却无法解释端口为何开放
APNIC 62 把一个隐蔽的控制平面问题变成了区域数字:今年 2 月的一次 IPv4 扫描中,归入 1,343 个自治系统的 4,611 台路由器对未经请求的 BGP OPEN 交换作出了回应。这比“端口开放”更具体,却既不是入侵报告,也不是当前清单。真正缺少的是一条不公开目标地址的通知、运营商定性与复测记录。
号码资源协会
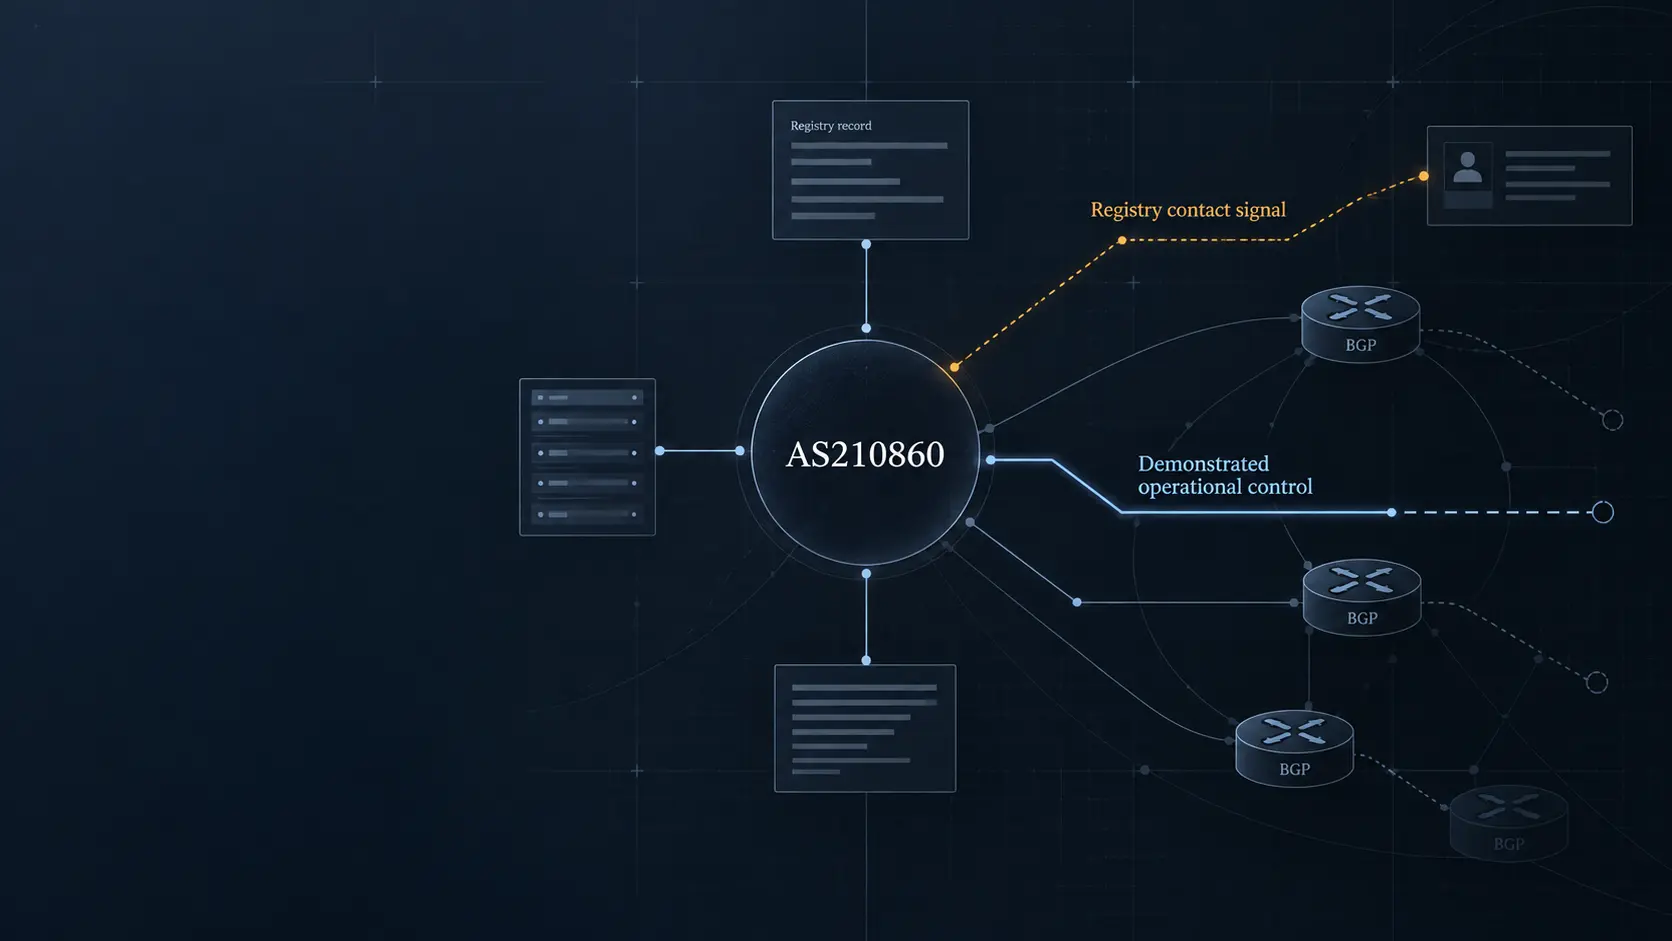
DFINFRA与AS210860:注册信号仍不是运营控制权证明
DFINFRA 与 AS210860:注册信号仍不是运营控制权证明 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。号码资源协会情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
网关先要认同域边界,D-PATH 才能阻断环路
D-PATH 可以记录路由经过哪些域,却不能替运营者回答“哪里才是一个域”。RFC 10039 把这项事先约定变成可执行的路由判断:同一个 DOMAIN-ID 既能识别回流,也可能在配置错误时误杀合法路径。真正的上线起点因此不是打开功能开关,而是形成一份可核验的域边界协议。

领导者
奥西片科:公开记录能证明什么,又不能证明什么
奥西片科:公开记录能证明什么,又不能证明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。
IETF
路由写下了域路径,租户交付仍待证明:RFC 10039 的证据边界
RFC 10039 让 EVPN/IPVPN 跨域互联中的路由能够携带一串声明过的网关域身份。D-PATH 因而可以帮助识别域级回路,并参与最佳路径选择;但它没有证明 DOMAIN-ID 配置一致、属性穿越边界后仍被保留、路由已经落实到 FIB,更没有证明租户真正收到了服务。

IETF
RFC 7506 已成历史,Router Alert 69 仍可能在线上
标准页面上,“退役”已经完成:RFC 7506 被列为 Historic,IANA 把数值 69 标为 DEPRECATED,RFC 9570 还明确要求新的 LSP Ping 报文不得设置 Router Alert。可在设备上,旧模板不会因为网页状态变化而自动消失。文档结论正确,不等于运行结论已经得到证明。
IETF
NAT64 映射不是过滤策略
同一个内部端点访问不同 IPv4 目的地时,若始终获得相同的公网地址与端口,只能说明映射如何复用。它没有回答另一个问题:哪些 IPv4 来源可以沿这条状态返回。把二者合并成一个“合规”结论,最容易在测试全部通过时制造错误安全感。
IETF
报告拆开以后,披露规则还在吗
安全事件协作需要分享有用的片段,但片段未必自带完整的分享条件。IODEF 的规则继承机制提醒运营者:把一份报告拆得更方便使用,也可能把原本清楚的边界拆掉。

报道
AFRINIC 9月8日快照把四项旧资源恢复为“allocated”,却未说明原因
AFRINIC 9 月 8 日快照把四项旧资源恢复为“allocated”,却未说明原因 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

领导者
Osipenko Alexander Nikolaevich:注册记录能够证明什么,不能证明什么
Osipenko Alexander Nikolaevich:注册记录能够证明什么,不能证明什么 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。领导者情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
中继不记账,成本就消失了吗
PANA 把一部分认证报文交给不必保存逐客户端状态的中继转送,却没有取消整条接入链的状态、配置和恢复责任。看清这笔账,要从一个被勘误改正的端口字段,追到真正保存会话、决定准入并承担中断后果的地方。

IETF
同一运营方,不等于同一个 SRv6 信任域
两张网络被并购后,组织图会先把它们画进同一个方框。随后,有人把边界过滤称作“内部重复控制”,建议拆掉。公司归属确实已经改变,但 SRv6 的成员、SID 范围、密钥和过滤规则是否统一,不能由一张组织图代答。
欧洲与中东机构趋势
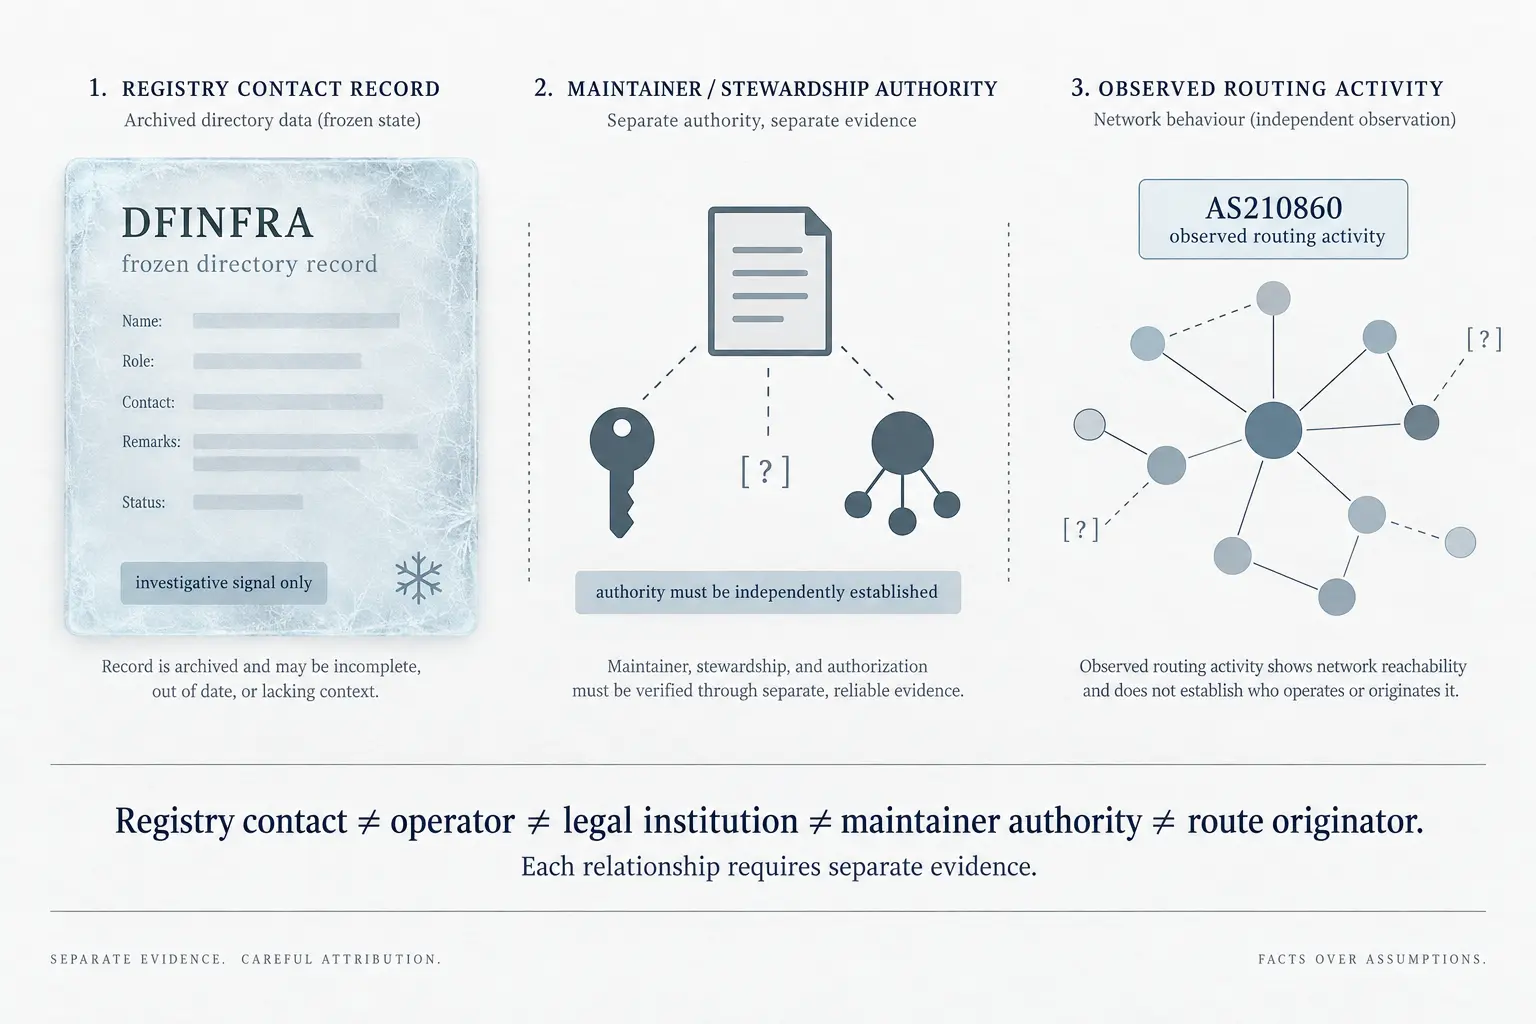
DFINFRA:一个注册联系人名称,尚不足以证明网络控制权
DFINFRA:一个注册联系人名称,尚不足以证明网络控制权 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东机构趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

全球机构趋势
ISC 的实际控制面:基础设施托管与可验证的问责工具之间
互联网系统联盟(ISC)的影响力并不只存在于组织名称或公共叙事中,而是具体体现在根服务器运行、DNS 软件维护和成员关系等基础设施路径上。问题在于:这些实践性控制究竟由哪些公开工具授予或约束,受到影响的运营者、成员和合作方又能否据此提出质询或寻求救济?现有公开材料足以显示 ISC 的运营与托管范围,但不足以单独证明其对下游运营者拥有普遍法律权力。本文因此把重点放在权力来源、控制面和程序性可验证性之间的差距上。

IETF
能读到旧数据,还没有完成管理迁移
一套新平台把旧设备的数据全部读了出来,项目看起来已经接近收尾。但如果真正修改设备时,仍然要找回原来的管理工具,那么迁移交付的可能只是一个观察窗口。RFC 6643 的只读设计,把这笔容易漏算的账写得很清楚。

欧洲与中东区域 ISP 趋势
AS210837:历史路由足迹仍在,但连续性尚未得到验证
AS210837:历史路由足迹仍在,但连续性尚未得到验证 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。欧洲与中东区域 ISP 趋势情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

报道
DATAMATIX:AS210973 的公开记录能否证明控制与连续性?
DATAMATIX:AS210973 的公开记录能否证明控制与连续性? 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。报道情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。