
档案
Research
Research档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。

IETF
恢复出厂设置,也可能抹掉回去的路
设备恢复了默认配置,管理者却未必还能进入设备。RFC 8808 把一个常被当作“兜底”的动作拆开:有权重置,不代表能预先看清重置后的状态;重新取得管理权,也不代表旧数据已无法恢复。

IETF
事件变成“已清除”,仍不能证明是哪条命令生效
同一批处置请求里有三个事件编号。稍后,两个编号进入 `cleared`,另一个仍是 `updated`;工单系统却只关闭了其中一个。每一条记录都可能如实反映自己看到的状态,但它们没有共同回答最重要的问题:哪一次获准操作导致了哪一个结果,客户所用的服务又是否真的恢复。

IETF
IPv6 上线之后,旧地址规划还在做主
6rd 借助现有 IPv4 网络迅速提供 IPv6。它没有让旧网络退出舞台,而是把旧地址规划嵌进了新服务:客户能分多少子网、前缀能用多久、日后如何迁走,都受这层关系约束。

IETF
能力清单并不是订阅决策
设备返回了一张看似完整的菜单:HTTPS 之下有 XML、JSON、TLS 1.2 和 TLS 1.3。自动化系统终于不用靠失败来猜测支持范围。但“能选”还不是“已选”,“支持”更不是“获准、可达并已交付”。如果控制台只留下一个绿色能力标记,真正作出选择的主体、规则和结果便一起消失了。

IETF
第二次登录,不能沿用第一次的安全账本
一条 IMAP 连接可以先后服务不同用户,但节省握手和建连成本,并不意味着权限也能顺便复用。真正需要重建的,是旧身份退出后,谁来检查下一个身份,以及哪些状态必须随之退场。

报道
RIPE Database 1.124.1 修正了证书选择,“未发现利用证据”仍需明确检索边界
面对已经报告的认证漏洞,RIPE NCC 没有为例行测试周期而拖延修复,这是正确的取舍。但修复完成后还有另一项责任:说明“未发现利用证据”究竟覆盖了哪些版本、时段、请求和注册数据变更。

IETF
一个“实时”邮箱视图,究竟占用了谁的预算?
第一批搜索结果可以完全正确,后续更新却从未获准。IMAP 把这两件事分开处理;真正需要解释的,是产品为何会把一次查询的成功展示成持续观察的承诺。

IETF
注册授权凭证到达前,设备身份已经交出
受限设备接入陌生网络时,最先发生的治理动作不是“批准”,而是“交出”。ELA 用第三方服务器为 EDHOC 接入增加了强约束授权,却也清楚承认:设备在得知结果之前,已把注册身份交给经过认证的域认证方。拒绝可以终止握手,却不能让这次披露倒流。

IETF
拒收这封定时邮件,可能才是正确履约
一边要求邮件暂时不能离开服务器,一边要求它更早完成投递,问题就不再是队列够不够快。SMTP 延时释放规范把这类矛盾放回提交入口,也暴露了另一件事:能替用户等待,不等于能替整条投递路径保证未来。

IETF
加密失当证据不能自行撤销信任
三台时间服务器给出的签名区间无法同时符合请求先后顺序。Roughtime 可以把这项矛盾保存成任何人都能复核的加密证据。但证据不会自动指出哪台服务器有错,不会任命审查者,也不会改写其他设备正在使用的信任名单。网络报文能揭示异常;撤销信任仍是一连串必须有人负责的运营决定。
IETF
备用文件夹不是溢出槽:Sieve 为何不替失败投递改道
指定的归档邮箱写不进去,另一个文件夹却还有空间,自动改投看起来像是在保障服务。但 Sieve 把“找不到用途对应的邮箱”与“已经选中的邮箱投递失败”分开处理。这个不肯替用户多走一步的限制,保护的是邮件去向的一致性。
报道
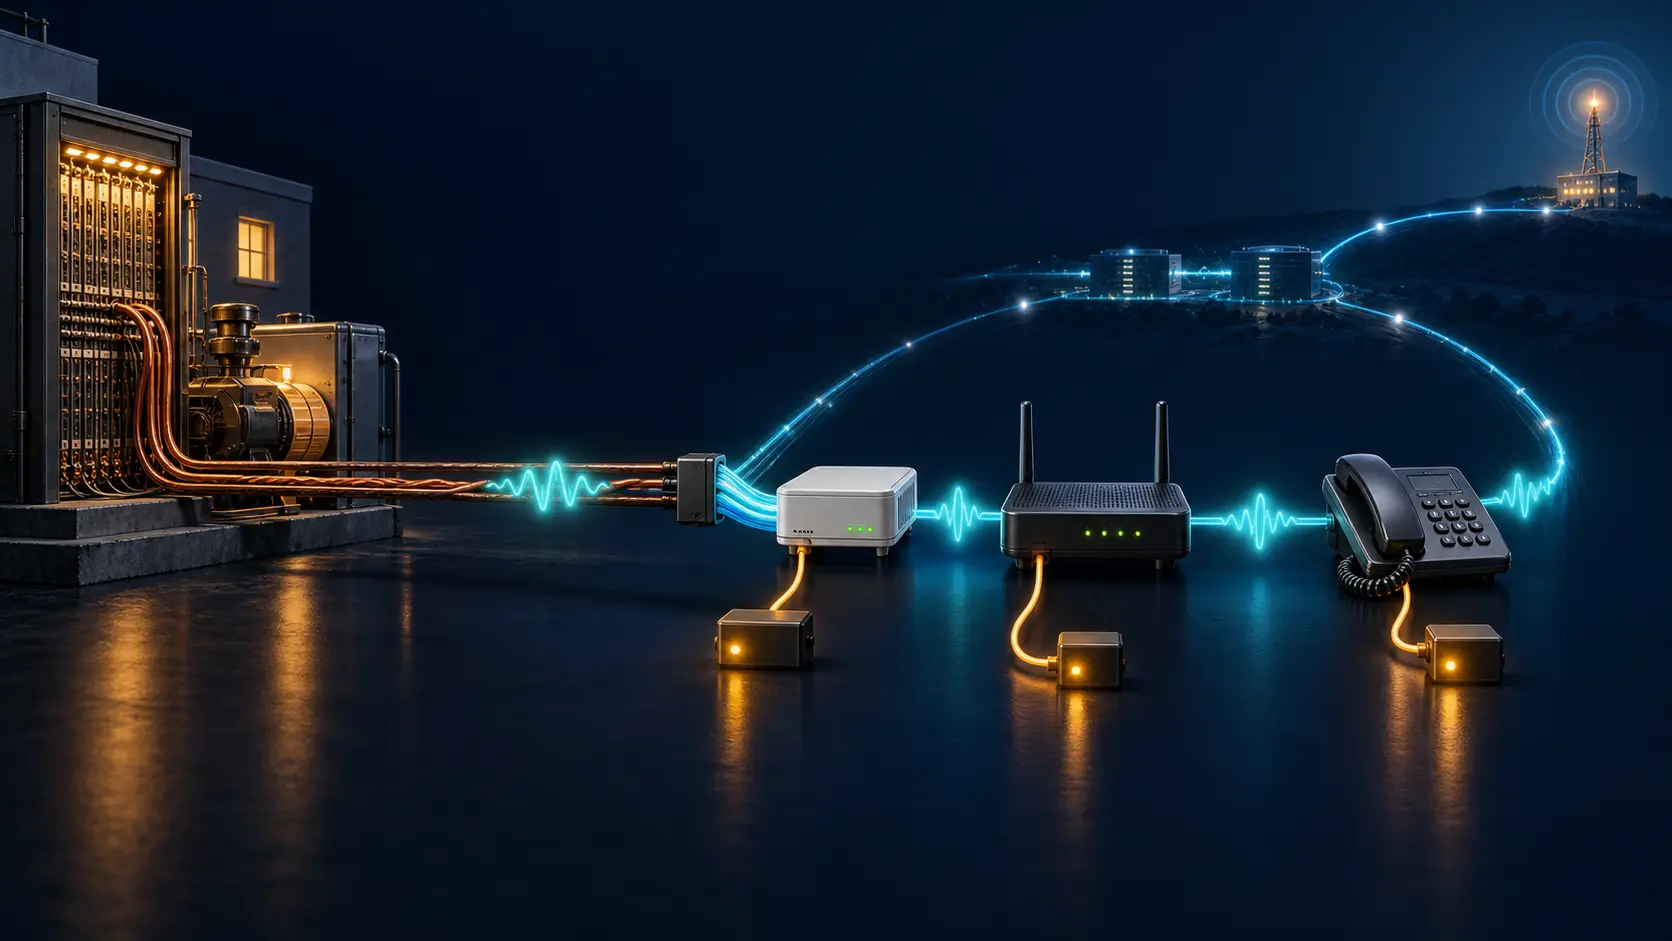
一篇 LACNIC 电信文章把语音迁入 IP,却没有交代备用供电由谁负责
电话从电路交换迁往 IP,用户听到的仍是一声“喂”,供电边界却已悄然改变。LACNIC 博客的一篇新文章点出了这个关键变化:过去可能由电话局供电的线路,如今要依靠用户现场的光猫、路由器和终端。技术路线说清楚了,连续性责任还没有。
IETF
先恢复的客户端,不能替别人结束宽限期
NFSv4.1 把两件事分开:客户端可以宣布自己的旧锁已恢复完毕,服务器却仍须判断,尚未回来的客户端会不会提出冲突的恢复请求。前者是在收回自己的剩余主张,不是在替全局按下开工按钮。
报道
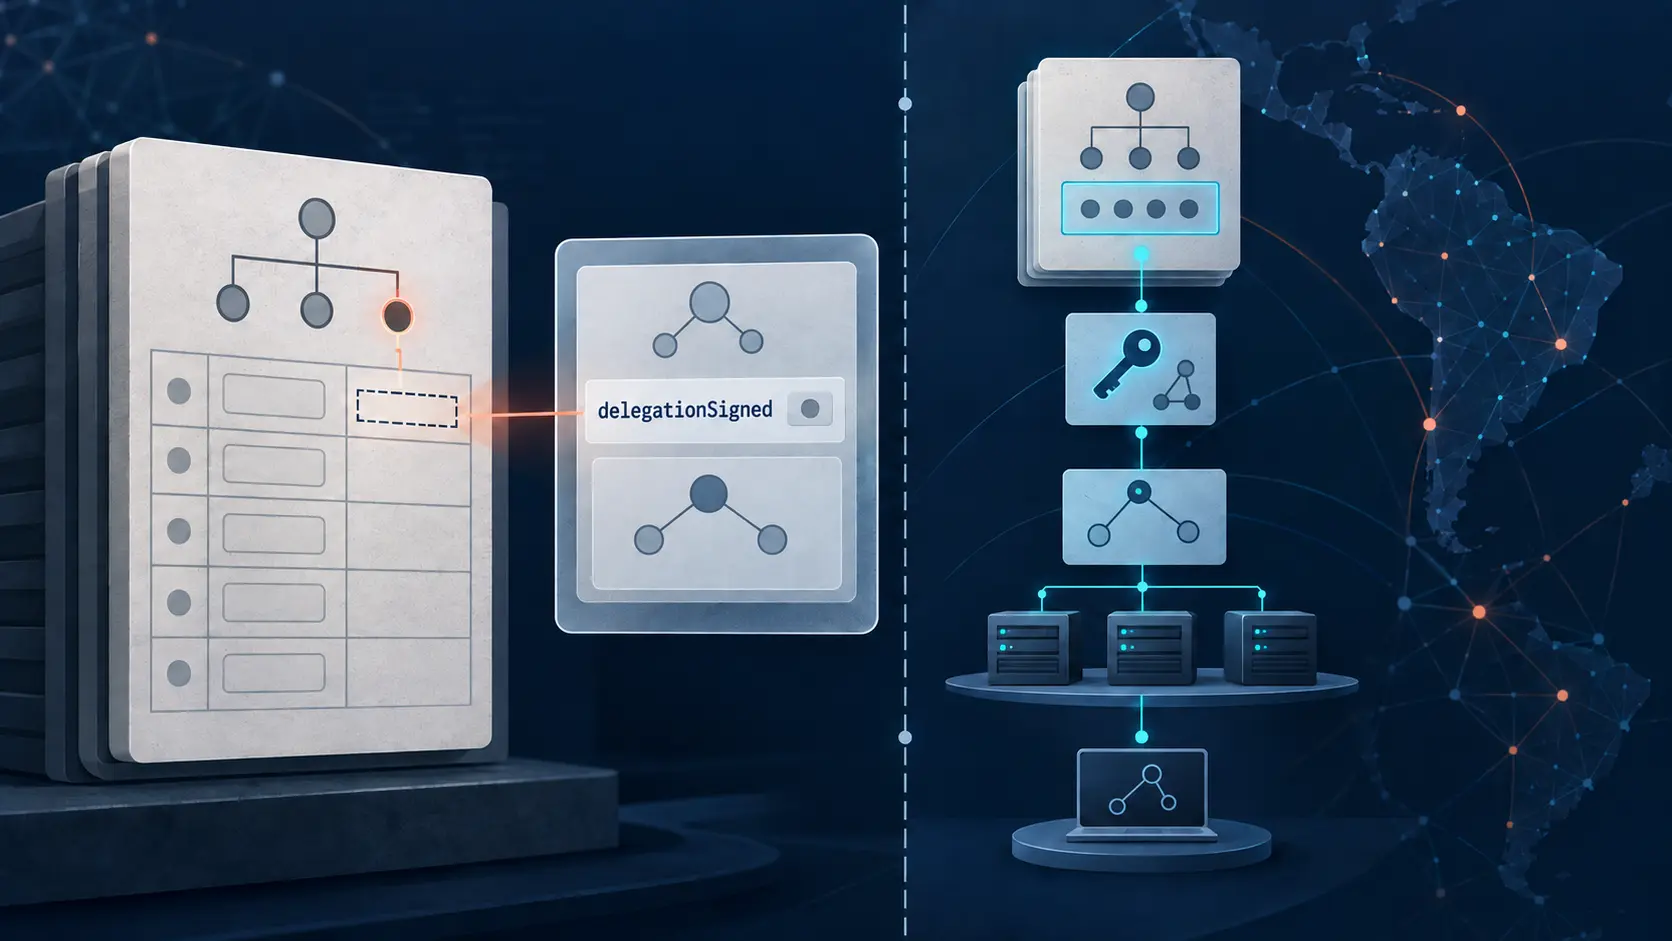
LACNIC RDAP 的 delegationSigned 记录父区 DS 是否存在,不等于 DNSSEC 验证结果
注册数据里的布尔值很容易被误读成 DNS 安全链的最终判定。LACNIC RDAP 的 `delegationSigned` 回答的是一个更窄的问题:登记视图是否报告父区中存在 DS 记录。它不会运行递归解析器,也不会核验子区密钥,更不能证明此刻端到端验证成功。

全球机构趋势
FreeBSD 的 GRAND 提醒:提前报到,也要给正常回复留出位置
让路由器早点知道新地址,可以减少首个回程包的等待。但主动通知和应请求而发的回复,即使共用一套队列,也不能一概限额、一概替换。

IETF
私有候选配置无法说明为何某个意图胜出
同一台设备上,两套自动化都拥有合法权限。它们各自在私有空间里准备变更,因此不会误把对方尚未完成的配置一并提交。可当运行配置已被改动,而两边恰好触碰同一个节点时,隔离只能把分歧摆到台面上,不能回答哪一方有资格让另一方让路。
IETF
原套接字关了,SCTP 关联却还在
把繁忙关联从共享套接字中拆出,可以改变缓冲资源的相互影响;同一次操作也改变了今后必须从哪里控制和关闭它。
IETF
流量还在走,MPTCP 却已不能在这条连接上回来
无限映射回退可以让通信以普通 TCP 继续,但它不是等待网络好转后便能撤销的临时状态。恢复多路径,需要另建连接,也需要有人承担重连的应用后果。

全球数据中心趋势
NSD 修复证书规则“互相否决”:增加副本,不该先让旧副本失联
NSD 4.15.2 把地址、TSIG 与客户端证书名称放回同一条访问规则中判断。对 DNS 运营者而言,验收对象应是每个副本能否按既定权限取得区域数据,而不只是 TLS 会话是否建立。
全球数据中心趋势
FRRouting 修复约 34 Gbps 数值边界,升级验收不能只看版本号
同样是汇总两条路径的带宽,浮点编码与旧式整数编码仍有不同的正确答案。8 月发布的维护版本修复了数值处理问题,也把逐邻居核对编码方式变成了变更验收的重要条件。