
档案
Intelligence Briefing
Intelligence Briefing档案页面汇集了人物、公司、机构等实体的情报,帮助读者对比BTW.MEDIA报道中的相关主体。通过该页面,读者可以对比公开档案、相关事件、证据材料、角色变动、运营足迹、治理风险、组织联系以及市场关联性,同时将机构与人物记录同普通新闻时间线区分开。读者能理解新闻标题背后的主体、支撑档案的证据,以及使该档案具有重要影响的基础设施或市场关系。也可以看到档案所代表的主体是谁或是什么、依据哪些公开来源、它如何与公司、市场、治理机构或事件连接,以及随着主体演进,哪些变化值得持续关注。
全球云服务趋势
304 响应究竟更新了什么
一次条件验证可以在协议层面完全正确,却被运营系统拿来证明一个它从未承诺证明的结论。

北美机构趋势
WAR ETF 年末有 4,133.5 万美元,全年对应收费只有 9.7 万美元
“增长近七倍”准确描述了 U.S. Global Investors 旗下 WAR 在两个年末时点之间的变化,却没有回答这一年真正产生收费的平均资产是多少。把时点余额、客户申赎、市场升值、顾问费和公司利润放回各自的账本,才看得清这只主题 ETF 对经营结果究竟贡献了多少。

拉丁美洲与加勒比区域 ISP 趋势
First Towers 收到第一笔款,但 200 公里光纤的收益速度仍是空白
现金到账让 Akanda Corp. 旗下 First Towers & Fiber Corp. 的墨西哥光纤项目跨过了一条真实的边界。然而,公告没有披露金额、计费周期或这笔钱对应的验收里程。一个付款事实可以证明商业化已经开始,却还不足以证明整条 200 公里线路已经形成收入、利润或自由现金流。

亚太地区机构趋势
La Caisse的1210亿卢比换了Altius的持有人,没有变成新增资本
一笔交易让 La Caisse 成为印度最大独立通信塔平台的 24%持有人。容易被标题掩盖的是现金去向:现有份额被卖给新投资者,与信托发行新份额、拿到建设资金并不是一回事。先把两本账分开,才谈得上 5G 增长、分派能力和估值。

全球云服务趋势
Age 衡量经过时间,而非缓存是否新鲜
Age 字段能说明缓存响应自源站生成或成功验证以来的估算时间,却不能单独证明响应仍处于新鲜期、过期复用得到授权,或返回内容仍符合业务要求。

全球云服务趋势
Vary 响应头并不能证明缓存隔离
Vary 是 HTTP 变体选择的重要指令,但它不是缓存审计报告。它无法单独证明某个缓存确实隔离了租户、把所有关键条件纳入缓存键,或最终交付了正确的字节。
全球云服务趋势
Upgrade 标头不能证明协议已经切换
HTTP 请求中的 `Upgrade` 只表示客户端愿意在同一连接上改用另一种协议。它不能证明中间方转发了邀请、服务器接受了提议,也不能证明连接两端已经开始使用新协议。

全球云服务趋势
Via 标头不能证明完整的中间路径
HTTP `Via` 字段记录按协议规则参与消息转发的部分代理和网关。它不是物理 traceroute,不是完整的服务拓扑,也不能证明每个中间节点都以独立真名出现。

全球云服务趋势
HTTP 优先级信号不能证明交付顺序
HTTP 优先级字段和帧让端点表达希望服务器如何调度响应,却不能证明哪项响应先处理、获得更多带宽、先完成,或真正改善了用户体验。要证明效果,必须把信号、调度决定和交付结果放进同一条证据链。

全球云服务趋势
ORIGIN 帧不能证明连接有权代表源站
HTTP/2 的 ORIGIN 帧可以描述一条连接可能服务哪些源站。它不会签发证书、补上证书未覆盖的名称,也不能证明客户端已认可这条连接有权代表每个所列源站。

全球云服务趋势
Alt-Svc 通告不等于替代路径已经得到证明
HTTP 替代服务允许源站在不改变资源身份的情况下提供另一种协议、主机或端口。通告只是让一条路径具备候选资格,并不能证明客户端在当前网络中能够到达、认证、协商、选择并成功使用它。

全球云服务趋势
206 部分内容响应并不等于完整表示
范围请求让断点续传和按需下载更高效,但成功状态只说明某次响应交付了哪些字节,并不证明多次请求拼接出的对象来自同一个版本。要证明后者,必须从第一个区间到最终摘要都保持同一表示身份。

全球云服务趋势
加密 DNS 重新划定策略边界
加密能够保护 DNS 查询的传输过程,也会改变谁选择解析器、谁实施本地策略,以及故障发生时谁负责解释。运营者需要看见这条重新划定的边界。

全球云服务趋势
DNSSEC 密钥轮换的四个时钟
DNSSEC 密钥轮换只有在权威发布、递归缓存、父区委派以及已配置的信任锚进入相容状态后才算完成。密钥仪式可以结束,验证风险却仍可能存在。

全球云服务趋势
一条 HTTPS DNS 记录并不是端点就绪测试
HTTPS 资源记录可以在浏览器连接前公布首选端点,却不能证明目标用户已经解析、选择、认证并成功使用该端点。

全球云服务趋势
202 Accepted 不是执行证明
HTTP `202 Accepted` 只记录请求已被接受、等待异步处理,而不是任务已经执行。它不能证明工作进程已启动、执行时授权仍有效、预期副作用已经发生,或请求的结果最终成为事实。
全球云服务趋势
Retry-After 标头不是恢复期限
HTTP `Retry-After` 可以告诉客户端何时应再次尝试,却不能承诺届时服务已经恢复、依赖项可用、容量充足,或请求能够成功交付。

全球云服务趋势
103 Early Hints 不是源站承诺
HTTP 103 Early Hints 能让客户端在最终响应到达前预建连接或预取可能需要的资源,因此可以缩短等待时间。但它不是成功承诺,也不保证最终响应会保留相同字段、提示的资源一定可用,或当前请求者有权取得最终内容。
全球云服务趋势
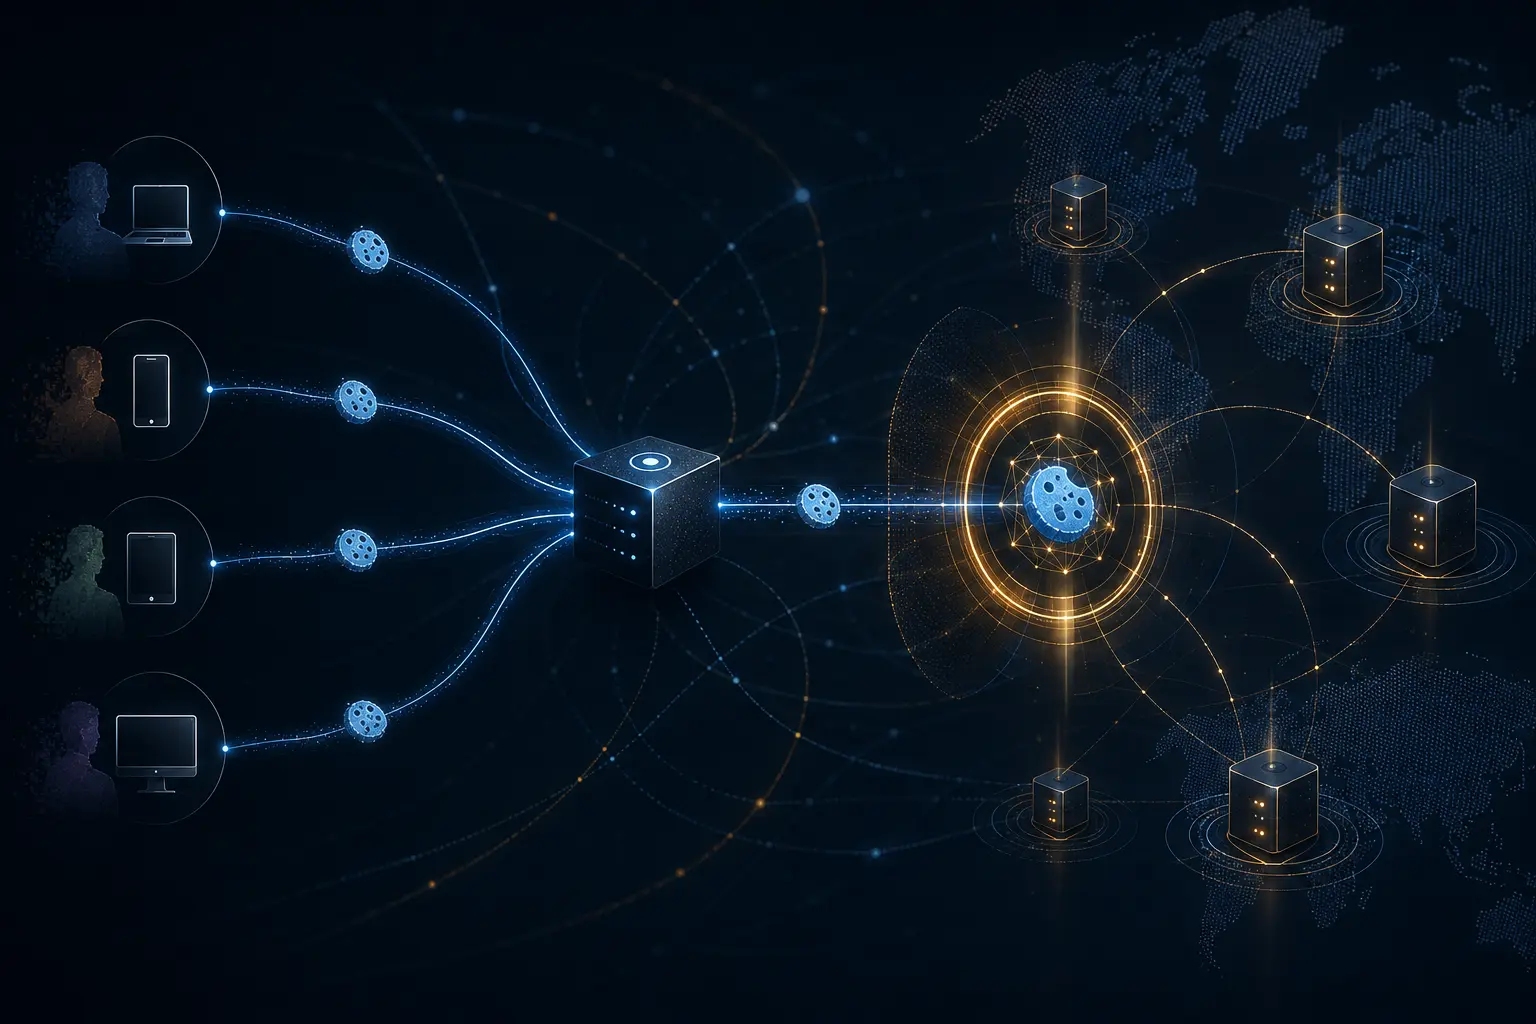
DNS Cookie 不是客户端身份认证
DNS Cookie 能帮助服务器区分两类请求:一种携带服务器先前签发的协议状态,另一种只是声称自己来自某个源地址。这对抵御多种离路径攻击很有价值,却不能识别共享递归解析器背后的个人、订户或设备,也无法抵御已经位于 DNS 路径上的观察者。

全球云服务趋势
OCSP 装订响应不是实时吊销保证
OCSP 装订可以让客户端在 TLS 握手期间不必另行查询证书状态。响应可以具有有效签名、对应正确证书,而且仍处于声明的时间窗口内。这些性质很重要,却不能证明每个边缘节点都已获得最新吊销状态,也不能证明证书仍代表对当前服务的实际控制权。