
影响
中等影响
在 影响 维度下,中等影响 影响情报呈现预期影响程度、运营风险或决策相关性相当的文章。读者可以通过该页面区分常规市场动态与影响更大的治理、基础设施、安全和投资信号,这些信号可能影响规划、采购、政策或客户风险。页面将影响等级与公开证据、相关组织、区域背景、运营依赖、服务连续性、竞争态势、投资时机、合规情况以及客户风险联系起来,帮助读者判断哪些动态值得深入关注、哪些相关方承受的风险最大,以及某个信号可能如何影响运营或市场规划。
IETF
Dave Thaler:观察到阻断,不等于归因于一项政策
页面无法访问、连接被重置或 DNS 回答被改变,都可能是真实观测。但单凭这些现象,不能识别是谁制定了政策、其目的为何,更不能证明影响一定出于故意。

IETF
Suresh Krishnan:链路上线并非端到端可达性的回执
无线、Wi-Fi 或有线接口已经能够传送帧,并不等于客户所需的路径已经可用。Suresh Krishnan 参与编撰的 RFC 4957 的价值,正是在于守住这条边界。

IETF
Peter van der Stok 与那条不等于端点在线的资源登记
目录里仍有一条资源记录,并不表示资源此刻仍在工作。RFC 9176 把这件事写得很具体:CoRE Resource Directory 保存的是可维护的登记信息,不是对端点在线状态的实时宣告。Peter van der Stok 是这份 IETF 集体成果的五位作者之一。

报道
APNIC 的资源质量检查不是地址的固有属性
路由表里的一次干净观测,不会自动改掉远端网络的旧过滤器,也不会让信誉库和地理位置库同步更新。APNIC 早已把“保证”改成“检查”;真正需要随检查结果一起保存的,是时间、观测点和权力边界。

全球云服务趋势
Newport 的 25 条 EDI 连接,还不是一套共同维修账本
Kaleris 买下的是一张已经运转的数据传输网。要让它成为跨业主、堆场和维修商的共同资产,每次估价、授权、异议和发票都必须保留同一含义与责任来源。
北美数据中心趋势
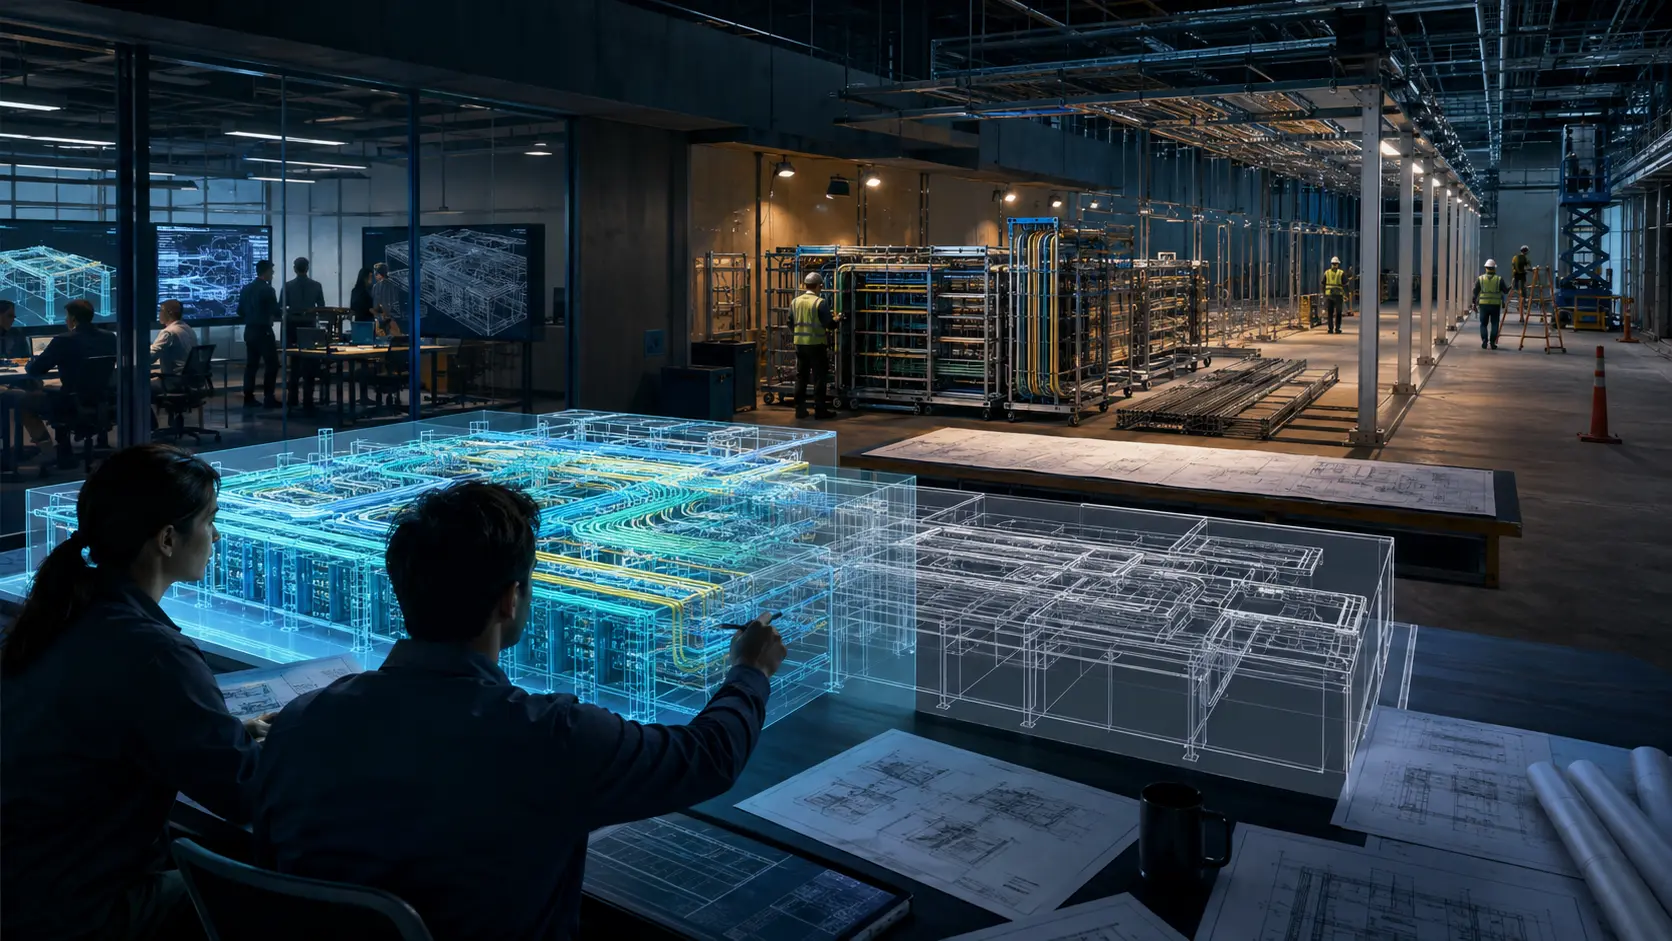
Augmenta 的 8.5 倍计时,停在第一个填充完成的模型
82 小时的模型填充结果,可能对大型数据中心项目有商业意义;它还不是设计获批、预制、现场安装或整栋建筑交付的计时器。

案例档案
Wikimedia Foundation 的预算有财政时钟,不是页面编辑结论
财政决议的清晰来自可核对的要素:谁在何日作出决定,授权覆盖哪个财年,金额和边界是什么,偏离时谁应被告知。页面层面的编辑结论需要另一种清晰:适用规则、来源、讨论、修订和审查。两者都可能服务于同一自由知识使命,但不能因为同处一个运动就互相充当收据。

报道
本地提供 DNS 根区,也要支付刷新账单
把根区副本放在递归解析器旁边,会减少对外查询,却不会让网络流量消失。APNIC 最新介绍的一项测量揭示了新的成本位置:流量进入刷新循环,而循环如何运行,比它叫 DNS 还是 HTTPS 更重要。
案例档案
在 Kubernetes,标为 implementable 的 KEP 既不等于进入发布,也不等于集群支持承诺
当一项 Kubernetes 变更被称作“已经获批”,最容易被删掉的往往不是技术细节,而是责任链。受影响 SIG 的 approver 可以决定一份 KEP 已可实施;Release Team 可以把它纳入某个周期的跟踪;独立的生产就绪审查可以评估其运营条件;某个版本可以列出 feature gate;最后,运行集群的人仍要独立决定是否启用、如何回滚、是否承诺支持。它们相连,但不是同一个事实。
案例档案
CVE 记录是协调引用,不是补丁或修复完成的收据
漏洞管理里最容易被误用的不是一项技术事实,而是一串看似顺畅的状态词:有了编号、记录已公开、供应商已回应、列入优先目录,于是好像问题已经被修复。CVE 的真实价值恰恰更克制:它让发现者、CNA、供应商、发行版和运营者能够确定自己说的是同一个漏洞。这个共同坐标极有价值,却不能把不同主体的记录、选择和责任压缩成一个“已处理”的判断。

IETF
Rohan Mahy 与那张没有送达即时消息的证书
即时消息身份凭证上标明的用途,能帮助系统把一把密钥留在正确的协议边界内。它不能证明某条消息已经发出、被服务器接收、到达设备,或被任何人阅读。

IETF
Neil Jenkins 与那个不是邮箱审计记录的 StateChange
JMAP 客户端看到新的状态字符串时,得到的是一个重要但有限的结论:本地缓存可能已经落后于服务器。这足以启动同步,却不足以证明是谁改了哪封邮件、哪项授权生效,或用户最终看到了什么。
北美数据中心趋势
54 MW“交钥匙”承诺,还缺一条可验收的交付链
Northampton 与 Provident 已为北达拉斯数据中心成立合资安排,目标是 2027 年末交付。54 MW 关键容量要成为客户可用算力,仍需把供电、建设、网络和验收义务接起来。

IETF
一次签名不等于证明另一把密钥:RFC 9883 与私钥持有声明
第二份证书请求可以由一把已经取得证书的签名密钥有效签名,但该签名只是一个断言,而不是技术证明:它不能证明请求者控制着请求中的另一把私钥,也就是拟用于密钥建立证书的私钥。RFC 9883 规定了如何处理这种断言。

IETF
签名算法并不等于被签名字节序列:RFC 9882 与 CMS 中的 ML-DSA
两个 CMS 系统都为相同内容选择 ML-DSA-65,但验证仍会失败:一个签署最终的隐式标签表示,另一个验证包含显式 SET OF 标签的完整 SignedAttrs DER 值。算法一致,签名字节域却不一致。

报道
APNIC prop-164 将更小的 IPv6 分配变成一场保留空间治理测试
APNIC prop-164 拟允许账户持有人从小于 `/32` 的 IPv6 分配起步,同时为未来增长保留空间。它可能改善 Whois 和 RDAP 的准确性,但真正的检验在于:保留空间能否始终是一项可见、可审计的注册管理承诺,而不是默认形成的隐性权利。

IETF
算法名称并不等于证书配置:RFC 9881 与 PKIX 中的 ML-DSA
算法名称并不等于证书配置:RFC 9881 与 PKIX 中的 ML-DSA 的情报摘要说明事态进展、可核验的公开证据、相关组织、区域背景、市场风险敞口,以及可能带来的基础设施影响。IETF情报 语境将这一信号与网络运营、服务商策略、治理决策、资本流动、客户依赖、监管压力、合作关系动向、韧性规划、采购风险和服务连续性联系起来。

IETF
注册局公布的 TTL 是策略状态,不是实时 DNS 观测
RFC 10037 允许注册局通过 RDAP 公布 DNS 记录集的配置生存时间。这个扩展看似只是增加一个 JSON 字段,却划出了一条重要边界:RDAP 展示的是注册局数据库里的配置意图,而不是缓存里还剩多少时间,也不是权威服务器此刻实际返回了什么。

IETF
数据模型并不规定线上报文:RFC 9880 与 SDF 协议绑定边界
两个实现可以声称共享同一个 Thing 模型,却在线上行为上产生分歧:一个采用 URL 和 JSON 载荷,另一个采用数字标识符和不同的调用方式。问题不在于模型名称,而在于协议绑定从未被明确、版本化和测试。

报道
APNIC扩大IPv4分配前,必须先制定排队规则
APNIC 的 prop-168 将允许符合条件的账户持有者把合计持有量提高至/22,同时提议设立独立的/12 过渡储备。该提案规定谁可以申请以及最多能获得多少地址;但其自身的稀缺性计算表明,当合格需求超过普通供应时,它还必须规定谁应当优先。