
摘要
- RFC 8806 把完整根区副本限定在递归解析器所在主机,并要求 DNSSEC 验证、完整根区数据及与公共根区一致。
- 本地副本不得变成过期权威;若无法在 SOA 到期前刷新,解析器必须立即转向非本地根服务器。
路径本地化不等于权威本地化
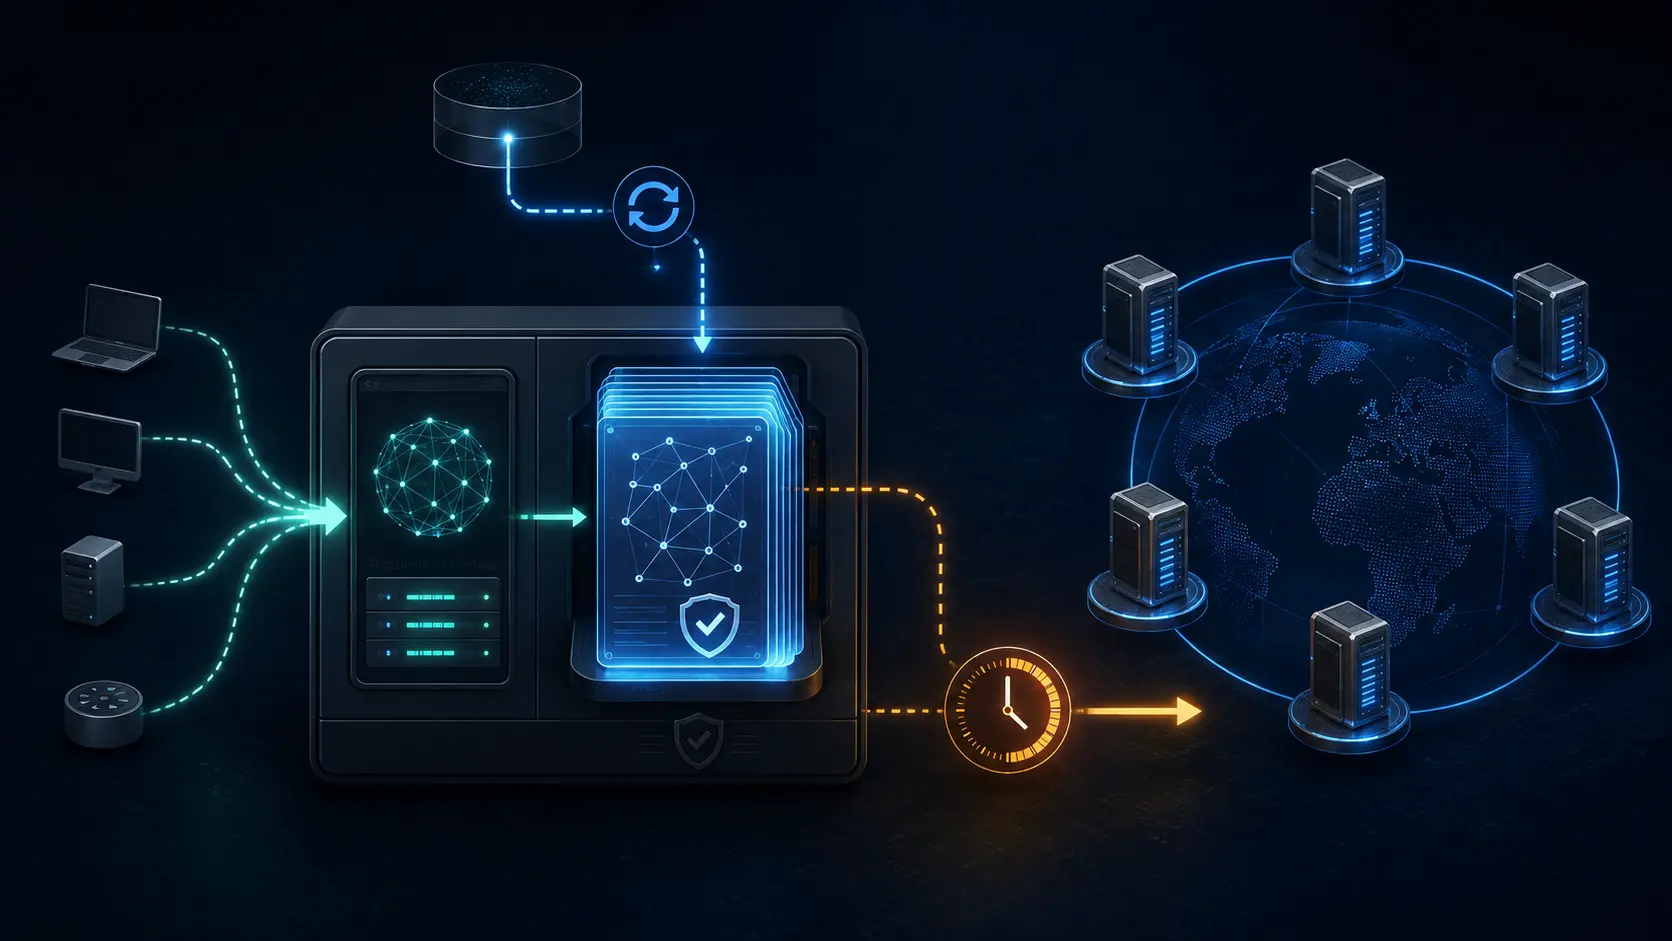
递归解析器在缓存没有所需委派时通常查询远端根服务器。RFC 8806 允许运营者获取完整根区,在同一主机运行权威服务或等效功能,并把根查询交给该服务。外部路径受攻击或不可达时,本地副本可能维持查询;根查询也不会经过外部网络。
运营者得到的是服务路径控制,而不是根命名政策权。副本必须与公共 DNS 根区一致,系统必须持有最新根 KSK 公钥、获取全部 DNSSEC 记录并验证签名数据。规范并未授权运营者改变委派或建立替代根。
服务边界也很严格:它只能回答同一主机上的解析器,不能向其他系统提供权威响应。这一限制把错误影响约束在本解析器的客户范围内。
新鲜度决定是否还能回答
本地根按 SOA 定时器刷新,因此可能略晚于收到变更通知的全球根服务器。允许短暂滞后,不等于允许过期。若到期前无法刷新,本地服务必须停止使用陈旧数据并立即切回非本地根。
于是,新鲜度监控成为授权控制。负责人需要掌握 SOA 序列号、距到期时间、最近一次完整传输结果以及远端回退路径。RFC 8806 警告,刷新故障可能让整个顶级域继续使用错误的名称服务器信息。
权责必须明确:DNS 平台负责人拥有部署与回退,安全团队维护信任锚和验证完整性,网络团队保证区传输源与远端根可达。只有告警、没有可验证的路径切换,不能证明系统已经安全回退。
受益者与成本承担者
解析器客户可能获得更稳定、较少暴露的根查询路径。成本则由运营者承担,包括完整区获取、DNSSEC 验证、刷新监控、故障诊断和回退演练。RFC 列出的 AXFR 来源并不保证永久可用。
反事实揭示了决策本质:没有本地副本时,缓存不足就要依赖远端根;副本健康时,外部依赖降低;副本过期且没有回退时,分布式外部依赖会被替换成沉默但错误的本地权威。
证据与边界
协议事实来自 RFC 8806,DNSSEC 背景来自 RFC 4033,AXFR 机制来自 RFC 5936,根区发布来自 IANA。关于组织权责的结论属于分析。上述一手来源没有证明当前部署数量、实测时延或隐私收益,也没有证明具体实现能正确回退;这些仍属未知。
来源
会员简报
档案背景详情
使用相应会员等级登录,即可解锁完整简报与来源注释。
仅限 Strategic Circle
Strategic Circle
所有读者均可浏览。加入并登录后可解锁档案简报。
加入 Strategic Circle仅限 Leadership Alliance
Leadership Alliance
符合条件的 IP 资产所有者和管理层可登录查看 Leadership Alliance 简报。
加入 Leadership Alliance