
主要领域
技术
在 主要领域 分类下,技术 按主要领域组织行业情报,帮助读者聚焦互联网基础设施、治理、连接市场或数字资本等方向。页面汇集了相关文章、公开证据、机构、公司、人物、区域关联、运营依赖和市场环境,这些内容可能分散在多个分类页面中。页面解释了该领域、可能的行为主体类型、市场或治理背景,以及读者比较信号时应使用的参考来源。运营商、分析师和治理领域的读者可以观察同一领域如何在事件、档案、市场变化、公开来源证据、区域依赖和更长周期的基础设施决策中随时间显现。
全球机构
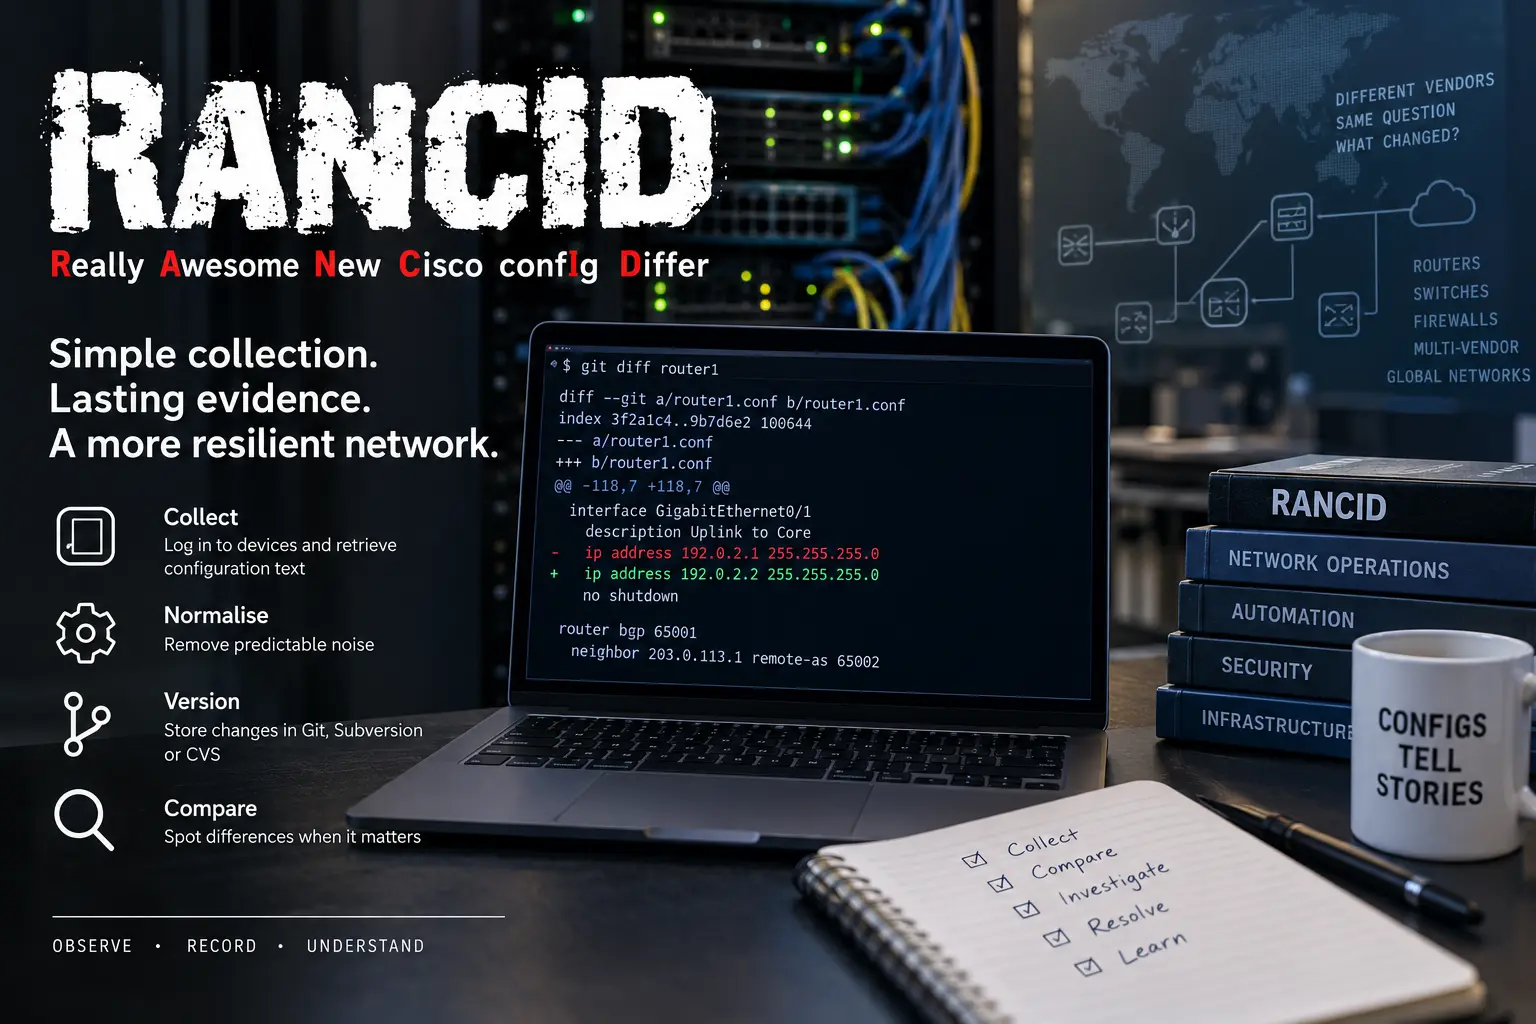
RANCID 与单行网络 diff 的持久价值
RANCID 保留了一种大型管理平台容易模糊的证据形态:设备在特定时刻报告的配置文本,以及与上一次观测之间的差异。它不代表全部意图模型、每个事件或因果关系。正是这种克制解释了它的长久生命力。当网络故障时,一行有改动、有时间戳、可验证的配置,可能比一个无法回答“到底改了什么”的复杂仪表盘更有用。
全球机构
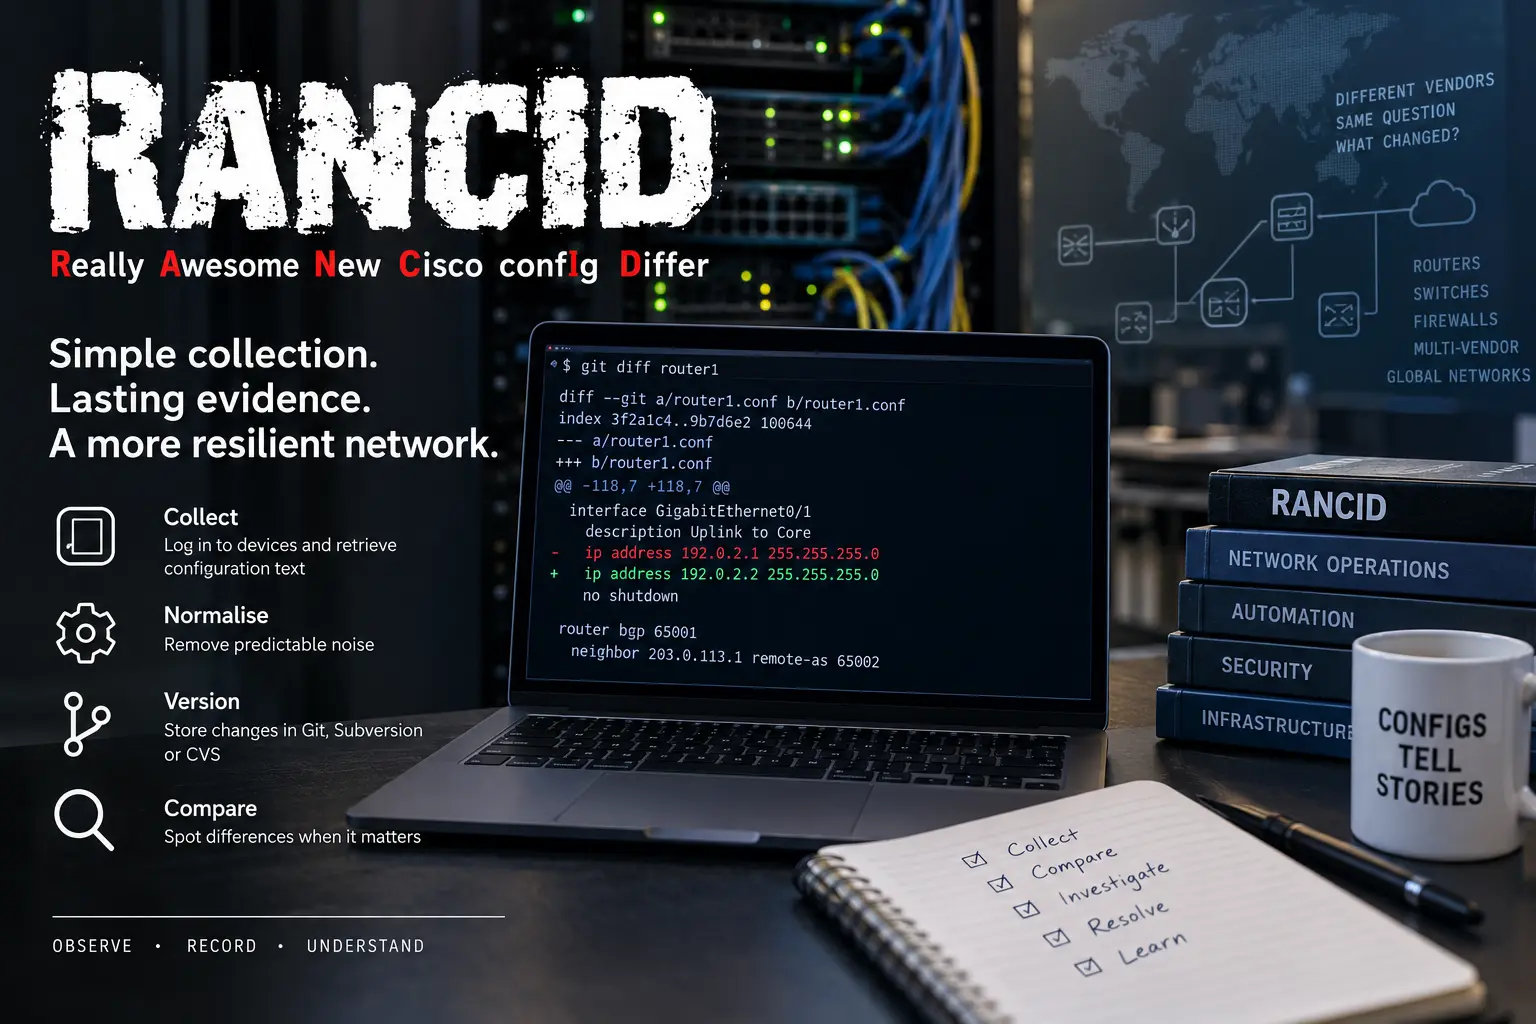
RANCID 与一行网络配置差异的持久价值
RANCID 之所以历经多代网络管理方式仍然存在,是因为它始终专注于一项狭窄任务:登录设备、采集选定的配置文本、去除可预期噪声,并把结果提交到版本控制。它不建模意图,不审批变更,也不重建两次轮询之间的每条命令。它的持续价值正来自这种克制。网络发生故障时,一份带日期的文本差异仍可能提供大型控制平台遗漏的证据。

互联网历史
Rob Pike 与那个什么也没有打开的 9P walk
9P 客户端逐段走完一个名字,服务器也返回了预期的全部 qid。路径确实解析成功了,但文件尚未打开,更没有任何字节移动。Rob Pike 参与塑造的命名思想因此给今天的控制系统留下了一个实用原则:一张回执只有在不替别的步骤作证时,才最可信。

互联网历史
RFC 2070 的分界线:字节负责抵达,字符编号负责保持不变
把同一个数字字符引用写进两份采用不同外部编码的 HTML 文件,它们在传输中会成为不同的字节序列,却应在解析器面前指向同一个字符。RFC 2070 的关键并非笼统地让 HTML “支持 Unicode”,而是明确了责任边界:`charset` 选择从外部八位组进入文档字符的解码方式,HTML 的抽象文档字符集则保持固定。字符抵达以后,解析、双向排版、字体与显示仍各自需要证据。

IETF
Marshall T. Rose 与那个要么改完全部变量、要么一个也不改的 SNMP SetRequest
维护控制台把多项变量赋值装进同一个 SNMP SetRequest,代理返回 `noError`。这是一张有用的回执,但它只回答一个边界清楚的问题:代理如何处理该请求中的受管变量。它本身不能证明操作者是谁、配置能否跨重启保存、变量触发的设备动作是否完成,也不能替代组织授权。

互联网历史
密码没有上网,能开门的值却留在服务器:RFC 2069 的验证边界
一张安全审计表最容易勾选的项目,是“密码是否以明文传输”。RFC 2069 让这一格第一次可以诚实地填“否”:客户端不再把密码直接交给网络。然而,下一格不能因此写成“服务器没有可冒用的秘密”。服务器保存的 `H(用户名:realm:密码)` 本身就足以生成该 realm 会接受的响应。线路风险缩小了,保管责任没有消失,只是换了一种不易被名字看见的形态。
互联网历史
抓到 HTTP/1.1,只能证明这一跳是谁在说话:RFC 2068 的版本边界
一份报文抓包在首行显示 `HTTP/1.1`,最容易诱发的误读,是把这几个字符当成整条路径的履历:客户端、代理、源站仿佛都说过同一种协议,也都执行过 HTTP/1.1 的能力。RFC 2068 给出的含义更窄。版本号属于当前发送者和当前一跳;它声明报文格式与后续通信能力,而不是本次使用过哪些功能,更不是端到端结果收据。

互联网历史
RFC 2067:标准靠删掉三种合法包形态向前走
1997 年的 IP over HIPPI 没有靠增加能力晋级,反而靠删除自由度变得更可靠。RFC 1374 曾允许首个短 burst、D1 填充和非零 D2 offset;RFC 2067 以“在用实现无人采用”为依据,把三者排除在共同包格式之外。与此同时,它只对单台合规交换机或简单双向点对点链路作出互操作承诺。运行代码决定删什么,拓扑边界决定能承诺到哪里。

互联网历史
RFC 2066:字符集本来就对,接收端仍必须回话
Telnet 原有一条防循环纪律:若对方请求的模式已经生效,就不要继续确认。RFC 2066 却为字符集子协商划出一个重要例外。即使接收端已经使用请求列表中的字符集,也必须发出 `ACCEPTED`;否则,请求方只能在沉默中等待,再用超时猜测结果。双方同时请求时,协议又让服务器拒绝、客户端回答。它用显式回执和角色不对称,把字符集切换变成可终止的状态机。

欧洲与中东机构趋势
FLEX 与 Sentinel-3C 准备搭乘 Vega-C 火箭发射
FLEX 与 Sentinel-3C 两项地球观测任务将共同升空,但投入常规使用仍需完成在轨调试,并获得经过验证、可与现有记录比较的数据。

互联网历史
RFC 2065:DNS 答案穿过普通服务器,可信性却不由服务器授予
1997 年 1 月,RFC 2065 为 DNS 安全提出了一种克制的迁移办法:运送答案的每台服务器不必同时成为裁判。只要签名记录能被原样取回,具备安全能力的解析器就可以依据起始密钥、签名和时间自行验证。它保护的是公开 DNS 数据的来源与完整性,不是查询秘密,也不是读者资格。

亚太地区机构趋势
ASML 的 High NA 光刻设备获得更广泛支持
ASML 的 High NA 光刻设备正赢得更多客户,但其经济性最终要由量产线上的工艺步骤、吞吐量和良率来证明,而不能只看设备价格。

全球机构
SNIA 制定存储通用规则,却无法强制市场采用
自 1997 年以来,SNIA 一直试图让不同供应商的存储系统更易比较、管理且更可预测。其规范涵盖软件管理、云数据、介质清除、能耗与硬件外形规格,但任何有用规则只有在企业真正且正确实施后才会生效。

全球国家电信趋势
SES 推出 CORE 平台,用于混合媒体传输
SES CORE 将卫星、光纤和 IP 传输整合到一个界面之中,但广播机构仍需在实际分发链路上验证这些控制功能的实际效果。

全球机构
SNIA 制定共同存储规则,却无权强制实施
自 1997 年以来,SNIA 一直试图让不同供应商的存储系统更易比较、管理和信任。其规范涵盖管理软件、云数据、介质清除、能耗与硬件形态,但每项规则能否发挥作用,仍取决于企业是否正确实施。

全球机构
SNIA 制定共同存储规则,却无权强制执行
自 1997 年以来,SNIA 一直试图让不同供应商的存储系统更易比较、管理和信任。其规范覆盖管理软件、云数据、介质清除、能耗和硬件外形规格,但每一条有用规则仍取决于企业是否选择正确实施。

互联网历史
RFC 2063:读表恢复之后,流量时间线仍有空白
设想读表器暂停采集,计量器却仍在累加。再次取得的总数可能补回这段期间的用量,关于流量何时涌入的问题却仍然悬着。1997 年的 RFC 2063 将这两种恢复能力分开,也把保存不同证据的责任交给了不同角色。

全球云服务趋势
Anthropic 发现转售商绕过 Claude 防护措施
Anthropic 表示,转售商利用美国基础设施、合成账户和模型回退机制,绕过敏感生物研究相关的区域与安全控制。

互联网历史
RFC 2061:能取回邮件,不等于行为没有改变
1996 年的 RFC 2061 把是否接纳旧软件交给实现者,也留下明确边界:有的命令可以替换,有的行为只能近似,有的功能没有替身。重读这份邮件兼容备忘录,关键不只是连接能否继续,而是继续之后还能承诺什么。[RFC 2061](https://www.rfc-editor.org/rfc/rfc2061.html)
报道
RIR 记录已经正确,一条 Geo-IP 错误两个月后仍未修正
APNIC 62 的一则运营案例把责任链拆开了:资源登记可以准确,网络运营者可以举证,多数数据库也可以一致,但最终网站依然可能使用一份没有更新的地理位置判断。